DORA – Gesetz über digitale operative Resilienz
IT-Inventarisierung

IT-Inventarisierung
DORA-Artikel: 7, 8, 9, 11, 13, 14, 17, 19, 24, 25, 28, 37, 45
Versio.io bietet eine vollautomatische und kontinuierliche Bestandserfassung der gesamten IT-Landschaft – einschließlich aller Assets und Konfigurationselemente von Drittanbietern. Statusänderungen werden nahtlos protokolliert und revisionssicher dokumentiert. Die Abbildung topologischer Beziehungen sorgt für vollständige Transparenz und ein tiefgreifendes Verständnis von Abhängigkeiten und Risiken.
Eine zentrale Grundlage für die effektive Umsetzung der DORA-Vorgaben.
Prozessmonitoring

Prozessmonitoring
DORA-Artikel: 8, 9, 12, 13, 18, 24, 25, 28, 37
Das vollautomatische Monitoring und die Analyse von Geschäftsprozessen und Batch-Jobs ermöglichen eine effiziente Steuerung der Arbeitsabläufe und die frühzeitige Erkennung von Optimierungspotenzialen.
Gleichzeitig ermöglicht das automatisierte Monitoring der Verfügbarkeit und Performance von IT-Services eine schnelle Fehlererkennung und lückenlose Dokumentation – einschließlich einer finanziellen Bewertung potenzieller Schäden. Dies gewährleistet eine ganzheitliche, proaktive IT- und Prozess-Monitoring.
Change Management

Change Management
DORA-Artikel: 7, 8, 9, 11, 17, 19, 24, 25, 37
Die automatisierte Erkennung von Änderungen an Assets und Konfigurationselementen gewährleistet eine lückenlose Nachverfolgung von Systemänderungen. Darüber hinaus ermöglicht die Analyse der Änderungshistorie eine fundierte Bewertung von Auswirkungen und Risiken.
Das vollautomatische Monitoring und die Verwaltung geplanter Maßnahmen gewährleisten, dass Änderungen kontrolliert, dokumentiert und effizient umgesetzt werden – für maximale Transparenz und Stabilität im IT-Betrieb.
IT-Governance

IT-Governance
DORA-Artikel: 7, 8, 9, 10, 11, 13, 17, 24, 25, 37, 45
Durch die Definition interner und regulatorischer Anforderungen in Form von logischen Regeln können Compliance-Anforderungen automatisch überprüft und potenzielle Risiken frühzeitig erkannt werden.
Darüber hinaus ermöglicht die Bewertung des Produktlebenszyklus – insbesondere im Bereich Release- und Patch-Management – die gezielte Identifizierung öffentlich bekannter Schwachstellen (CVE) in den eingesetzten Hardware- und Softwareprodukten. So wird ein proaktives Sicherheits- und Risikomanagement über das gesamte IT-Portfolio hinweg gewährleistet.
Risiko Management
Risiko Management
DORA-Artikel: 5, 7, 8, 9, 11, 14, 17, 18, 24, 25, 37, 45
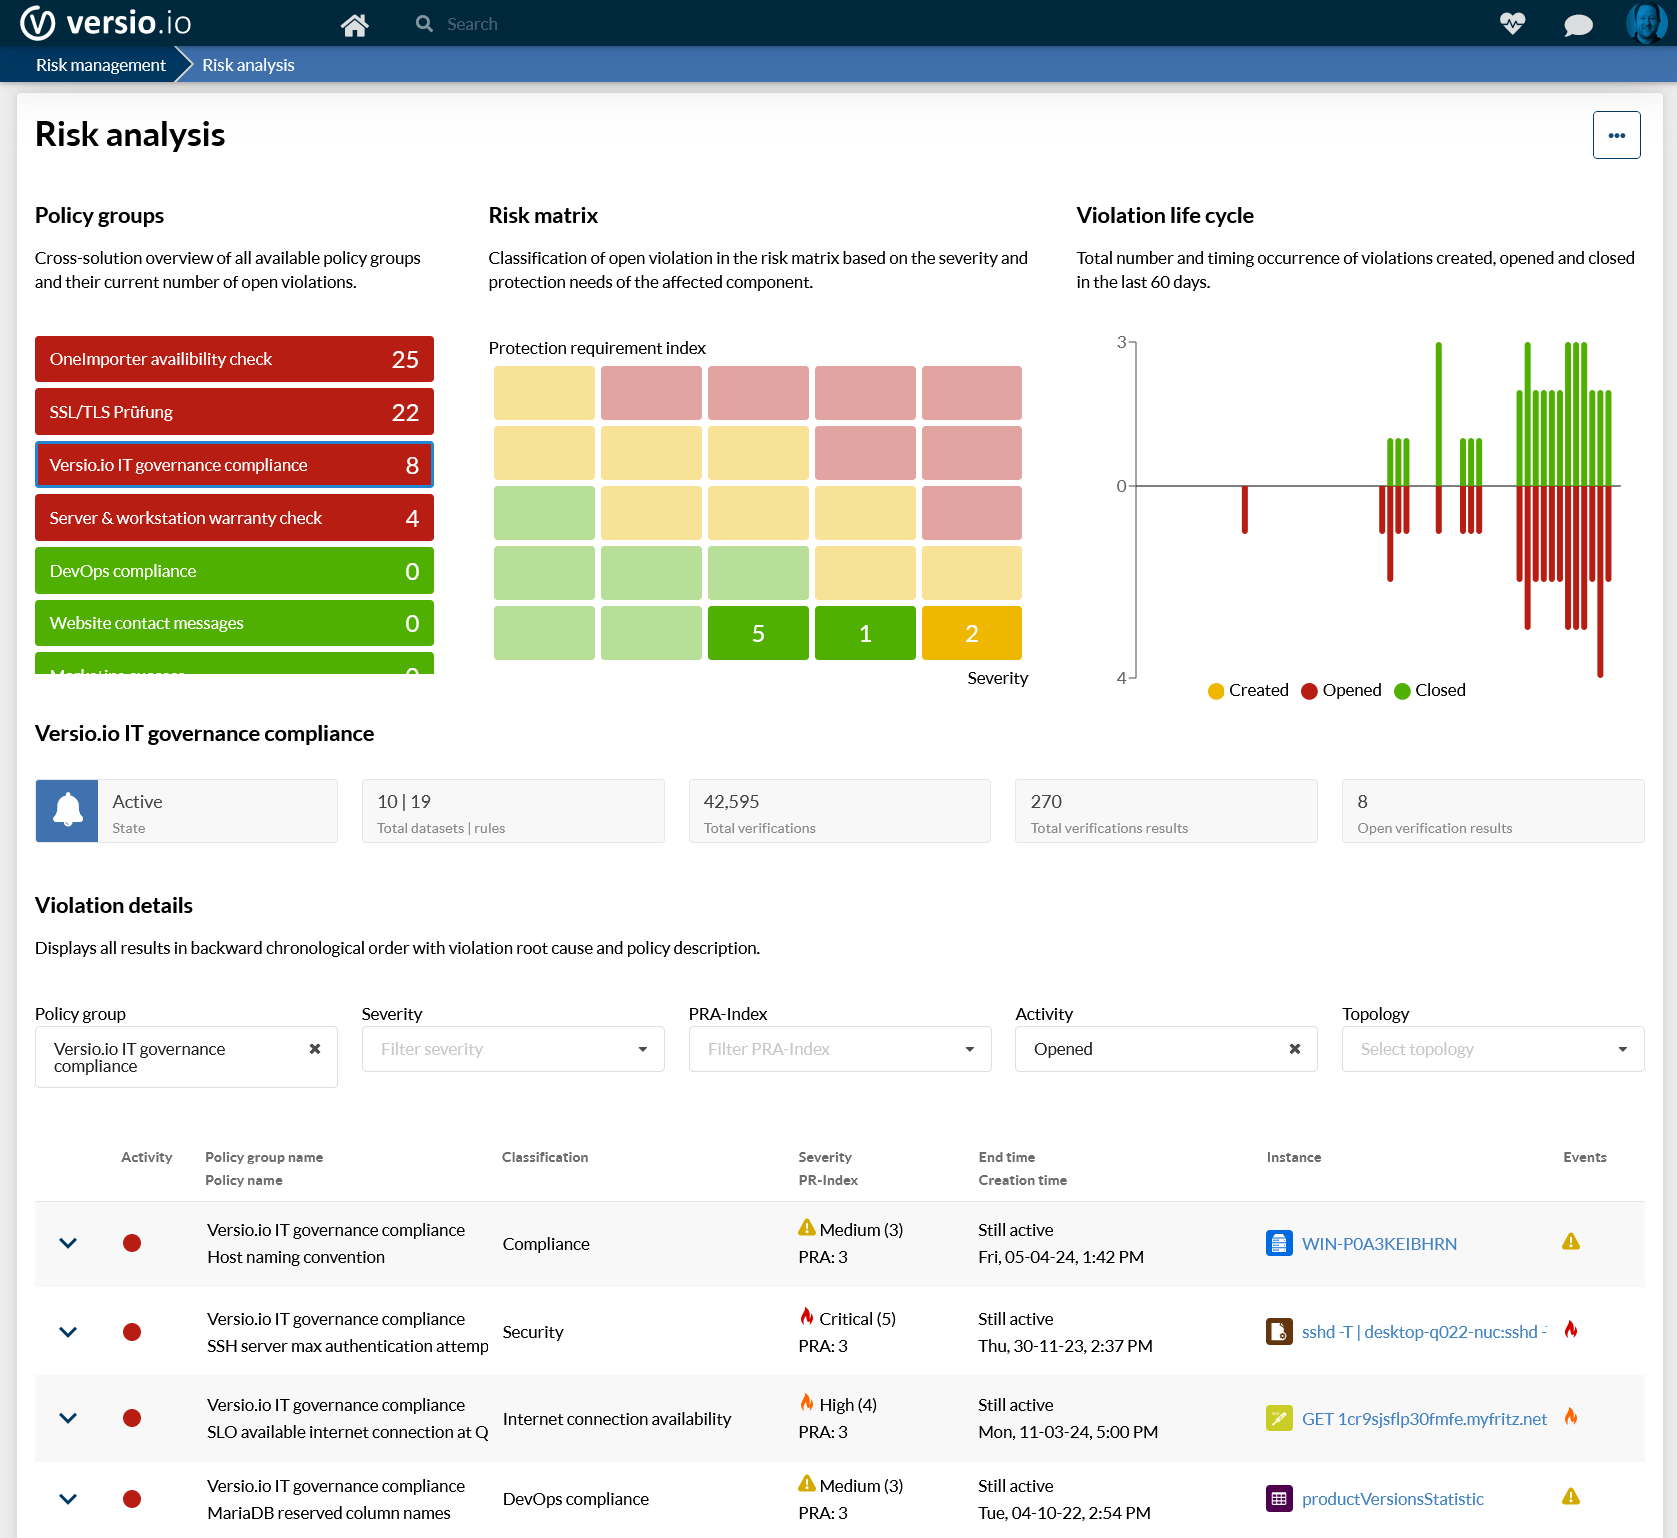
Die automatisierte Ermittlung der Schutzbedürfnisse für jedes Asset und jede Konfigurationskomponente berücksichtigt die Kriterien Vertraulichkeit, Integrität und Verfügbarkeit – einschließlich einer konsistenten Vererbung der Ermittlung von Schutzbedürfnissen. Auf dieser Grundlage werden Risiken entsprechend ihrer Schutzbedürfnisse und Schwere eingestuft.
Darüber hinaus bieten umfassende Risikoanalyse- und Risikomanagementfunktionen eine solide Grundlage für Entscheidungen zum IT-Risikomanagement.
Genehmigung

Genehmigung
DORA-Artikel: 5, 8, 9, 17
Durch die gezielte Zuordnung von inventarisierten Assets, Konfigurationselementen, Richtlinien und Aufgaben zu definierten Arbeits- und Verantwortungsbereichen wird eine klare Organisationsstruktur geschaffen.
Der Benutzerzugriff und die Berechtigungen lassen sich über Benutzergruppen für jeden Zuständigkeitsbereich detailliert steuern. Darüber hinaus ermöglicht die Filterung von Ansichten und Berichten nach Arbeitsbereichen eine effiziente, rollenbasierte Bereitstellung von Informationen.
Event & Alerting

Event & Alerting
DORA-Artikel: 10, 19
Statusänderungen innerhalb der IT-Governance und des Risikomanagements lösen automatisch dedizierte Ereignisse aus. Diese ermöglichen ein gezieltes Alerting von Benutzern oder die Anbindung externer Systeme.
Benachrichtigungen können per E-Mail oder Chat versendet werden, ebenso wie die automatische Erstellung von Incident- und Problem-Tickets. Darüber hinaus können beliebige Drittsysteme über generische Webhooks flexibel integriert werden.
Gesetz über digitale Operational Resilience PDF-Download
Weiterlesen

NIS2 – Effiziente und zeitnahe operative Umsetzung
Erfüllen Sie die NIS2-Anforderungen Artikel für Artikel: Risikomanagement, Vorfallbearbeitung, Sicherheit der Lieferkette und Schwachstellenmanagement – automatisiert mit Versio.io

ISO 27001 – Effiziente operative Umsetzung
ISO 27001 erklärt: ISMS, CIA-Triade, Zertifizierungsprozess – und wie Versio.io die Asset Datenbank sowie das Risiko- und Policy Monitoring für die Zertifizierung automatisiert.

CRA – Effiziente und zügige operative Umsetzung
Das EU-Gesetz zur Cyber-Resilienz (CRA) erklärt: SBOM, Umgang mit Schwachstellen, Supportzeitraum und Meldepflichten – und wie Versio.io Hersteller bei der Einhaltung des CRA unterstützt.
Talk to us