Risikomanagement auf der Grundlage von Schutzbedarfen
Nutzen Sie das Potenzial hochwertiger Bestandsdaten, um die IT-Infrastruktur, die eingesetzte Technologie, die Servicequalität und die Supportprozesse zu optimieren.
Kurz erklärtDemo anfordernKostenlose testenAnalysieren Sie Verstöße aus allen Versio.io-Lösungen
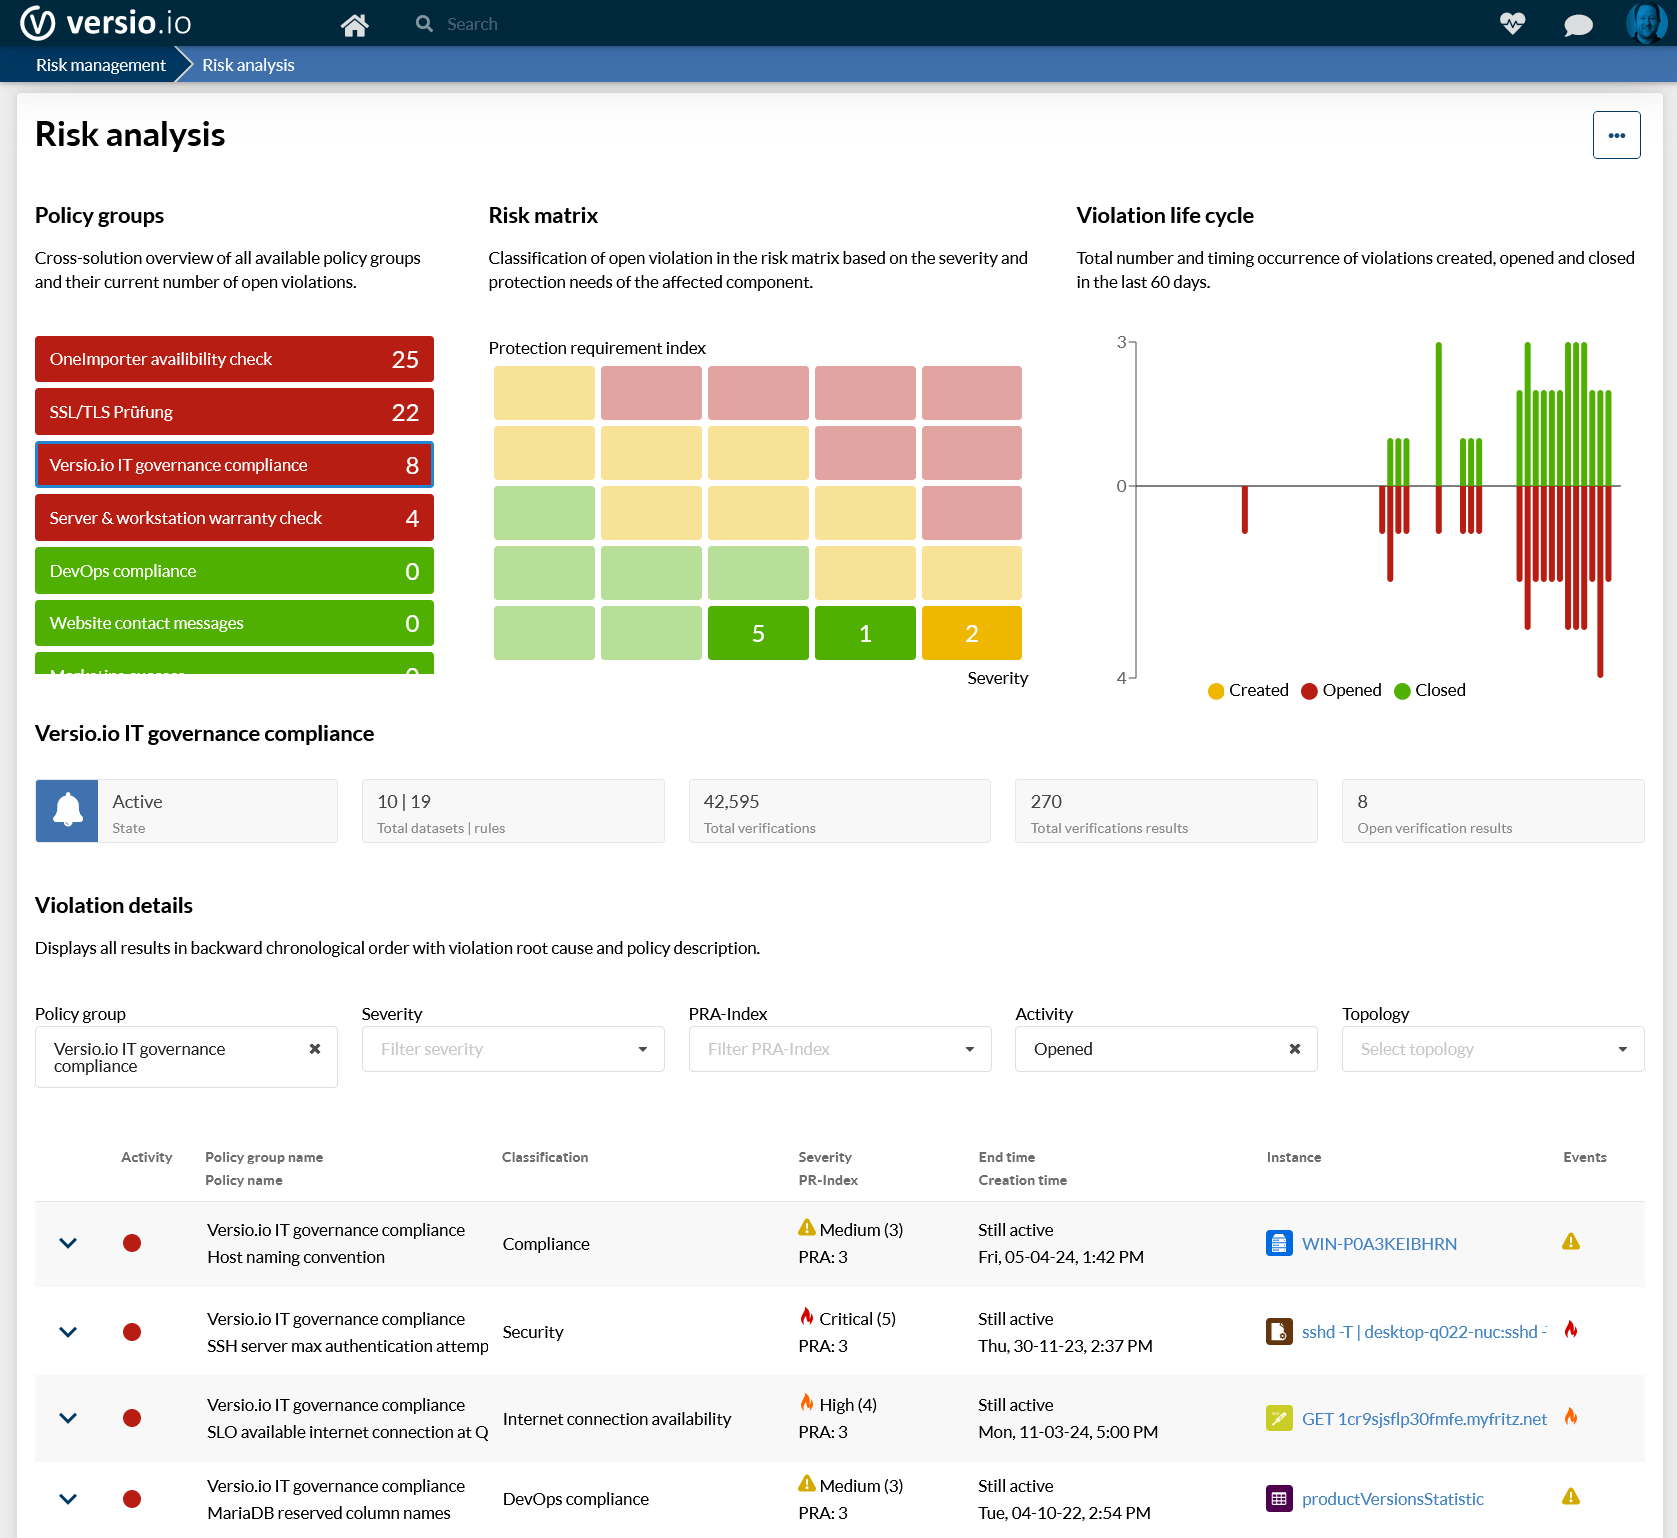
Analysieren Sie Verstöße aus allen Versio.io-Lösungen
Die Lösungen von Versio.io überprüfen automatisch den Status von Assets und Konfigurationen, sobald diese geändert werden. Sind interne und gesetzliche Anforderungen nicht erfüllt, werden diese in Form von Verstößen dokumentiert. Der Zeitpunkt, zu dem der Verstoß festgestellt wurde, sowie der Zeitpunkt, zu dem das Problem behoben wurde, werden zusammen mit dem Verstoß erfasst. Dies liefert eine revisionssichere Dokumentation der Reaktionsfähigkeit des IT-Teams.
Versio.io Risk Management bietet einen Überblick über alle Verstöße. Leistungsstarke Filteroptionen ermöglichen es, die Verstöße nach verschiedenen Aspekten transparent zu machen und den Abwicklungsablauf zu erkennen, in dem die Ursachen des Problems behoben werden.
Detaillierte Dokumentation und Links zu weiteren relevanten Informationen über den Verstoß unterstützen Sie bei der Analyse der Ursachen.
Aggregieren Sie die Schutzanforderungen für jede IT-Komponente durch Vererbung und verwenden Sie diese, um Verstöße zu priorisieren.
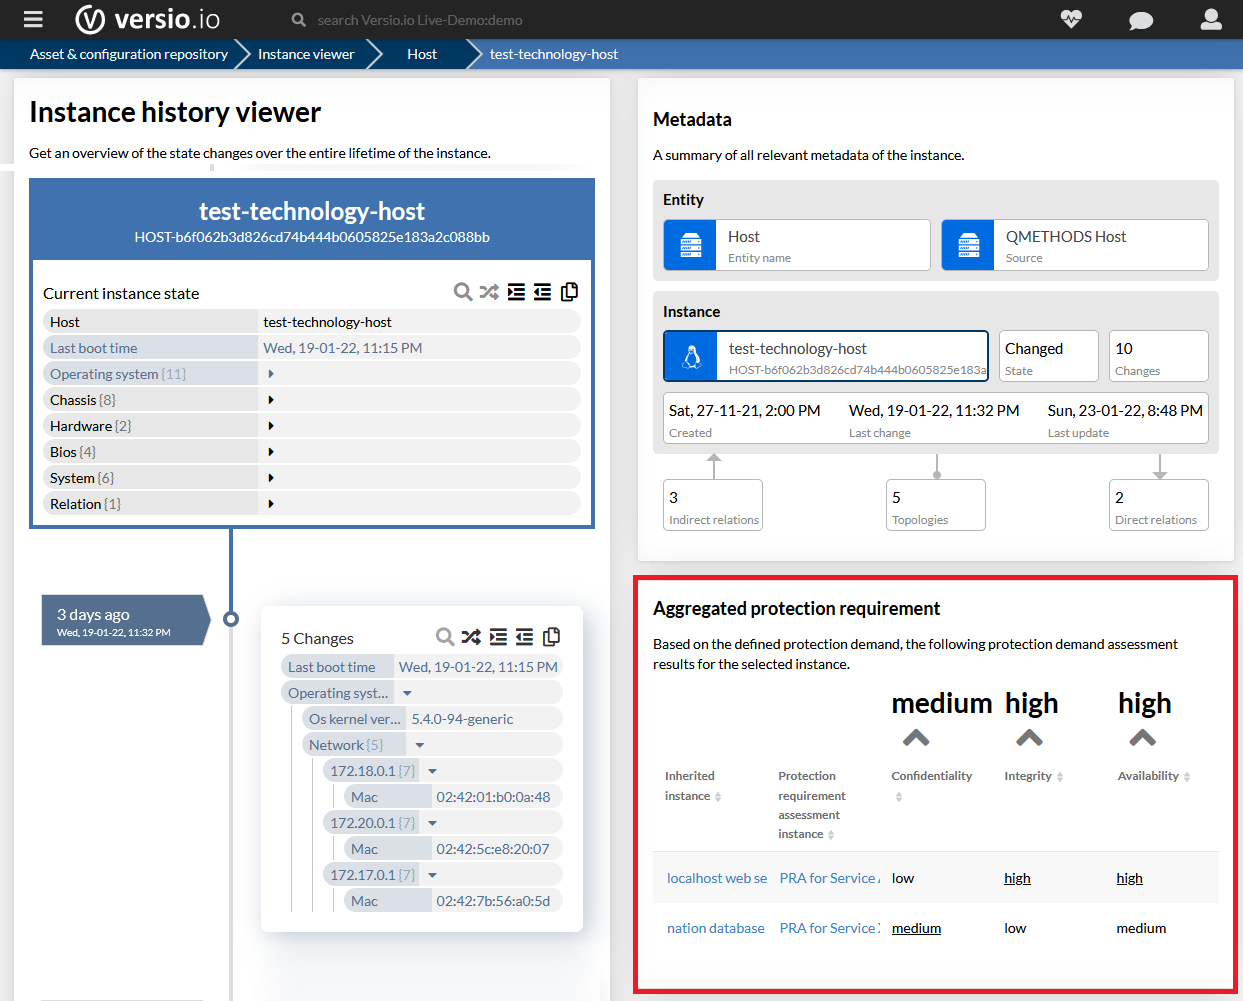
Aggregieren Sie die Schutzanforderungen für jede IT-Komponente durch Vererbung und verwenden Sie diese, um Verstöße zu priorisieren.
Für jedes einzelne Strukturelement der IT-Infrastruktur und Anwendungslandschaft müssen die spezifischen Schutzanforderungen auf der Grundlage der bestehenden Schutzanforderungen festgelegt werden.
Versio.io ermittelt die Schutzanforderungen für jedes Strukturelement in Abhängigkeit von den bestehenden Schutzanforderungen auf der Grundlage von Vererbungsmethoden (Maximum, Abhängigkeit, Akkumulation, Verteilung).
Die Abbildung zeigt einen Hostcomputer, der von zwei miteinander verbundenen Schutzbedürfnissen betroffen ist, sowie den daraus resultierenden aggregierten Schutzbedarf für den Hostcomputer.
Weiterlesen
IT-Sicherheitsanforderungen effizient ermitteln
Integrieren Sie die Schutzbedarfsfeststellung in das ITSM und leiten Sie den Schutzbedarf jeder IT-Komponente automatisch durch Vererbung ab.
NIS2: Maßnahmen effizient und zügig umsetzen
Aufgezeichnete Web-Session: Was die NIS2-Richtlinie vorschreibt, welche Maßnahmen Sie mit Versio.io automatisieren können und wie viel Aufwand eine Umsetzung erfordert.

Policy Monitoring
Interne und regulatorische Richtlinien definieren, jede erkannte Änderung automatisch überprüfen und Verstöße der Risikomatrix zuordnen – auditkonforme IT-Governance.
Talk to us