Gestión de riesgos basada en requisitos de protección
Aproveche el potencial de los datos de inventario de alta calidad para optimizar la infraestructura de TI, la tecnología utilizada, la calidad del servicio y el proceso de soporte.
En pocas palabrasSolicitar demostraciónIniciar prueba gratuitaAnalizar las infracciones de todas las soluciones de Versio.io
Analizar las infracciones de todas las soluciones de Versio.io
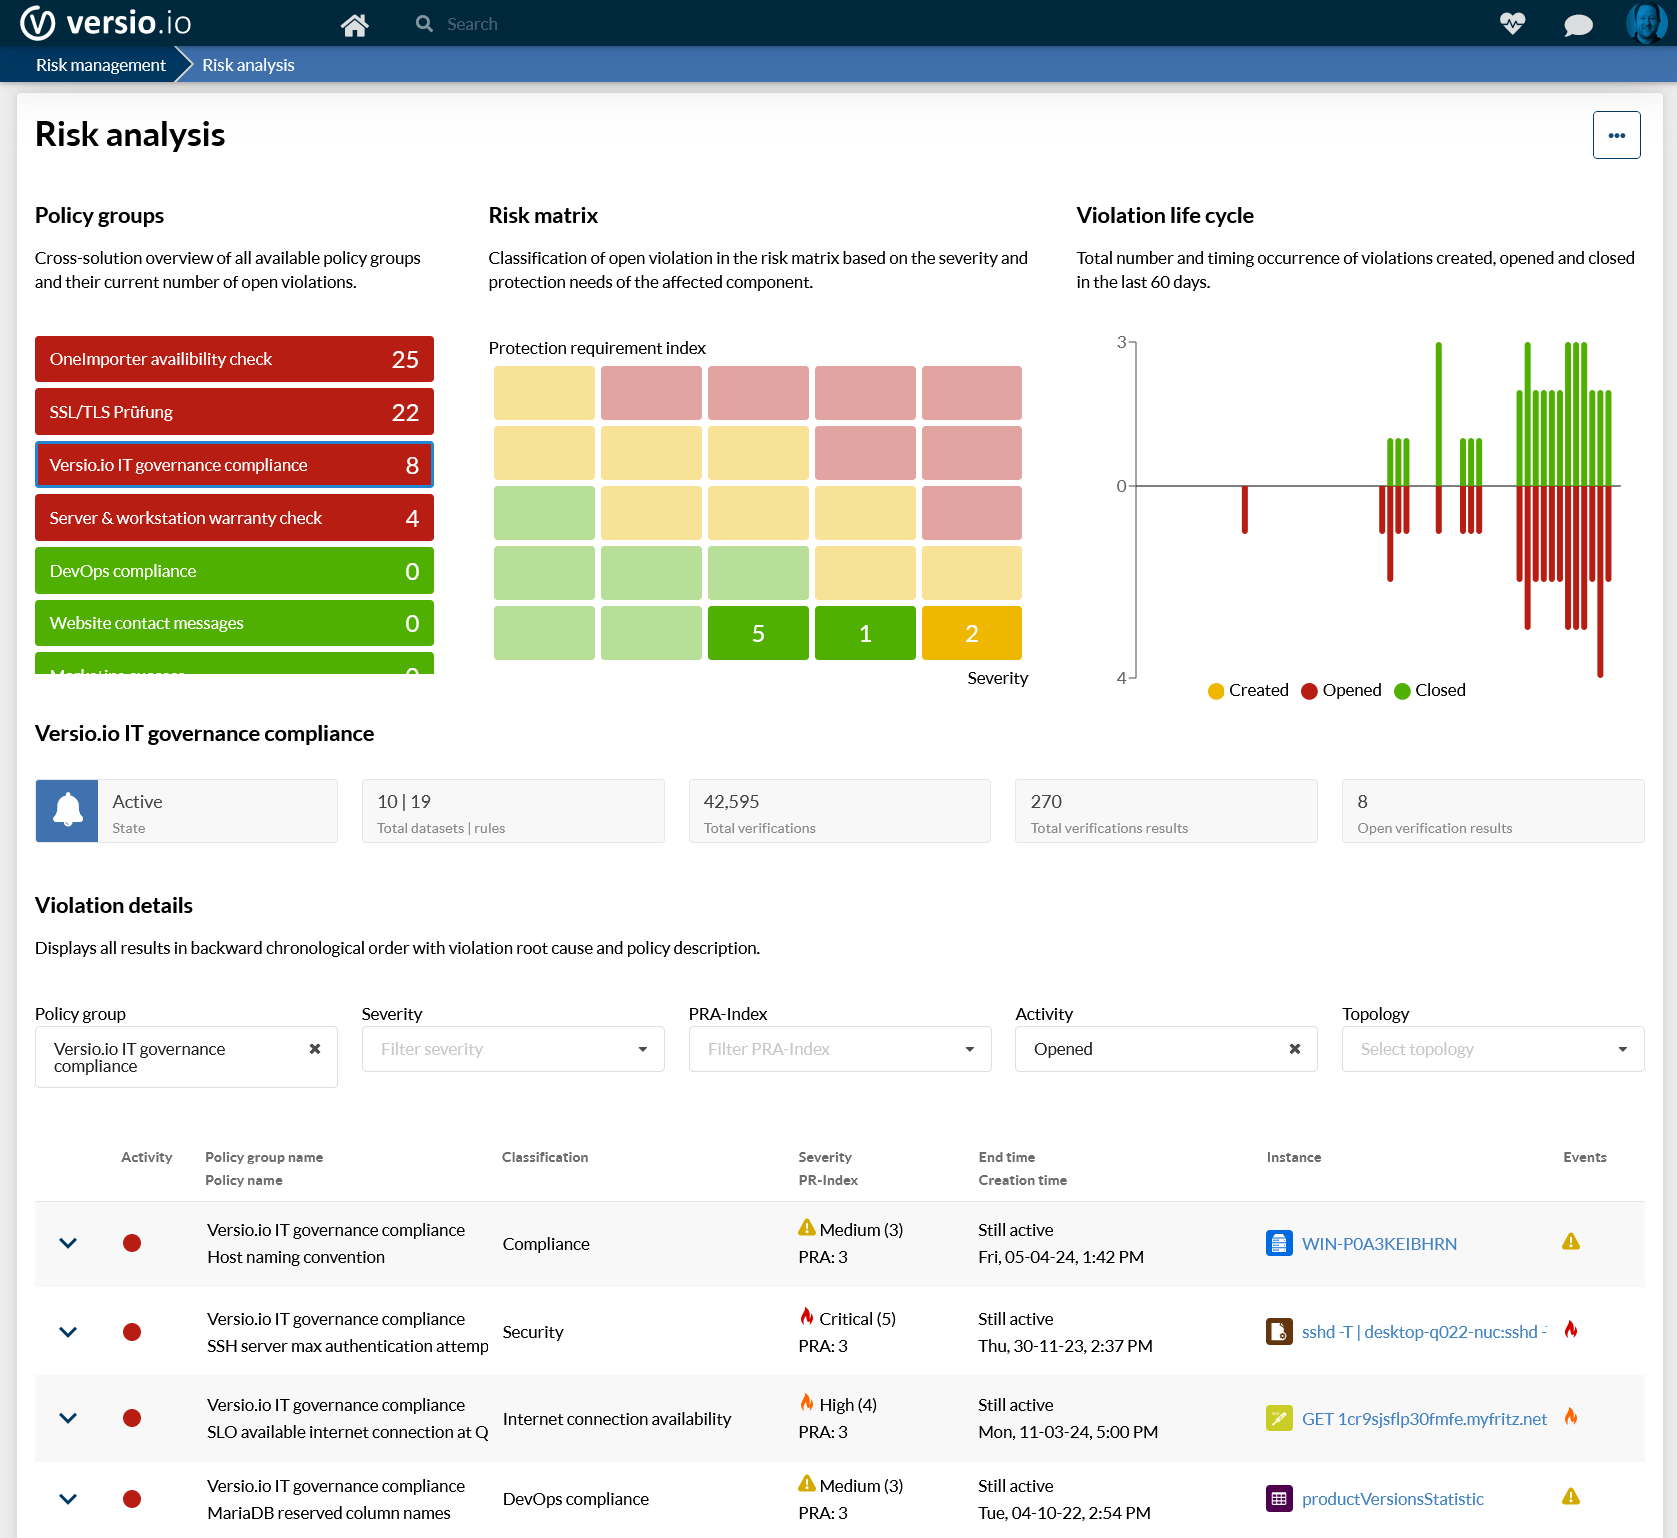
Las soluciones de Versio.io comprueban automáticamente el estado de los activos y las configuraciones cada vez que se modifican. Si no se han cumplido los requisitos internos y normativos, estos se documentan en forma de incumplimientos. Junto con el incumplimiento se registran la hora en que se detectó y la hora en que se resolvió el problema. Esto proporciona una documentación válida a efectos de auditoría que demuestra la capacidad de reacción del equipo de TI.
Versio.io Risk Management ofrece una visión general de todas las infracciones. Las potentes opciones de filtrado permiten hacer transparentes las infracciones según diferentes aspectos y reconocer la secuencia operativa en la que se resuelven las causas del problema.
La documentación detallada y los enlaces a información adicional relevante sobre la infracción le ayudarán a analizar las causas.
Agrupe los requisitos de protección para cada componente de TI mediante herencia y utilícelos para priorizar las infracciones.
Agrupe los requisitos de protección para cada componente de TI mediante herencia y utilícelos para priorizar las infracciones.
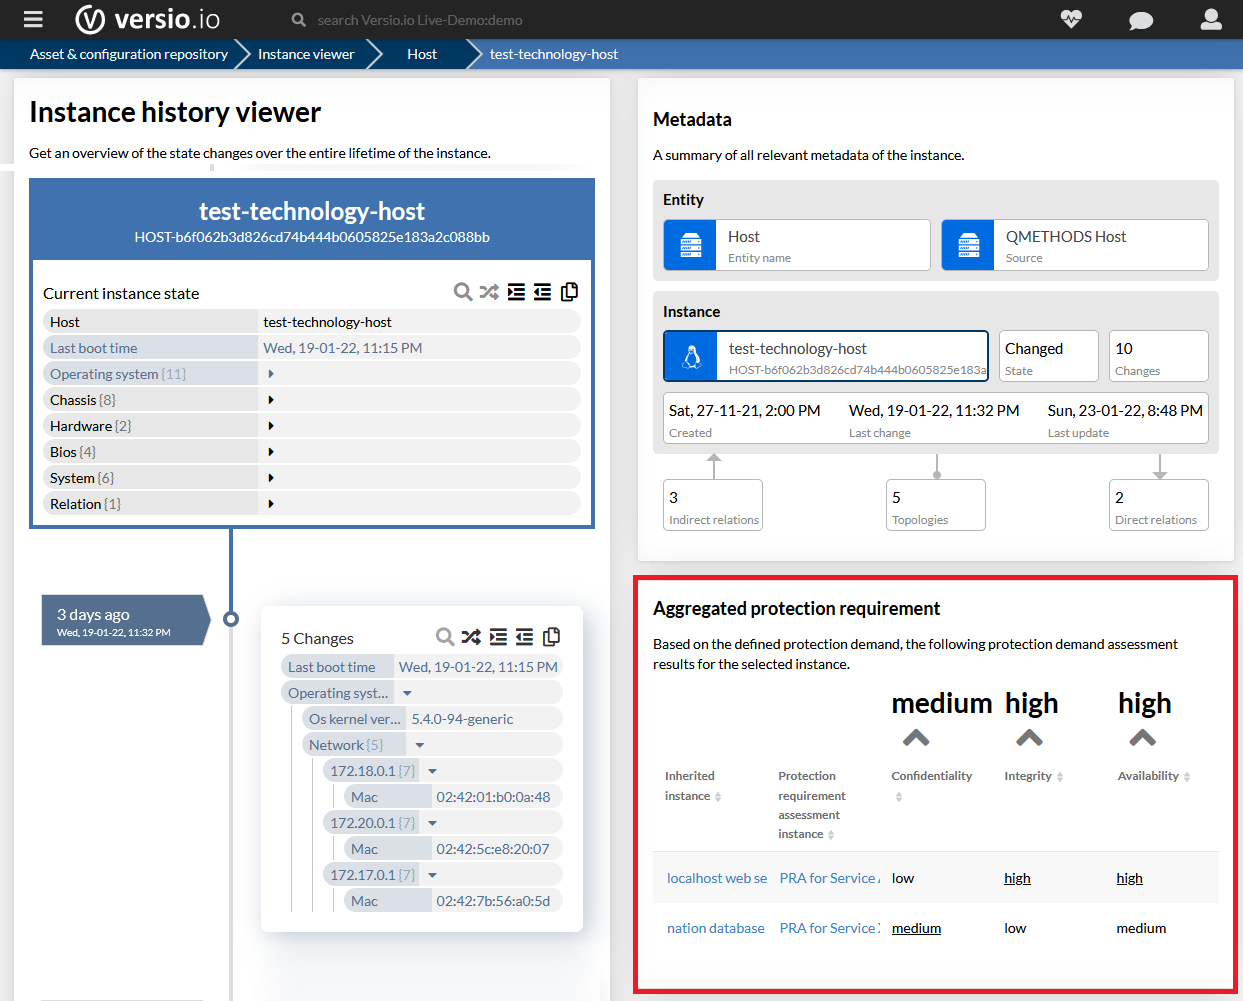
Para cada elemento estructural individual de la infraestructura informática y el entorno de aplicaciones, deben determinarse los requisitos de protección específicos sobre la base de los requisitos de protección existentes.
Versio.io determina los requisitos de protección para cada elemento estructural en función de los requisitos de protección existentes basados en métodos de herencia (máximo, dependencia, acumulación, distribución).
La figura muestra un ordenador host afectado por dos requisitos de protección relacionados y el requisito de protección agregado resultante para el ordenador host.
Leer más
Determinar requisitos de protección TI
Integrar las evaluaciones de los requisitos de protección en la gestión de servicios de TI (ITSM) y determinar automáticamente las necesidades de protección de cada componente de TI mediante la herencia.
NIS2: Aplicar las medidas de forma eficaz y rápida
Sesión web grabada: qué exige la Directiva NIS2, qué medidas puedes automatizar con Versio.io y cuánto esfuerzo supone su implementación.

Supervisión de políticas
Definir políticas internas y normativas, verificar automáticamente cada cambio detectado y asignar las infracciones a la matriz de riesgos: una gobernanza de TI a prueba de auditorías.
Talk to us