DORA - Loi sur la résilience opérationnelle numérique
inventaire informatique

inventaire informatique
Articles DORA : 7, 8, 9, 11, 13, 14, 17, 19, 24, 25, 28, 37, 45
Versio.io propose un inventaire entièrement automatisé et continu de l'ensemble de l'environnement informatique, y compris tous les actifs tiers et les éléments de configuration. Les changements d'état sont enregistrés de manière transparente et documentés de façon à garantir la traçabilité. La cartographie des relations topologiques offre une transparence totale et permet une compréhension approfondie des dépendances et des risques.
Une base centrale pour la mise en œuvre efficace des spécifications DORA.
Surveillance des processus

Surveillance des processus
Articles DORA : 8, 9, 12, 13, 18, 24, 25, 28, 37
La surveillance et l'analyse entièrement automatisées des processus métier et des traitements par lots permettent de contrôler efficacement les flux de travail et d'identifier très tôt les possibilités d'optimisation.
Parallèlement, la surveillance automatisée de la disponibilité et des performances des services informatiques permet une détection rapide des dysfonctionnements et une documentation complète, y compris une évaluation financière des dommages potentiels. Cela garantit une surveillance globale et proactive des processus et des systèmes informatiques.
Gestion du changement

Gestion du changement
Articles DORA : 7, 8, 9, 11, 17, 19, 24, 25, 37
La détection automatique des modifications apportées aux actifs et aux éléments de configuration garantit un suivi transparent des changements apportés au système. De plus, l'analyse de l'historique des modifications permet une évaluation fondée des effets et des risques.
La surveillance et la gestion entièrement automatisées des mesures planifiées garantissent que les changements sont contrôlés, documentés et mis en œuvre efficacement, pour une transparence et une stabilité maximales des opérations informatiques.
gouvernance informatique

gouvernance informatique
Articles DORA : 7, 8, 9, 10, 11, 13, 17, 24, 25, 37, 45
En définissant les exigences internes et réglementaires sous forme de règles logiques, les exigences de conformité peuvent être vérifiées automatiquement et les risques potentiels identifiés à un stade précoce.
De plus, l'évaluation du cycle de vie des produits, en particulier dans le domaine de la gestion des versions et des correctifs, permet d'identifier de manière ciblée les vulnérabilités connues (CVE) des produits matériels et logiciels utilisés. Cela garantit une gestion proactive de la sécurité et des risques sur l'ensemble du portefeuille informatique.
Gestion des risques
Gestion des risques
Articles DORA : 5, 7, 8, 9, 11, 14, 17, 18, 24, 25, 37, 45
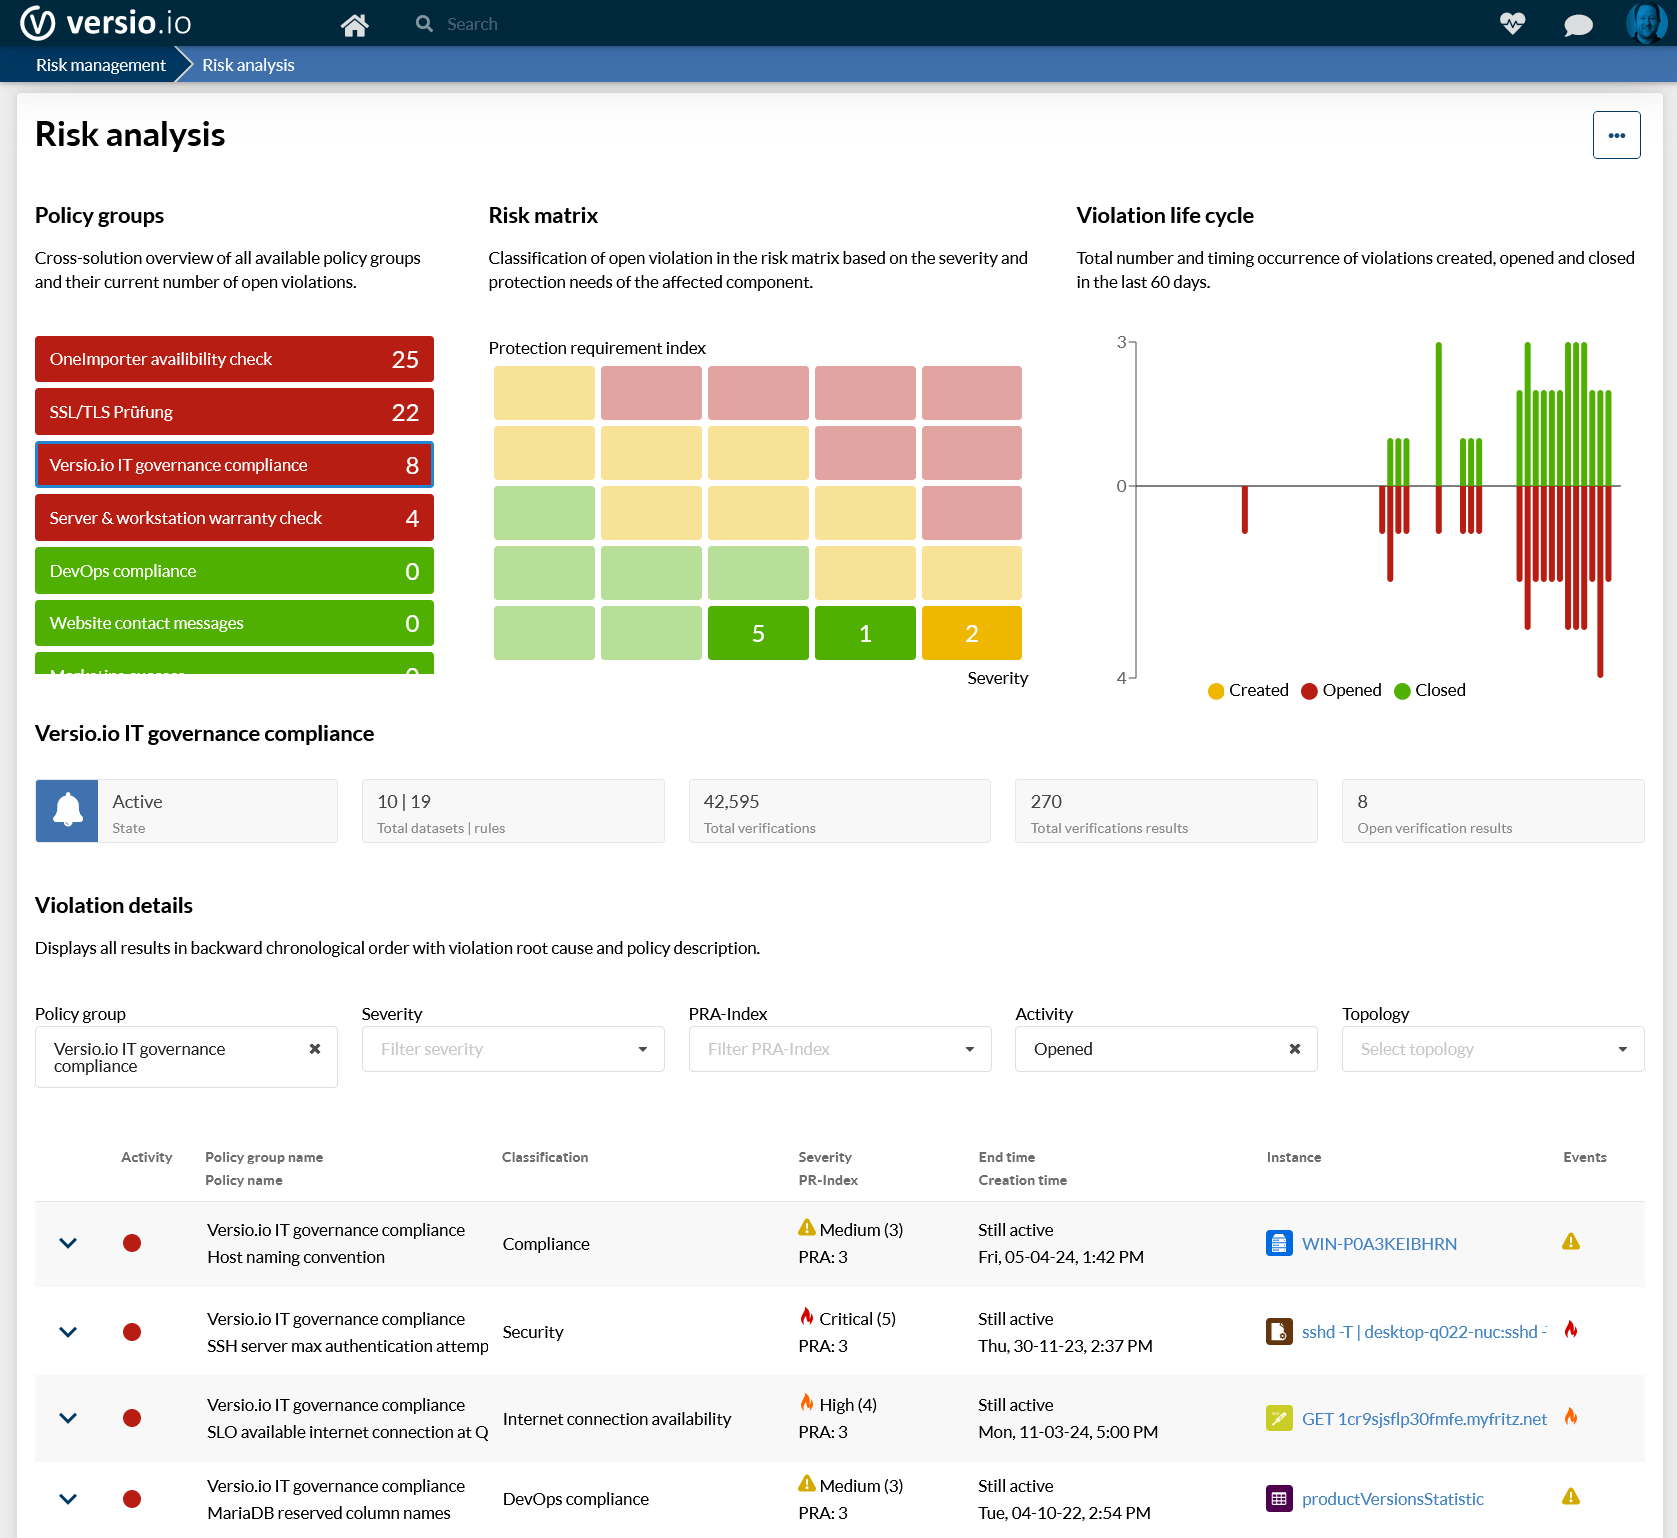
La détermination automatisée des exigences de protection pour chaque actif et élément de configuration tient compte des critères de confidentialité, d'intégrité et de disponibilité, y compris un héritage cohérent de la détermination des exigences de protection. Sur cette base, les risques sont classés en fonction de leurs exigences de protection et de leur gravité.
De plus, des fonctions complètes d'analyse et de gestion des risques constituent une base solide pour les décisions en matière de gestion des risques informatiques.
Autorisation

Autorisation
Articles DORA : 5, 8, 9, 17
Une structure organisationnelle claire est créée grâce à l'attribution ciblée des actifs inventoriés, des éléments de configuration, des directives et des tâches à des domaines de travail et de responsabilité définis.
Les droits d'accès et les autorisations des utilisateurs peuvent être gérés de manière très précise via des groupes d'utilisateurs, en fonction de chaque domaine de responsabilité. De plus, le filtrage des vues et des rapports en fonction des domaines d'activité permet une mise à disposition efficace des informations, en fonction des rôles.
Événements et alertes

Événements et alertes
Articles DORA : 10, 19
Les changements de statut dans la gouvernance informatique et la gestion des risques déclenchent automatiquement des événements dédiés. Ceux-ci permettent d'alerter de manière ciblée les utilisateurs ou de connecter des systèmes externes.
Les notifications peuvent être envoyées par e-mail ou par chat, et des tickets d'incident et de problème peuvent être créés automatiquement. De plus, tous les systèmes tiers peuvent être intégrés de manière flexible via des webhooks génériques.
Loi sur la résilience opérationnelle numérique Télécharger le PDF
En savoir plus

NIS2 – Implémentation rapide
Respectez les exigences de la norme NIS2, point par point : gestion des risques, gestion des incidents, sécurité de la chaîne d'approvisionnement et gestion des vulnérabilités – le tout automatisé grâce à Versio.io

ISO 27001 – Implémentation rapide et efficace
L'ISO 27001 expliquée : le SMSI, la triade CIA, le processus de certification… et comment Versio.io automatise l'inventaire des actifs, le suivi des risques et des politiques en vue de la certification.

CRA - Mise en œuvre opérationnelle efficace et rapide
La loi européenne sur la cyber-résilience (CRA) expliquée : SBOM, gestion des vulnérabilités, durée du support et obligations de déclaration – et comment Versio.io aide les fabricants à se conformer à la CRA.
Talk to us