Gestion des risques basée sur les exigences de protection
Exploitez le potentiel des données d'inventaire de haute qualité pour optimiser l'infrastructure informatique, la technologie utilisée, la qualité des services et les processus d'assistance.
En brefRequest une démoCommencez un essai gratuitAnalyser les violations provenant de toutes les solutions Versio.io
Analyser les violations provenant de toutes les solutions Versio.io
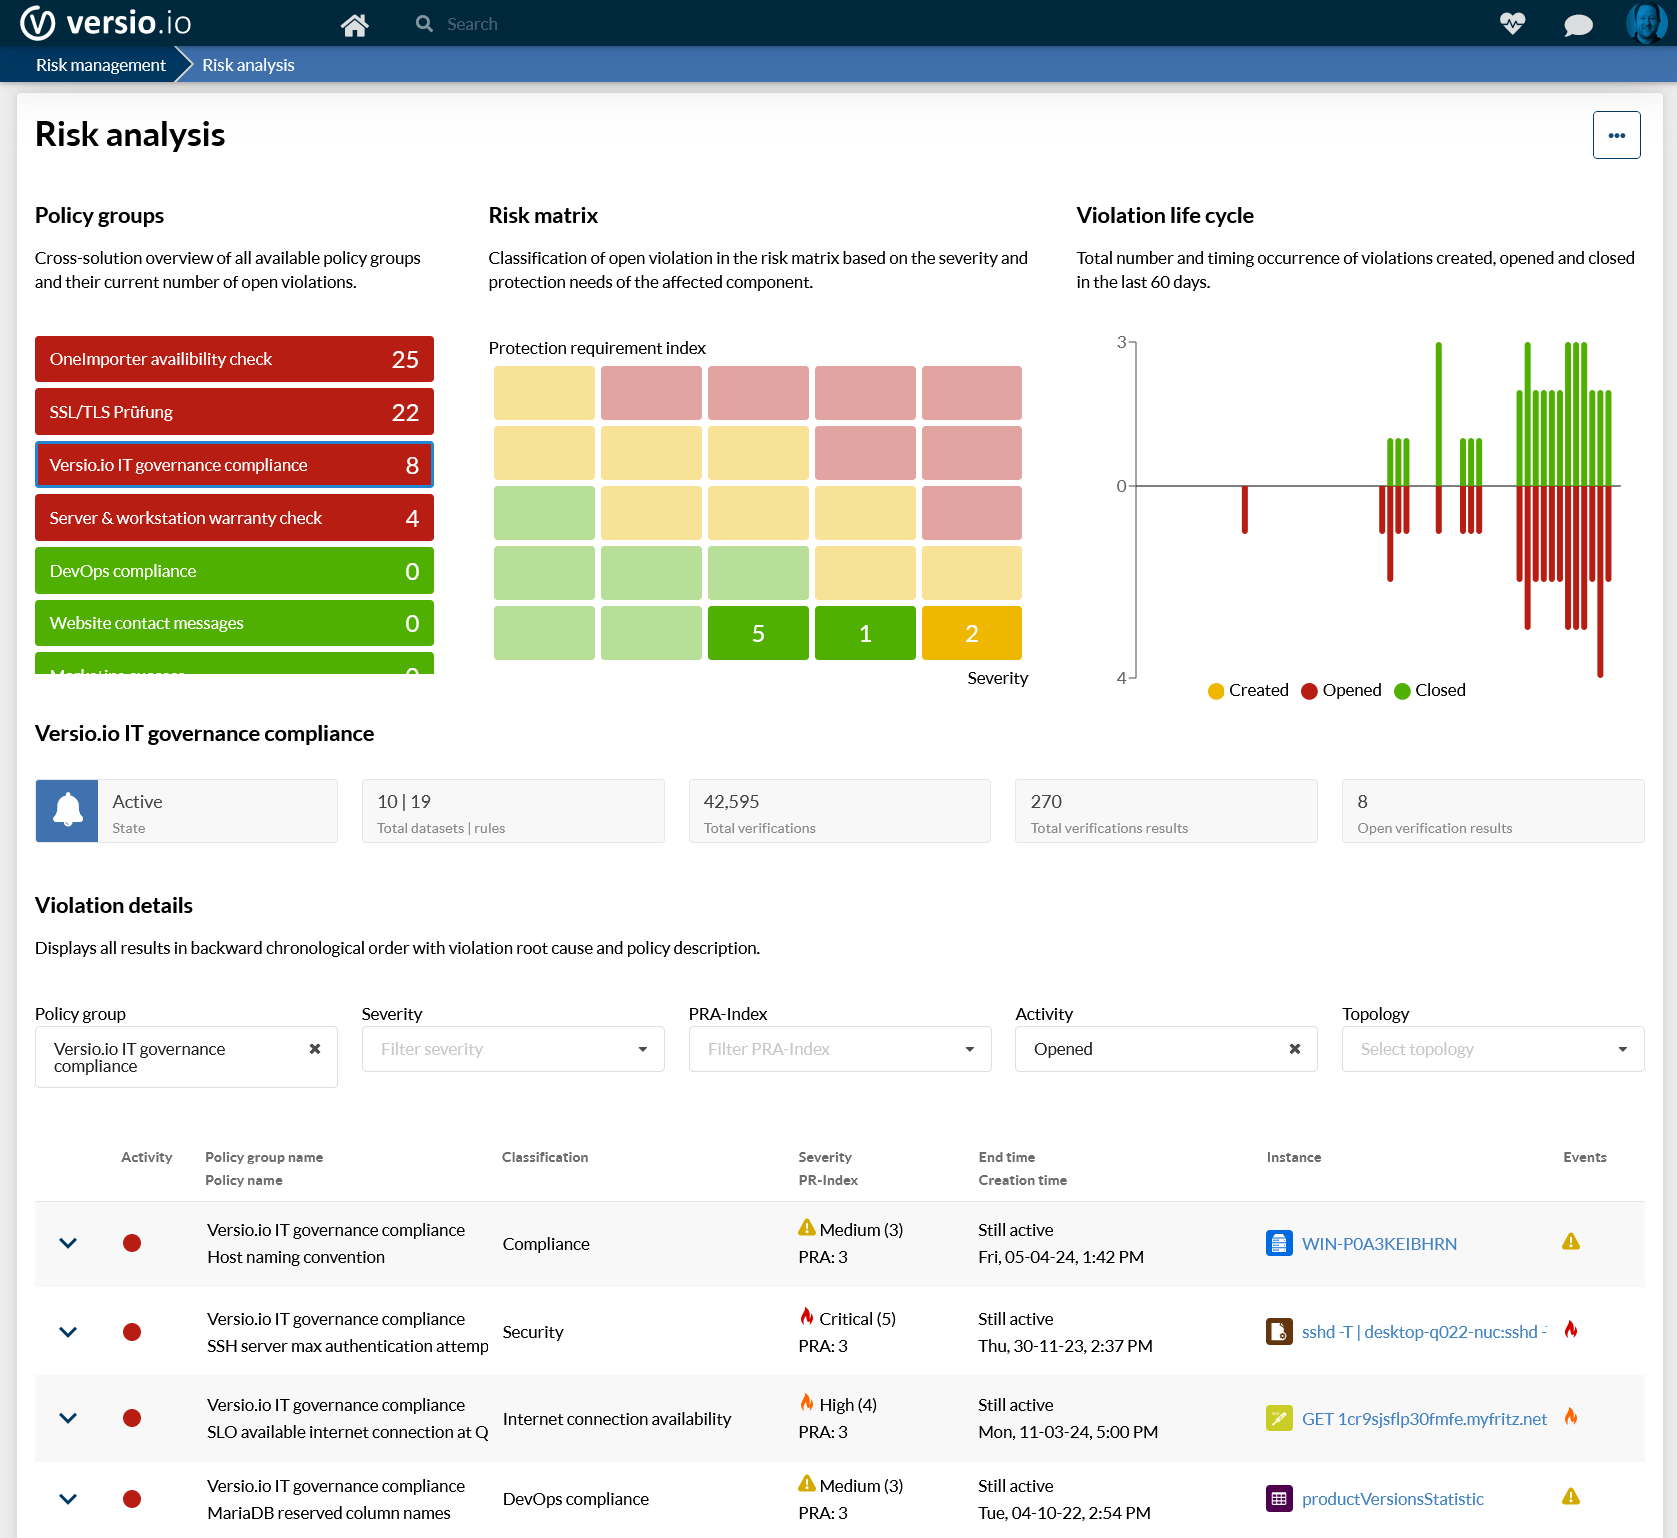
Les solutions Versio.io vérifient automatiquement l'état des actifs et des configurations dès qu'une modification est apportée. Si les exigences internes et réglementaires ne sont pas respectées, celles-ci sont consignées sous forme d'infractions. L'heure à laquelle l'infraction a été détectée et celle à laquelle le problème a été résolu sont enregistrées avec l'infraction. Cela permet de disposer d'une documentation à l'épreuve des audits attestant de la capacité de réaction de l'équipe informatique.
Versio.io Risk Management fournit une vue d'ensemble de toutes les violations. De puissantes options de filtrage permettent de rendre les violations transparentes selon différents aspects et de reconnaître la séquence opérationnelle dans laquelle les causes du problème sont résolues.
Une documentation détaillée et des liens vers des informations complémentaires pertinentes sur l'infraction vous aident à analyser les causes.
Regroupez les exigences de protection pour chaque composant informatique par héritage et utilisez-les pour hiérarchiser les violations.
Regroupez les exigences de protection pour chaque composant informatique par héritage et utilisez-les pour hiérarchiser les violations.
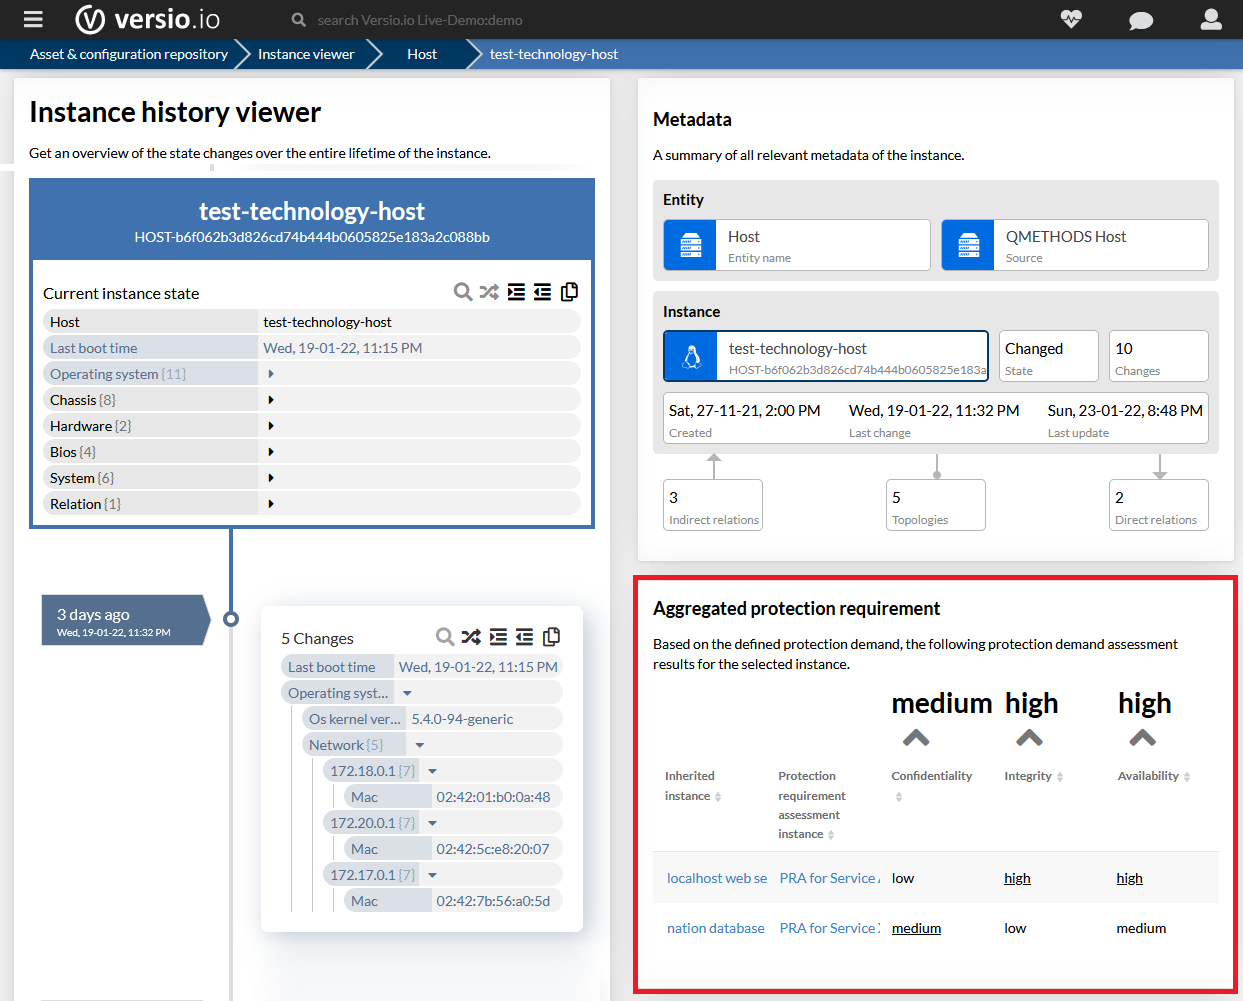
Pour chaque élément structurel individuel de l'infrastructure informatique et du paysage applicatif, les exigences spécifiques en matière de protection doivent être déterminées sur la base des exigences existantes en matière de protection.
Versio.io détermine les exigences de protection pour chaque élément structurel en fonction des exigences de protection existantes sur la base de méthodes d'héritage (maximum, dépendance, accumulation, distribution).
La figure montre un ordinateur hôte soumis à deux exigences de protection connexes et l'exigence de protection agrégée qui en résulte pour l'ordinateur hôte.
En savoir plus
Déterminer les besoins de protection informatique
Intégrer les évaluations des exigences de protection dans l'ITSM et déterminer automatiquement les besoins de protection de chaque composant informatique par héritage.
NIS2 : Mettre en œuvre les mesures de manière efficace et rapide
Session web enregistrée : ce qu'exige la directive NIS2, les mesures que vous pouvez automatiser avec Versio.io et l'ampleur du travail nécessaire à la mise en œuvre.

Suivi des politiques
Définir des politiques internes et réglementaires, vérifier automatiquement chaque changement détecté et relier les infractions à la matrice des risques : une gouvernance informatique à l'épreuve des audits.
Talk to us