DORA - Legge sulla resilienza operativa digitale
Implementazione tecnica efficiente e tempestiva di DORA
In poche paroleRichiedi una demoInizia la prova gratuitainventario IT

inventario IT
Articoli DORA: 7, 8, 9, 11, 13, 14, 17, 19, 24, 25, 28, 37, 45
Versio.io offre un inventario completamente automatizzato e continuo dell'intero panorama IT, comprese tutte le risorse di terze parti e gli elementi di configurazione. Le variazioni di stato vengono registrate in modo trasparente e documentate in modo da garantire la tracciabilità. La mappatura delle relazioni topologiche garantisce la massima trasparenza e una comprensione approfondita delle dipendenze e dei rischi.
Una base fondamentale per l'efficace implementazione delle specifiche DORA.
Monitoraggio dei processi

Monitoraggio dei processi
Articoli DORA: 8, 9, 12, 13, 18, 24, 25, 28, 37
Il monitoraggio e l'analisi completamente automatizzati dei processi aziendali e dei processi di elaborazione in batch consentono di gestire in modo efficiente i flussi di lavoro e di individuare tempestivamente le opportunità di ottimizzazione.
Allo stesso tempo, il monitoraggio automatizzato della disponibilità e delle prestazioni dei servizi IT consente una rapida individuazione dei guasti e una documentazione completa, compresa una valutazione finanziaria dei potenziali danni. Ciò garantisce un monitoraggio olistico e proattivo dell'IT e dei processi.
Gestione del cambiamento

Gestione del cambiamento
Articoli DORA: 7, 8, 9, 11, 17, 19, 24, 25, 37
Il rilevamento automatico delle modifiche agli asset e agli elementi di configurazione garantisce una tracciabilità completa delle modifiche al sistema. Inoltre, l'analisi della cronologia delle modifiche consente una valutazione fondata degli effetti e dei rischi.
Il monitoraggio e la gestione completamente automatizzati delle misure pianificate garantiscono che le modifiche siano controllate, documentate e implementate in modo efficiente, per la massima trasparenza e stabilità delle operazioni IT.
governance informatica

governance informatica
Articoli DORA: 7, 8, 9, 10, 11, 13, 17, 24, 25, 37, 45
Definendo i requisiti interni e normativi sotto forma di regole logiche, è possibile verificare automaticamente i requisiti di conformità e identificare tempestivamente i potenziali rischi.
Inoltre, la valutazione del ciclo di vita del prodotto, in particolare nell'ambito della gestione delle release e delle patch, consente di identificare in modo mirato le vulnerabilità note (CVE) nei prodotti hardware e software in uso. Ciò garantisce una gestione proattiva della sicurezza e dei rischi nell'intero portafoglio IT.
Gestione dei rischi
Gestione dei rischi
Articoli DORA: 5, 7, 8, 9, 11, 14, 17, 18, 24, 25, 37, 45
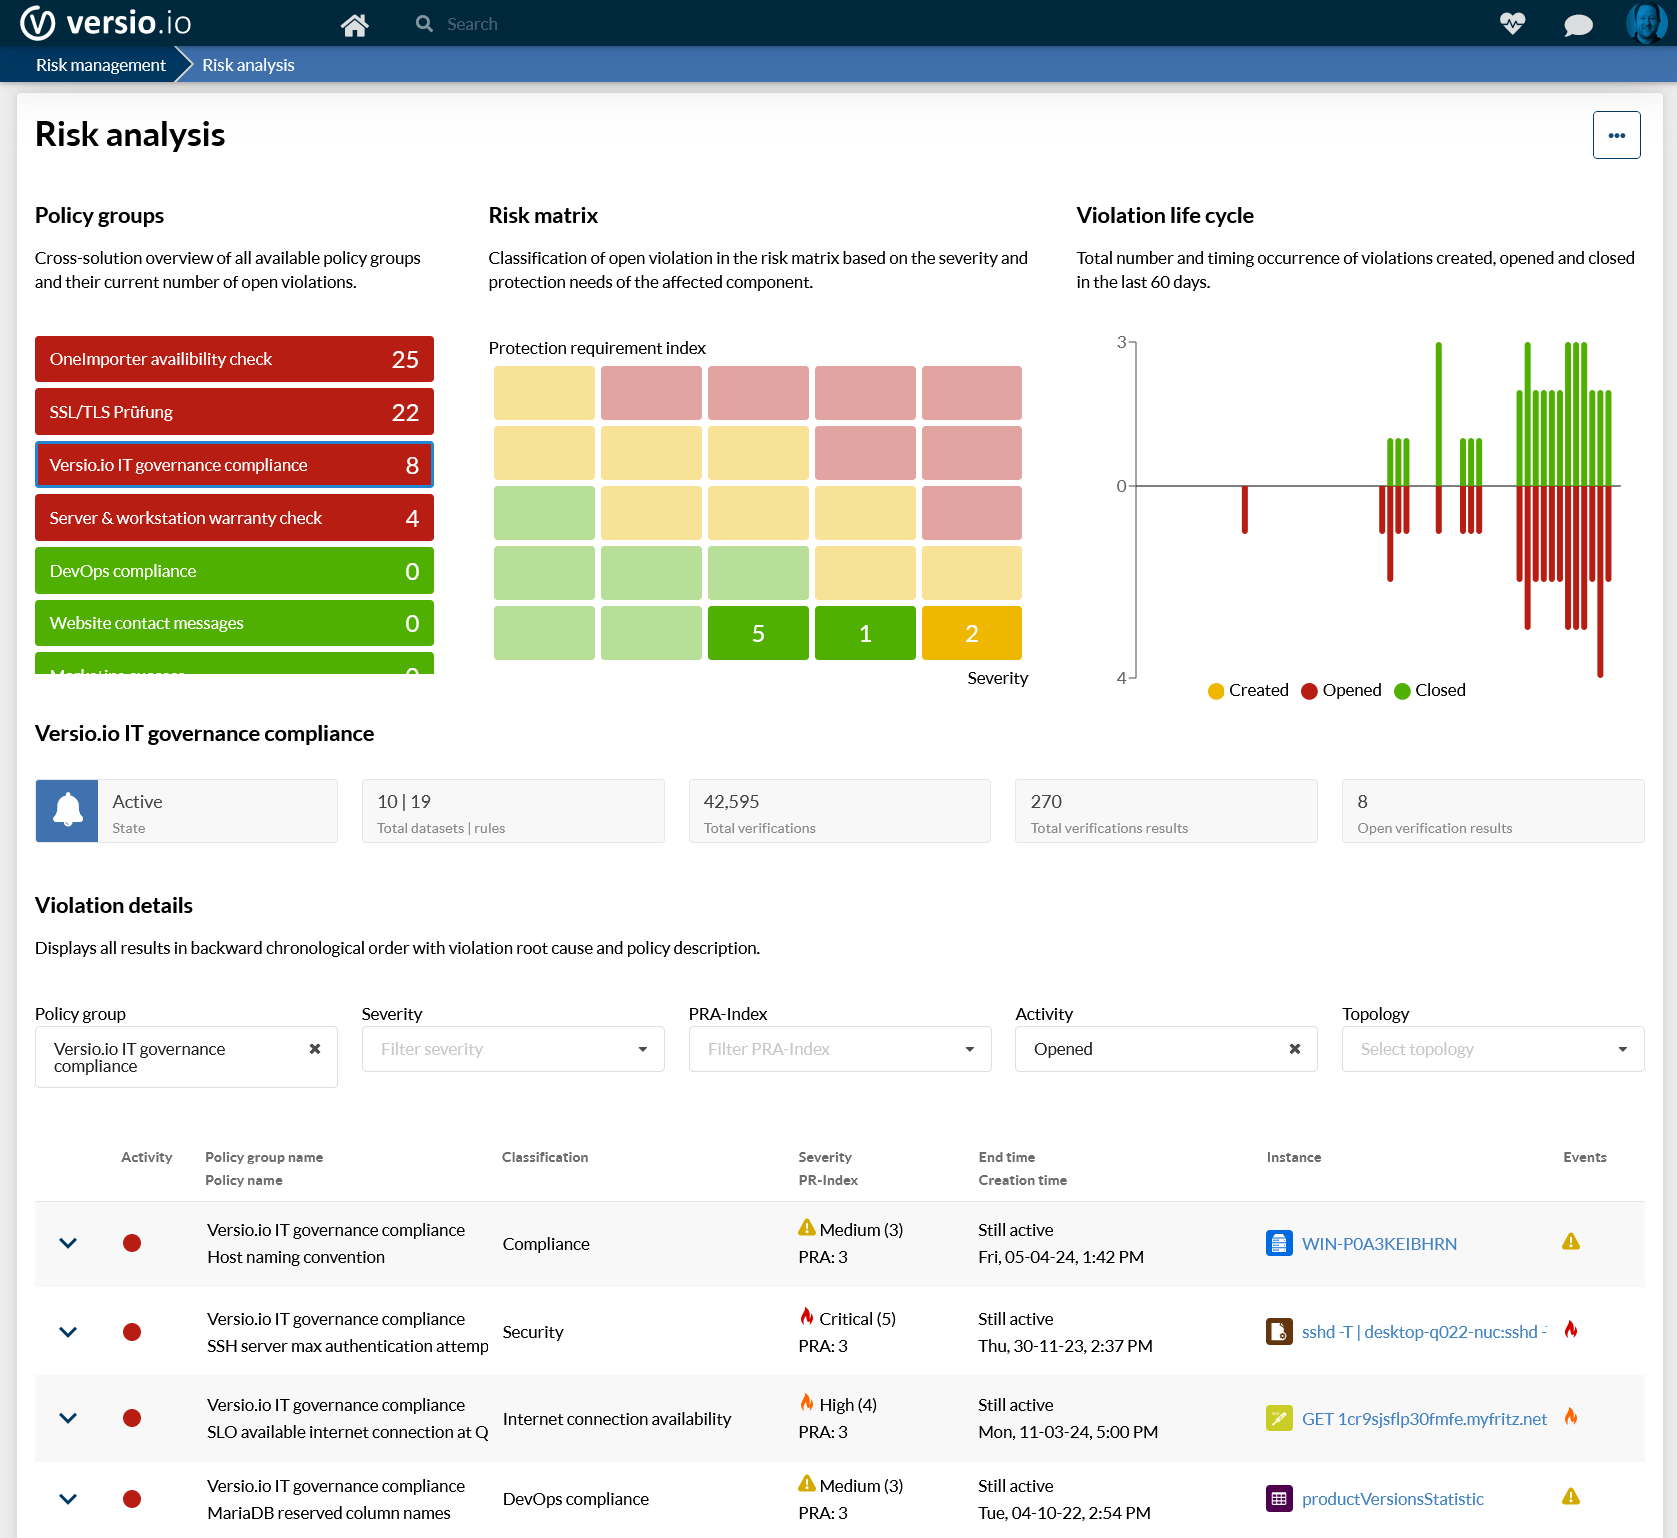
La determinazione automatizzata dei requisiti di protezione per ogni asset e ogni elemento di configurazione tiene conto dei criteri di riservatezza, integrità e disponibilità, compresa un'eredità coerente della determinazione dei requisiti di protezione. Su questa base, i rischi vengono classificati in base ai requisiti di protezione e alla gravità.
Inoltre, funzioni complete di analisi e gestione dei rischi forniscono una solida base per le decisioni relative alla gestione dei rischi IT.
Autorizzazione

Autorizzazione
Articoli DORA: 5, 8, 9, 17
Una chiara struttura organizzativa viene creata attraverso l'assegnazione mirata di asset inventariati, elementi di configurazione, linee guida e compiti ad aree di lavoro e responsabilità definite.
L'accesso degli utenti e le autorizzazioni possono essere gestiti in modo dettagliato tramite gruppi di utenti per ciascuna area di competenza. Inoltre, il filtraggio delle visualizzazioni e dei report in base alle aree di lavoro consente una distribuzione efficiente delle informazioni basata sui ruoli.
Eventi e avvisi

Eventi e avvisi
Articoli DORA: 10, 19
I cambiamenti di stato nell'ambito della governance IT e della gestione dei rischi attivano automaticamente eventi dedicati. Questi consentono di avvisare in modo mirato gli utenti o di collegare sistemi esterni.
Le notifiche possono essere inviate tramite e-mail o chat, così come la creazione automatica di incident ticket e problem ticket. Inoltre, qualsiasi sistema di terze parti può essere integrato in modo flessibile tramite webhook generici.
Legge sulla resilienza operativa digitale PDF Scarica
Per saperne di più

NIS2 - Esecuzione operativa efficiente e tempestiva
Soddisfa i requisiti NIS2 punto per punto: gestione dei rischi, gestione degli incidenti, sicurezza della catena di approvvigionamento e gestione delle vulnerabilità – il tutto automatizzato con Versio.io

ISO 27001 - Implementazione operativa efficiente dell'Operator
ISO 27001 spiegata: ISMS, triade CIA, processo di certificazione – e come Versio.io automatizza l'inventario degli Asset, il monitoraggio dei rischi e del Monitoraggio delle Policy ai fini della certificazione.

CRA - Attuazione operativa efficiente e tempestiva
Il Cyber Resilience Act (CRA) dell’UE spiegato: SBOM, gestione delle vulnerabilità, periodo di assistenza e obblighi di segnalazione – e come Versio.io supporta i produttori nella conformità al CRA.
Talk to us