L'analisi dei requisiti di protezione è parte integrante del concetto di sicurezza
IT secondo la protezione di base IT (Ufficio federale tedesco per la sicurezza informatica).
In questo contesto, i requisiti di protezione dei processi aziendali e delle applicazioni
vengono definiti sotto forma di valutazione dei requisiti di protezione. Il requisito
di protezione di ciascun componente IT coinvolto viene derivato ereditando la determinazione
dei requisiti di protezione. Questo articolo del blog descrive un approccio che i
clienti possono utilizzare per integrare in modo efficiente le valutazioni dei requisiti
di protezione nella gestione dei servizi IT e derivare automaticamente i requisiti
di protezione per qualsiasi componente IT.
Determinazione automatica dei requisiti di protezione
Aggregazione dei requisiti di protezione tramite l'ereditarietà delle valutazioni dei requisiti di protezione per ciascun componente IT
In poche paroleRichiedi una demoInizia la prova gratuitaL'analisi dei requisiti di protezione è parte integrante del concetto di sicurezza
IT secondo la protezione di base IT (Ufficio federale tedesco per la sicurezza informatica).
In questo contesto, i requisiti di protezione dei processi aziendali e delle applicazioni
vengono definiti sotto forma di valutazione dei requisiti di protezione. Il requisito
di protezione di ciascun componente IT coinvolto viene derivato ereditando la determinazione
dei requisiti di protezione. Questo articolo del blog descrive un approccio che i
clienti possono utilizzare per integrare in modo efficiente le valutazioni dei requisiti
di protezione nella gestione dei servizi IT e derivare automaticamente i requisiti
di protezione per qualsiasi componente IT.
Le valutazioni dei requisiti di protezione diventano parte integrante del panorama IT
X
Le valutazioni dei requisiti di protezione diventano parte integrante del panorama IT
Versio.io consente di acquisire e modificare i requisiti di protezione o importarli da sistemi di terze parti.
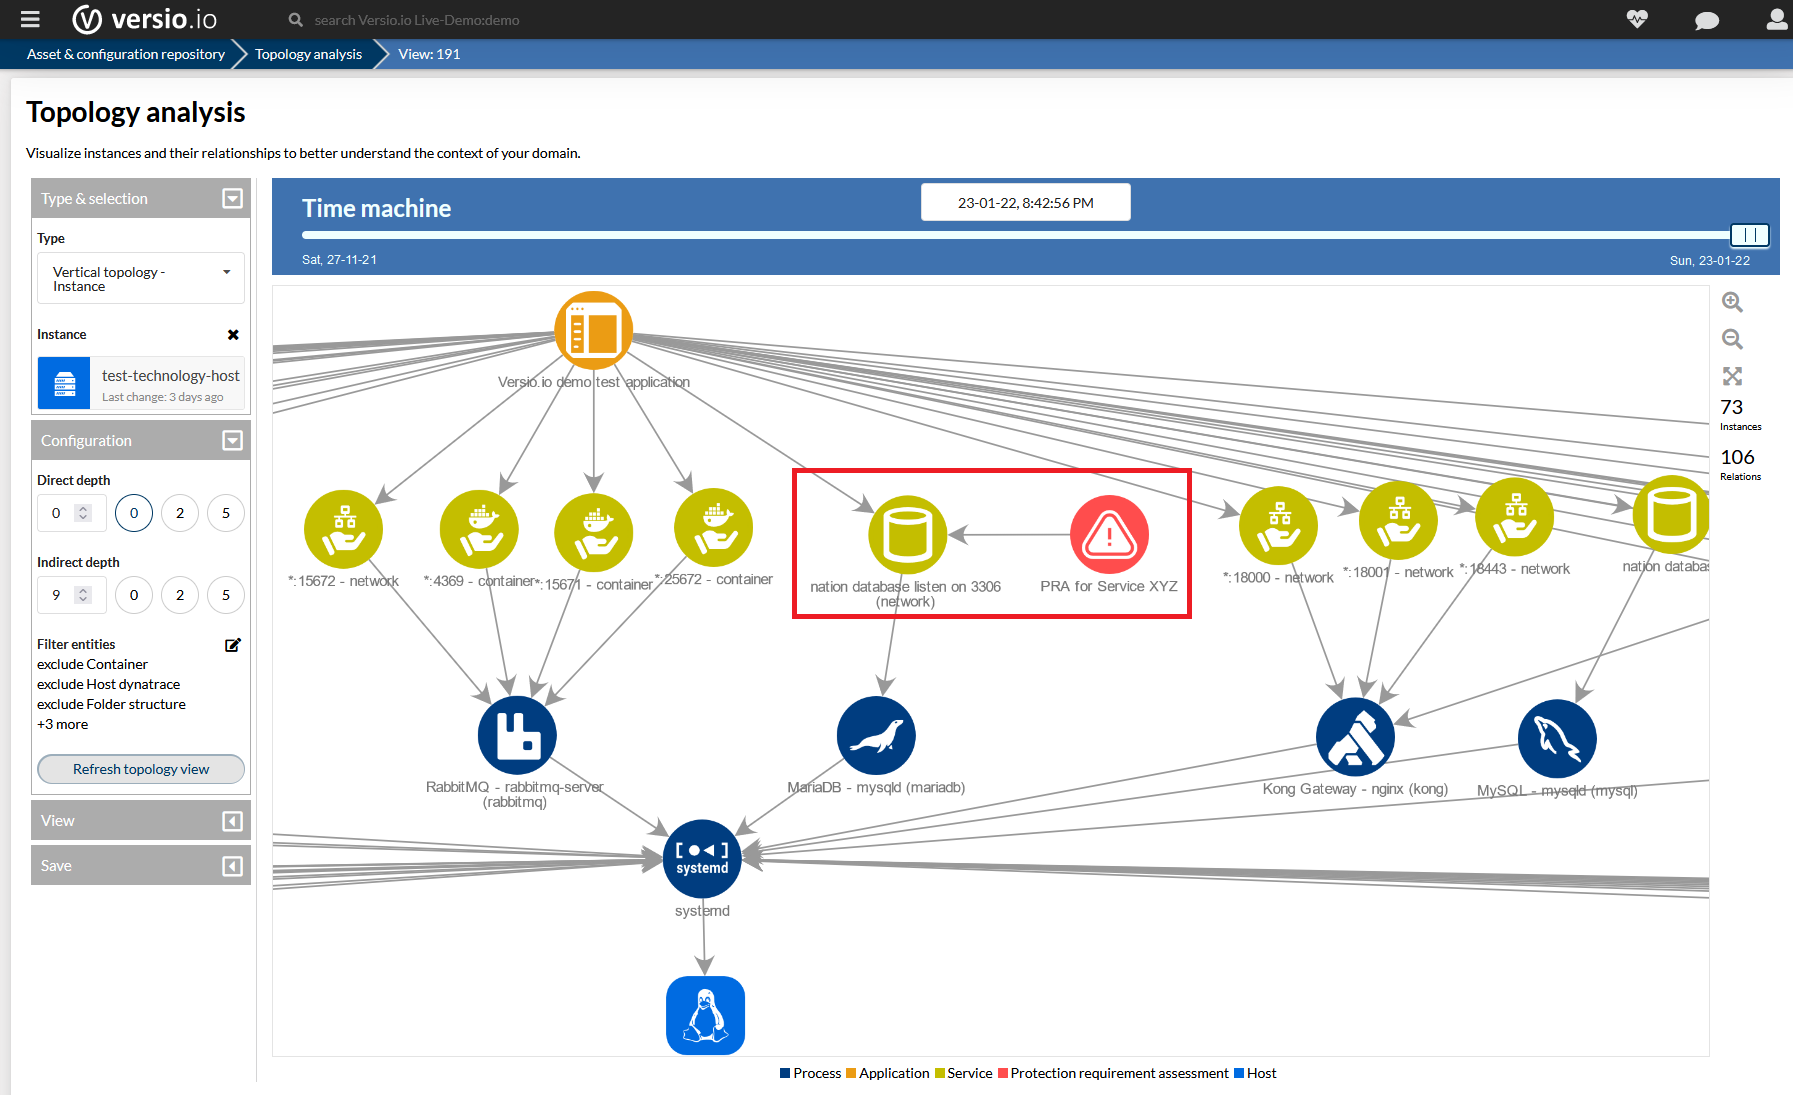
In Versio.io, i requisiti di protezione sono direttamente correlati all'oggetto target da proteggere. Pertanto, i requisiti di protezione diventano parte dell'infrastruttura IT e del panorama applicativo (topologia) e quindi parte dei processi operativi quotidiani.
La figura mostra una valutazione dei requisiti di protezione (PRA in rosso), che fa riferimento diretto al servizio IT (database "nazione").
Requisiti di protezione aggregati per i componenti dell'infrastruttura IT tramite ereditarietà
X![]()
Requisiti di protezione aggregati per i componenti dell'infrastruttura IT tramite ereditarietà
Per ogni singolo elemento strutturale dell'infrastruttura IT e del panorama applicativo, è necessario determinare i requisiti di protezione specifici sulla base dei requisiti di protezione esistenti.
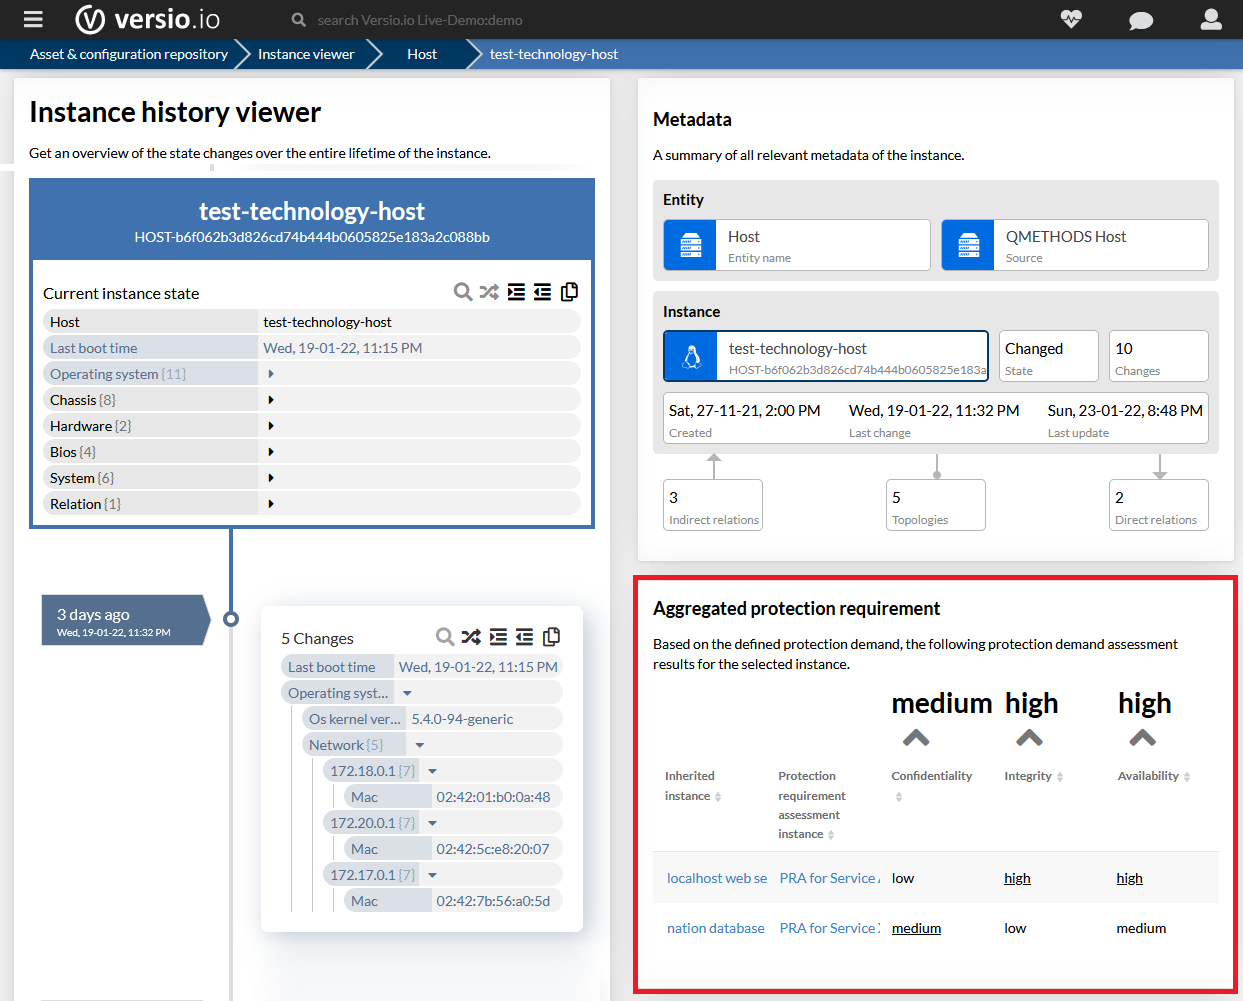
Versio.io determina i requisiti di protezione per ciascun elemento strutturale in base ai requisiti di protezione esistenti basati su metodi di ereditarietà (massimo, dipendenza, accumulo, distribuzione).
La figura mostra un computer host interessato da due requisiti di protezione correlati e il requisito di protezione aggregato risultante per il computer host.
Gestione efficiente e utilizzo dei requisiti di protezione con Versio.io
- Basi informative per l'analisi strutturale - Versio.io utilizza il repository delle risorse e delle configurazioni per fornire tutte le informazioni necessarie per l'analisi strutturale iniziale nell'ambito della valutazione dei requisiti di protezione sotto forma di dati, processi, sistemi IT, applicazioni, locali e collegamenti di comunicazione da prendere in considerazione.
- Gestione o integrazione delle valutazioni dei requisiti di protezione - Versio.io consente di acquisire e modificare le valutazioni dei requisiti di protezione o di importarle da sistemi di terze parti.
- Gestione del cambiamento delle valutazioni dei requisiti di protezione - Versio.io rileva le modifiche apportate alle valutazioni dei requisiti di protezione e ne registra lo storico in modo automatizzato e a prova di audit.
- Determinazione del requisito di protezione - Versio.io determina i requisiti di protezione per ciascun elemento strutturale in base alla valutazione dei requisiti di protezione esistenti secondo diversi metodi di eredità (massimo, dipendenza, accumulo, distribuzione).
- Conformità delle valutazioni dei requisiti di protezione - È possibile verificare il contenuto di ogni modifica apportata a una dichiarazione di valutazione dei requisiti di protezione (convenzioni di denominazione, completezza, ecc.).
- Simulazione dell'impatto delle valutazioni dei requisiti di protezione - Determinare l'impatto dei requisiti di protezione nuovi o modificati sugli elementi strutturali.
- Determinazione dell’ottimizzazione dei costi sulla base dei requisiti di protezione ereditati - Identificazione delle opportunità di ottimizzazione dei costi sulla base dei requisiti di protezione preesistenti e del potenziale adeguamento operativo degli elementi strutturali (ad esempio, sistemi di gestione di database, piattaforme di virtualizzazione, ecc.).
Per saperne di più

Monitoraggio delle Policy
Definire le politiche interne e normative, verificare automaticamente ogni modifica rilevata e mappare le violazioni nella matrice dei rischi: una governance IT a prova di audit.

Configurazione mgm. database
CMDB a prova di audit con inventario full-stack completamente automatizzato: cronologia delle modifiche, topologia, reportistica e sincronizzazione con ServiceNow: la tua unica fonte di verità per l'IT.
Contattaci