
 La sicurezza dei sistemi IT deve essere rivalutata ogni volta che si verifica un cambiamento
nel comportamento dinamico o nello stato statico, al fine di evitare rischi per l'IT
e l'azienda. Il seguente post sul blog mostra come Versio.io può supportarti nel garantire
la sicurezza IT nella tua azienda.
Come posso migliorare la sicurezza IT con Versio.io?
Automatizza il rilevamento, la documentazione e la verifica delle modifiche relative alla sicurezza
In poche paroleRichiedi una demoInizia la prova gratuitaLa sicurezza dei sistemi IT deve essere rivalutata ogni volta che si verifica un cambiamento
nel comportamento dinamico o nello stato statico, al fine di evitare rischi per l'IT
e l'azienda. Il seguente post sul blog mostra come Versio.io può supportarti nel garantire
la sicurezza IT nella tua azienda.
Posizionamento di Versio.io nell'architettura della sicurezza IT
Regole di sicurezza IT preconfigurate
 Basandosi sul National Vulnerability Database (NVD) dell'Istituto Nazionale di Standard
e Tecnologia (NIST) degli Stati Uniti, Versio.io offre ai propri clienti set di regole
aggiornati mensilmente.
Quali dati presenti in Versio.io contengono quali informazioni rilevanti per la sicurezza?
| Entità | Attributi e relazioni rilevanti | Rilevamento relativo alla sicurezza di ... |
|---|---|---|
| Generale |
|
|
| Ospite |
|
|
| Processo del sistema operativo |
|
|
| Certificato SSL
Whois Token |
|
|
| Risultato della scansione delle porte |
|
|
| Utente e ruolo |
|
|
| Configurazione file |
|
|
| Lavoro batch |
|
|
Stato della porta host come esempio pratico
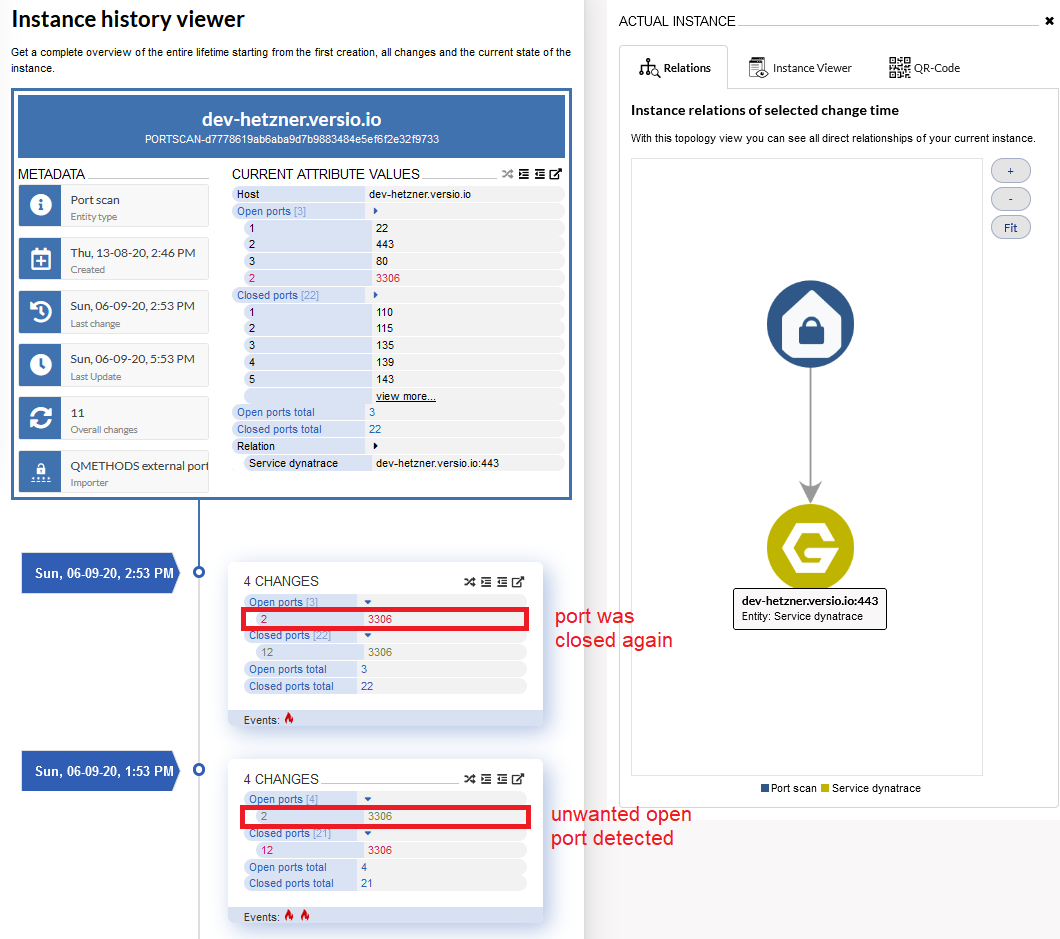
Versio.io rileva e documenta le modifiche su una porta di un host
X![]()
Versio.io rileva e documenta le modifiche su una porta di un host
Lo stato della porta host viene monitorato continuamente da Versio.io OneImporter e trasmesso alla piattaforma Versio.io. La piattaforma verifica se è stata apportata una modifica e la salva. In questo modo viene creato un database verificabile e a prova di audit di tutte le modifiche apportate nella vostra azienda.
Oltre all'archiviazione storica delle modifiche apportate alle istanze in Versio.io, è possibile identificare anche le relazioni con altre istanze. Ciò è possibile anche con istanze provenienti da altre fonti di dati, ampliando così le possibilità di convalidare o elaborare i dati in base al loro contesto.
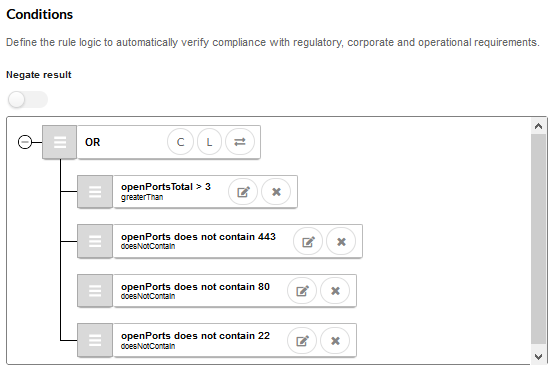
Grazie a una regola di conformità di facile definizione in Versio.io, è possibile rilevare lo stato indesiderato della modifica
X![]()
Grazie a una regola di conformità di facile definizione in Versio.io, è possibile rilevare lo stato indesiderato della modifica
Con l'editor visivo delle regole è possibile definire ed eseguire regole logiche basate sui dati importati in Versio.io. Se la logica della regola corrisponde, viene attivato un evento di violazione corrispondente.
La violazione può anche includere il tempo trascorso dall'identificazione della violazione alla sua rimozione. Questa documentazione garantisce la verificabilità.
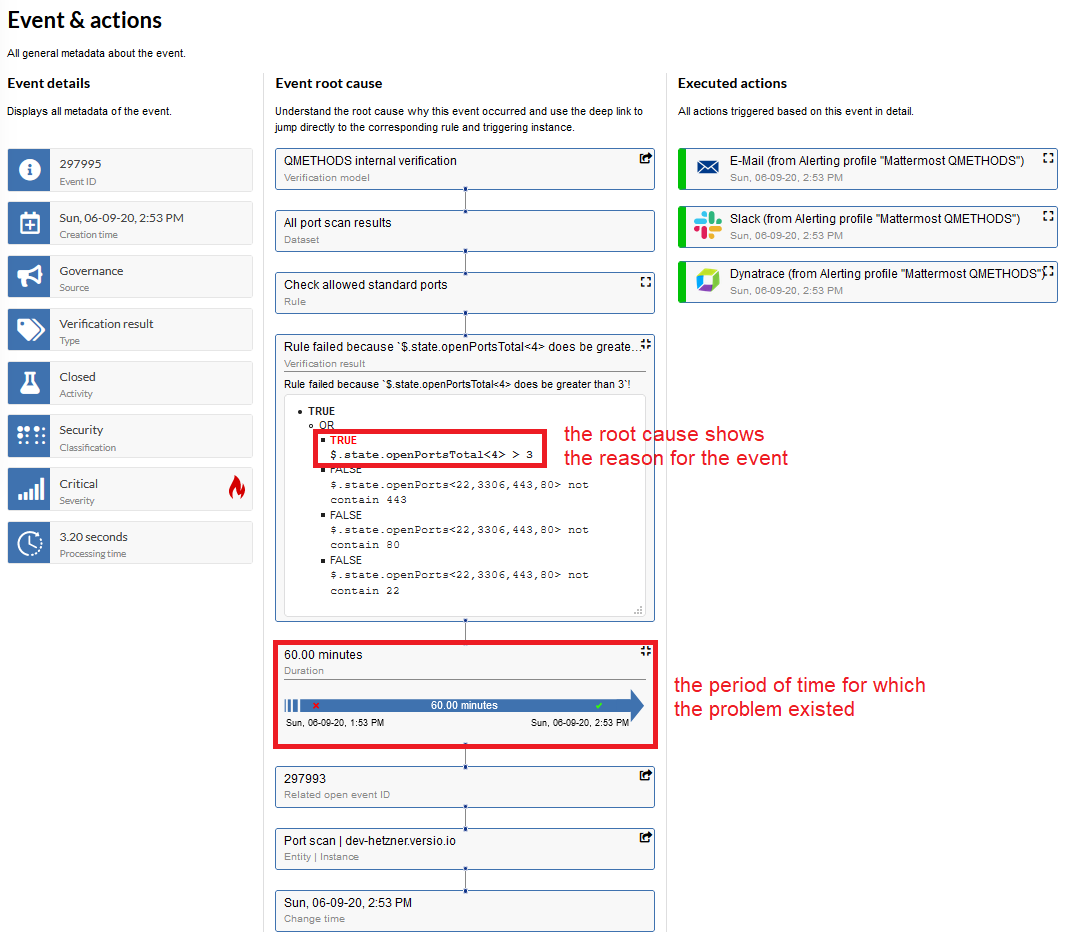
Il cambiamento identificato e la regola di conformità definita portano a un evento con un'analisi completa delle cause alla radice e le azioni corrispondenti.
X![]()
Il cambiamento identificato e la regola di conformità definita portano a un evento con un'analisi completa delle cause alla radice e le azioni corrispondenti.
L'evento di violazione della conformità fornisce tutte le informazioni necessarie relative all'evento.
Siamo particolarmente orgogliosi della visualizzazione delle cause alla radice, che fornisce tutti i dettagli sulla causa principale del problema, la durata della sua esistenza, un collegamento diretto all'istanza che lo ha causato e le azioni attivate dall'evento.
Riferimenti correlati