DORA - デジタル業務継続性法
IT資産管理

IT資産管理
DORA条項:7、8、9、11、13、14、17、19、24、25、28、37、45
Versio.io は、すべてのサードパーティ製資産や構成項目を含む、IT 環境全体の完全自動化された継続的なインベントリ機能を提供します。 ステータスの変更は、監査に耐えうる形でシームレスに履歴化され、記録されます。 トポロジ的な関係のマッピングにより、完全な透明性が確保され、依存関係やリスクに対する深い理解が得られます。
DORA仕様の有効な実施のための中心的な基盤。
プロセス監視

プロセス監視
DORA条項:第8条、第9条、第12条、第13条、第18条、第24条、第25条、第28条、第37条
ビジネスプロセスやバッチジョブプロセスの完全自動化された監視と分析により、ワークフローを効率的に管理し、最適化の可能性を早期に特定することが可能になります。
同時に、ITサービスの可用性とパフォーマンスの自動監視により、障害の迅速な検出とシームレスな文書化が可能になります。これには、潜在的な損害の財務評価も含まれます。これにより、包括的でプロアクティブなITおよびプロセス監視が実現されます。
変更管理

変更管理
DORA条項:7、8、9、11、17、19、24、25、37
資産および構成項目の変更の自動検出により、システム変更のシームレスな追跡が保証されます。さらに、変更履歴の分析により、影響とリスクの根拠に基づいた評価が可能になります。
計画された措置の完全自動化された監視と管理により、変更が適切に管理され、文書化され、効率的に実施されます。これにより、IT運用における最大限の透明性と安定性が確保されます。
ITガバナンス

ITガバナンス
DORA条項:7、8、9、10、11、13、17、24、25、37、45
内部要件と規制要件を論理的なルールとして定義することで、コンプライアンス要件を自動的に検証し、潜在的なリスクを早期に特定することが可能です。
さらに、製品ライフサイクルの評価(特にリリース管理とパッチ管理の分野において)により、使用中のハードウェアおよびソフトウェア製品において公開されている既知の脆弱性(CVE)を特定することが可能です。これにより、ITポートフォリオ全体にわたるプロアクティブなセキュリティとリスク管理が実現されます。
リスク管理
リスク管理
DORA条項:5、7、8、9、11、14、17、18、24、25、37、45
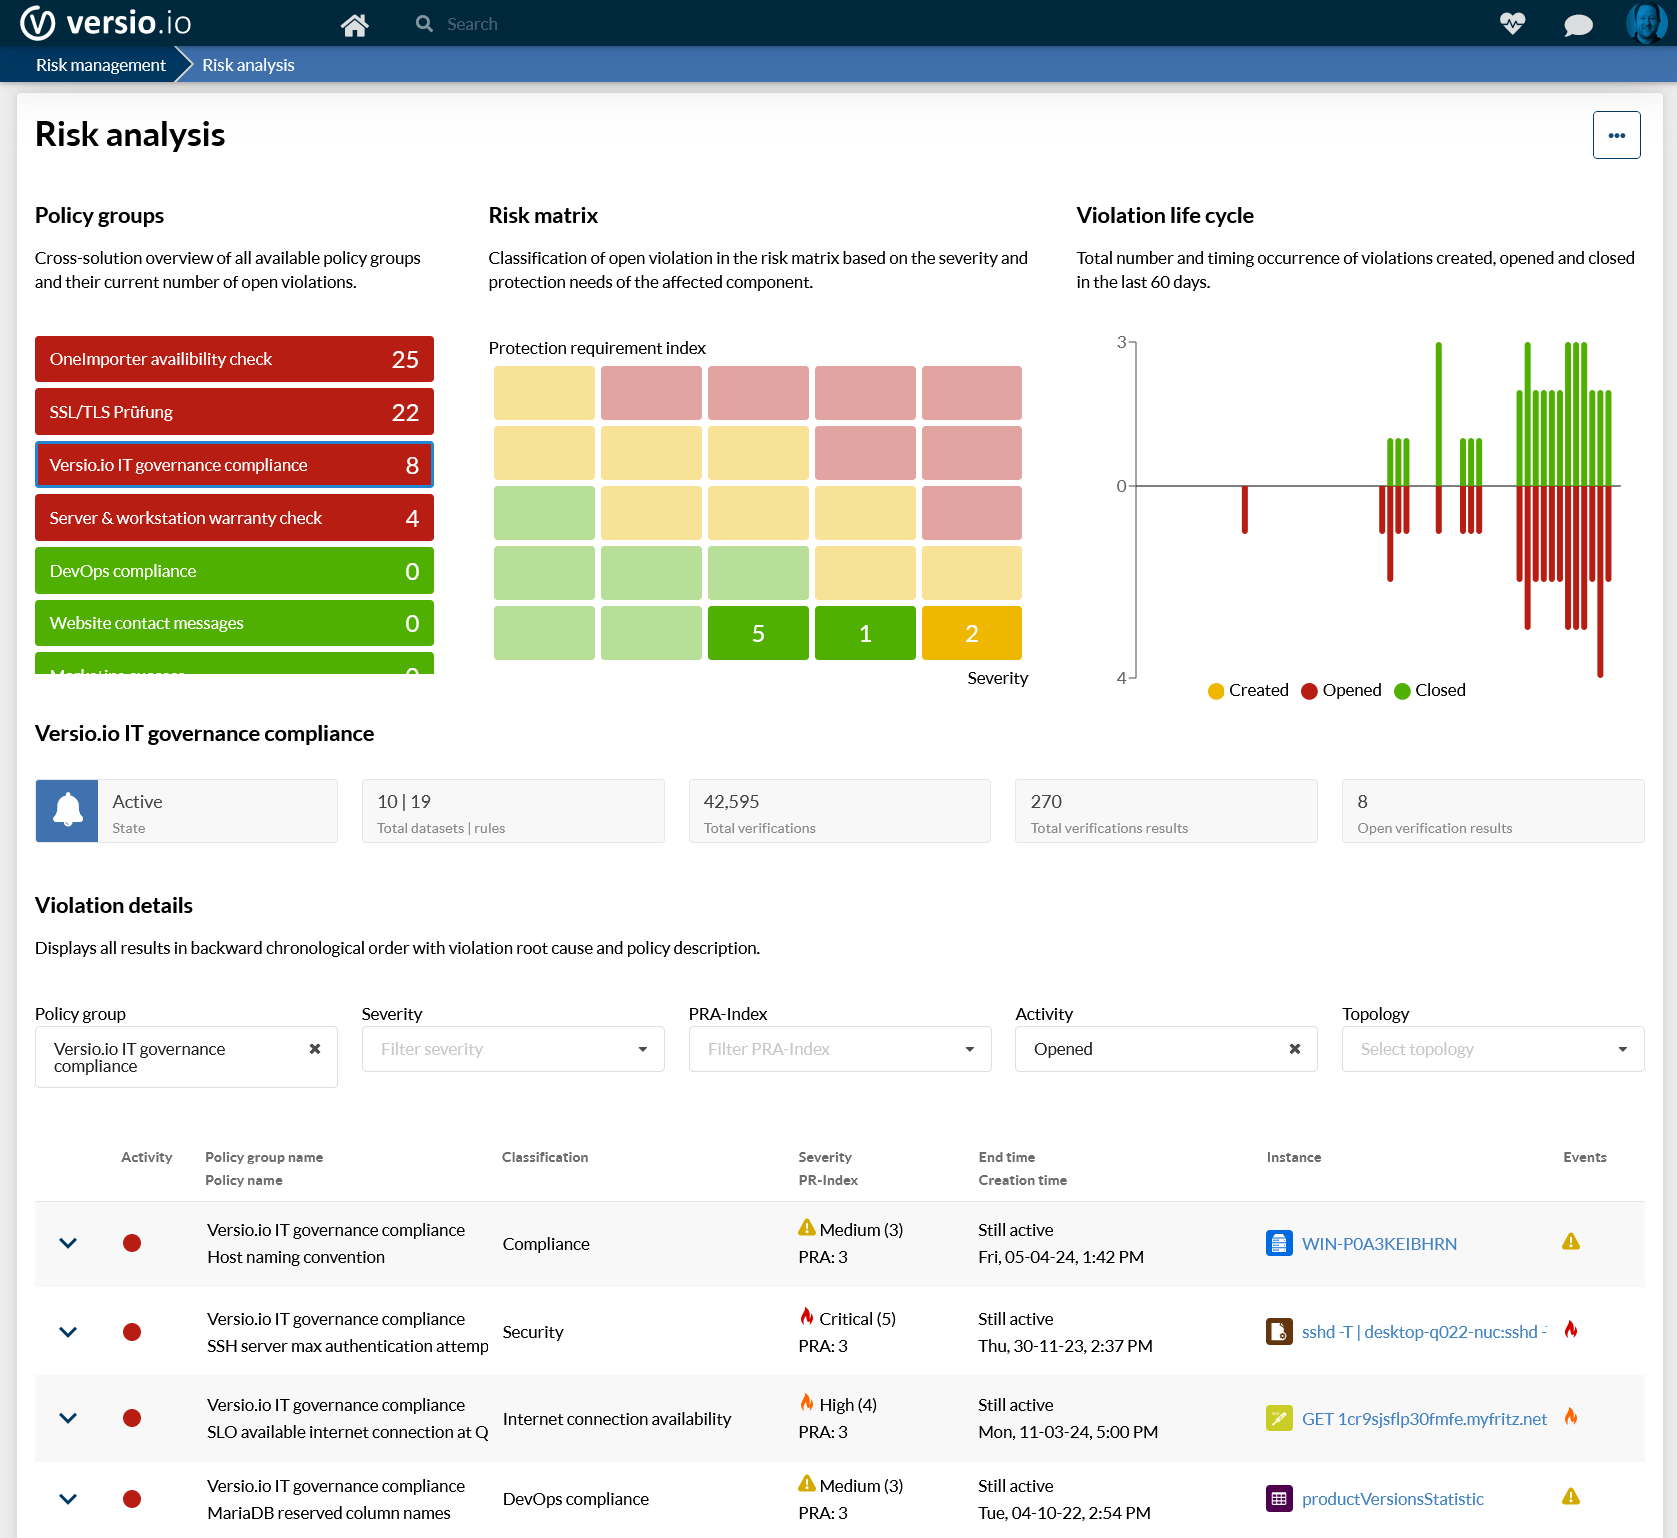
各資産および構成アイテムの保護要件の自動的な決定は、機密性、完全性、可用性の基準を考慮し、保護要件の決定の一貫した継承を含みます。この基础上、リスクは保護要件と深刻度に応じて分類されます。
さらに、包括的なリスク分析とリスク管理機能は、ITリスク管理の意思決定の堅固な基盤を提供します。
承認

承認
DORA記事:5、8、9、17
明確な組織構造は、資産、構成アイテム、ガイドライン、タスクを、定義された業務領域と責任範囲に適切に割り当てることで構築されます。
ユーザーのアクセス権や権限は、各担当領域ごとにユーザーグループを設定することで、きめ細かく管理することができます。 さらに、業務領域に応じてビューやレポートをフィルタリングすることで、役割に応じた効率的な情報提供が可能になります。
イベントとアラート

イベントとアラート
DORA記事: 10, 19
ITガバナンスとリスク管理におけるステータスの変更は、自動的に専用のイベントをトリガーします。これらのイベントは、ユーザーへのターゲットを絞ったアラート通知や外部システムとの連携を可能にします。
通知はメールまたはチャットで送信可能です。また、インシデントと問題のチケットの自動作成も可能です。さらに、汎用的なウェブフックを介して、任意のサードパーティシステムを柔軟に統合できます。
デジタルオペレーション Resilience Act PDFダウンロード
詳細はこちら

NIS2 - 効率的で迅速な運用実装
NIS2の要件を項目ごとに満たす:リスク管理、インシデント対応、サプライチェーンセキュリティ、脆弱性管理――Versio.ioで自動化

ISO 27001 - 効率的なOperator実施
ISO 27001の解説:ISMS、CIAトライアド、認証プロセス――そして、Versio.ioが認証に向けたAsset inventory、リスク、Policy monitoringをどのように自動化するのか。

CRA - 効率的かつ迅速な運用実施
EUサイバーレジリエンス法(CRA)の解説:SBOM、脆弱性の対応、サポート期間、報告義務――そしてVersio.ioがどのようにメーカーのCRA準拠を支援するか。
Talk to us