
ソフトウェアのバージョン管理に関するベストプラクティス
バージョン識別子が重要な理由
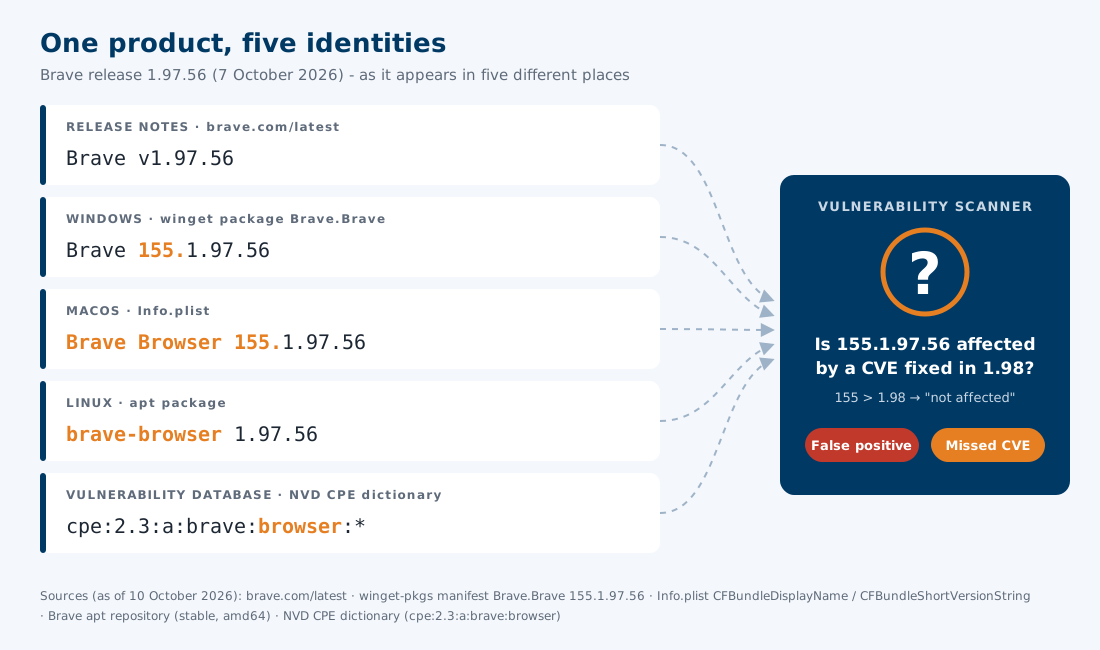
X
さっと確認:あなたの製品は、どれほど特定しやすいでしょうか?
- 顧客およびOperator - 自分のインストール環境が最新かどうか、引き続きサポートされているかどうか、また vulnerabilities の影響を受けているかどうかを一目で確認できます。
- 脆弱性スキャナ - CVEを、誤検知や検知漏れなしに、インストール済みのバージョンと正確に照合することができます。
- end-of-lifeモニタリング - サポートの終了を事前に知らせることができます。
- CMDBと資産管理 - バージョンを一貫性を持って、かつ監査に耐えうる形で記録することができます。
- ベンダー自身 - サポート依頼の件数を減らし、「サイバーレジリエンス法(CRA)」などの規制要件(SBOM、サポート期間、脆弱性の対応など)を満たすことができます。
1. 製品名およびベンダー名を一意に定義する
- ✅ - Canonical製品名およびCanonicalベンダー名を、綴り、スペース、ハイフン、大文字小文字の区別を含めて定義してください。
- ✅ - 異なる製品名は、実際に異なる製品(例:サーバーとそのクライアント)にのみ使用してください。
- ✅ - 製品やベンダーの名称が変更された場合は、バージョン履歴に旧名称と変更日を記録してください。
- ❌ - プラットフォーム、インストーラー、またはダウンロードページによって、同じ名称のバリエーションが存在します。
2. セマンティック・バージョニングに従う
- ✅ - 製品ごとに技術バージョンの体系を1つだけ使用し、それを文書化してください。
- ✅ - 常に同じ桁数のバージョン番号を使用してください。たとえば、「5」、「5.0」、「5.0.0」と使い分けるのではなく、一貫して「5.0.0」のように表記してください。
- ✅ - 公開する各ビルドには、必ず1つのバージョンを割り当て、別のビルドで同じバージョンを再利用してはなりません。
- ❌ - 技術的なバージョン番号を伴わないマーケティング名称(例:「Spring Release」や「2026 R2」など)。マーケティング名称が必要な場合は、それぞれを技術的なバージョン番号と一意に紐づけてください。
- ❌ - 先頭のゼロ、パッチレベルを表す文字(例:3.1b)、および区切り記号の変更(例:同じreleaseでも 3.1-2 と 3.1.2)。
3. バージョン履歴をオンラインで公開する
- 完全性 - パッチリリースやホットフィックスを含め、すべてのバージョンを一覧表示してください。サポートが終了した古いバージョンであっても、一覧から削除しないでください。
- 明確な日付 - 03/04/2026 と 04/03/2026 の混同を防ぐため、ISO 8601 日付形式(YYYY-MM-DD)を使用してください。
- 固定URL - バージョン履歴のアドレスを安定させておき、自動的に参照・監視できるようにしてください。
- 機械可読形式 - さらに、バージョン履歴をJSONまたはXML形式で、できればAPIやフィードを通じて提供してください。
- CPEマッピング - 機械可読形式のバージョン履歴に、製品の共通プラットフォーム列挙(CPE)識別子を明記してください。これにより、National Vulnerability Database(NVD)などの脆弱性データベースとの照合を、推測に頼ることなく行うことができます。
version-history.jsonJSON
{
	"product": "Example Server",
	"vendor": "Example Ltd",
	"cpe": "cpe:2.3:a:example:example_server:*:*:*:*:*:*:*:*",
	"versions": [
		{
			"version": "4.2.1",
			"releaseDate": "2026-09-15",
			"endOfMaintenance": "2027-09-30",
			"endOfSupport": "2028-03-31",
			"releaseNotes": "https://www.example.com/release-notes/4.2.1",
			"fixedVulnerabilities": [ "CVE-2026-12345" ]
		},
		{
			"version": "4.2.0",
			"releaseDate": "2026-07-01",
			"endOfMaintenance": "2027-09-30",
			"endOfSupport": "2028-03-31",
			"releaseNotes": "https://www.example.com/release-notes/4.2.0"
		}
	]
}
4. インストール済みの製品およびバージョンを検索可能にする
- リナックス - パッケージのメタデータ(たとえば、RPM パッケージの「Name」、「Vendor」、「Version」フィールドなど)に、正確な製品名、ベンダー名、およびバージョンを登録してください。これらは、`rpm -q` または `dpkg -s` コマンドで照会できます。
- Windows - アンインストール用のレジストリキーおよびファイルのバージョン情報には、公開された製品名を「DisplayName」として、ベンダー名を「Publisher」として、バージョンを「DisplayVersion」として指定するか、winget を通じて指定してください。
- macOS - Info.plist 内の CFBundleName および CFBundleShortVersionString を、公開する製品名とバージョンに設定してください。また、Homebrew パッケージには同じ名前とバージョンを指定してください。
- コマンドライン - --version オプションをサポートし、解析可能な形式で正確なバージョンを出力するようにしてください。
- 機器、container、およびサービス - APIエンドポイント、SNMP値、またはイメージラベル(例:org.opencontainers.image.version)を通じてバージョンを提供してください。
コマンドラインbash
$ example-server --version
4.2.15. Vulnerabilitiesアドバイザリにおいて、正確なバージョンを明記する
- ❌ - 「最新 release 以前のすべてのバージョン」、「バージョン 3.x」、「旧バージョン」、または「詳細についてはサポートにお問い合わせください」。
- ❌ - 「4.0.0 から 4.2.0」や「4.2.1 未満」といったバージョン範囲は、その間のすべてのバージョンを把握している必要があります。
- ✅ - 影響を受けるバージョンをすべて明示的に列挙してください。例:「影響を受けるバージョン:4.0.0、4.0.1、4.1.0、4.1.1、4.2.0;修正済みバージョン:4.2.1」。
- ✅ - サポート対象の各releaseラインごとに、固定バージョンを指定してください(例:3.8.7、4.2.1)。
- ✅ - バージョン履歴およびインストール済みの製品と同じバージョン識別子を使用してください。
- ✅ - アドバイザリを機械可読形式(例:CPEまたはパッケージURL(purl)識別子を含むCSAFドキュメントなど)で公開し、CVEレコードに影響を受けるバージョンを個別に記載してください。
詳細はこちら

製品ライフサイクルと脆弱性
使用中のすべてのハードウェアおよびソフトウェアのバージョンについて、release状況、EoL(サポート終了)状況、サポート状況、および既知のCVEを評価し、更新に関する推奨事項を提示します。
Versio.ioが対応するエンタープライズ技術
Versio.io は、さまざまなハードウェアおよびソフトウェアをサポートし、IT インベントリ、レポート、コンプライアンス、および管理を自動化します。

コンテンツリポジトリ - 共通の脆弱性および暴露
NVD、Red Hat、GitHub、Juniper、Palo Alto から毎日更新される脆弱性データベース(CVE)――これが Versio.io における自動脆弱性検出の基盤となっています。
Talk to me

詳細情報