L'analyse des exigences de protection fait partie intégrante du concept de sécurité
informatique selon la protection informatique de base (Office fédéral allemand pour
la sécurité informatique).
Dans ce cadre, les exigences de protection des processus métier et des applications
sont définies sous la forme d'une évaluation des exigences de protection. L'exigence
de protection de chaque composant informatique concerné est dérivée par héritage de
la détermination des exigences de protection. Cet article de blog décrit une approche
que les clients peuvent utiliser pour intégrer efficacement leurs évaluations des
exigences de protection dans leur gestion des services informatiques et dériver automatiquement
les exigences de protection pour tous les composants informatiques.
Détermination automatisée des exigences en matière de protection
Agrégation des exigences de protection par héritage des évaluations des exigences de protection pour chaque composant informatique
En brefRequest une démoCommencez un essai gratuitL'analyse des exigences de protection fait partie intégrante du concept de sécurité
informatique selon la protection informatique de base (Office fédéral allemand pour
la sécurité informatique).
Dans ce cadre, les exigences de protection des processus métier et des applications
sont définies sous la forme d'une évaluation des exigences de protection. L'exigence
de protection de chaque composant informatique concerné est dérivée par héritage de
la détermination des exigences de protection. Cet article de blog décrit une approche
que les clients peuvent utiliser pour intégrer efficacement leurs évaluations des
exigences de protection dans leur gestion des services informatiques et dériver automatiquement
les exigences de protection pour tous les composants informatiques.
Les évaluations des besoins en matière de protection font désormais partie intégrante du paysage informatique.
X
Les évaluations des besoins en matière de protection font désormais partie intégrante du paysage informatique.
Versio.io vous permet de saisir et de modifier les exigences en matière de protection ou de les importer à partir de systèmes tiers.
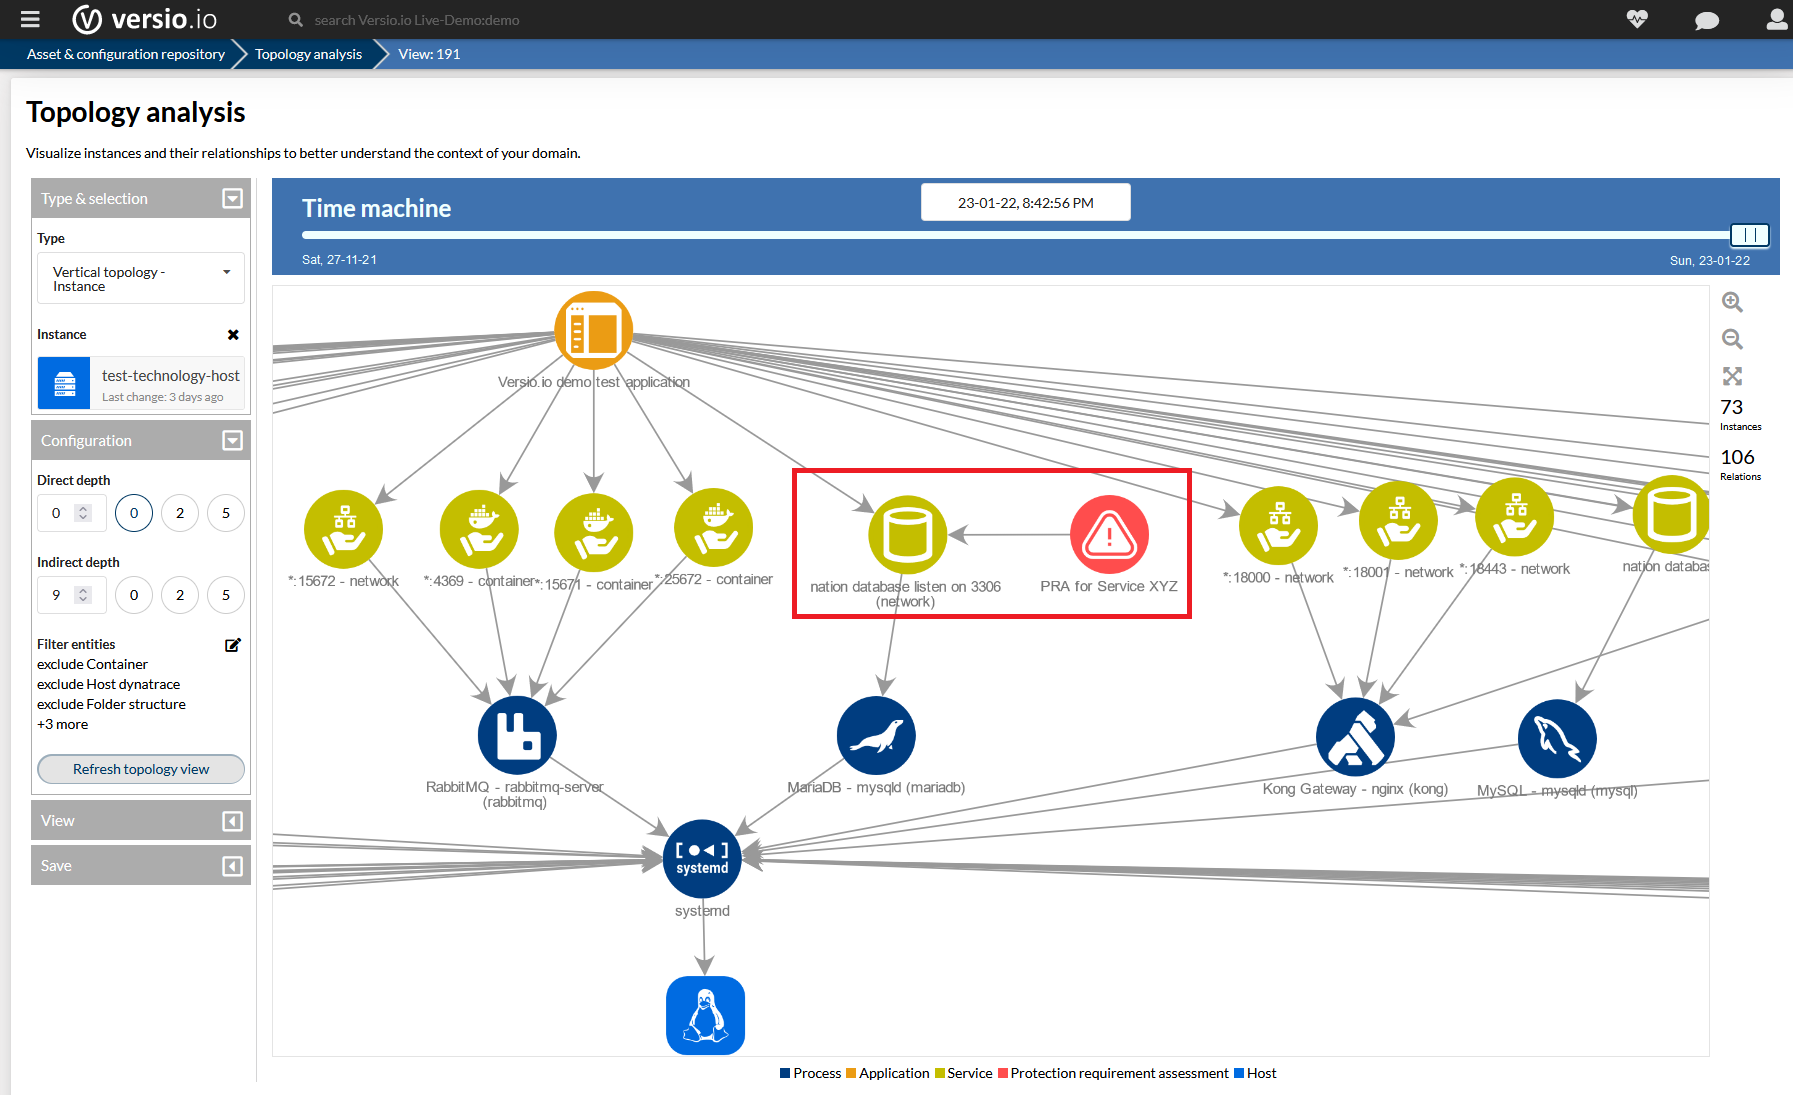
Dans Versio.io, les exigences en matière de protection sont directement liées à l'objet cible à protéger. Ainsi, les exigences en matière de protection font partie intégrante de l'infrastructure informatique et du paysage applicatif (topologie) et donc des processus opérationnels quotidiens.
La figure montre une évaluation des besoins en matière de protection (PRA en rouge), qui fait directement référence au service informatique (base de données « nation »).
Regroupement des exigences de protection des composants de l'environnement informatique par héritage
X![]()
Regroupement des exigences de protection des composants de l'environnement informatique par héritage
Pour chaque élément structurel individuel de l'infrastructure informatique et du paysage applicatif, les exigences spécifiques en matière de protection doivent être déterminées sur la base des exigences existantes en matière de protection.
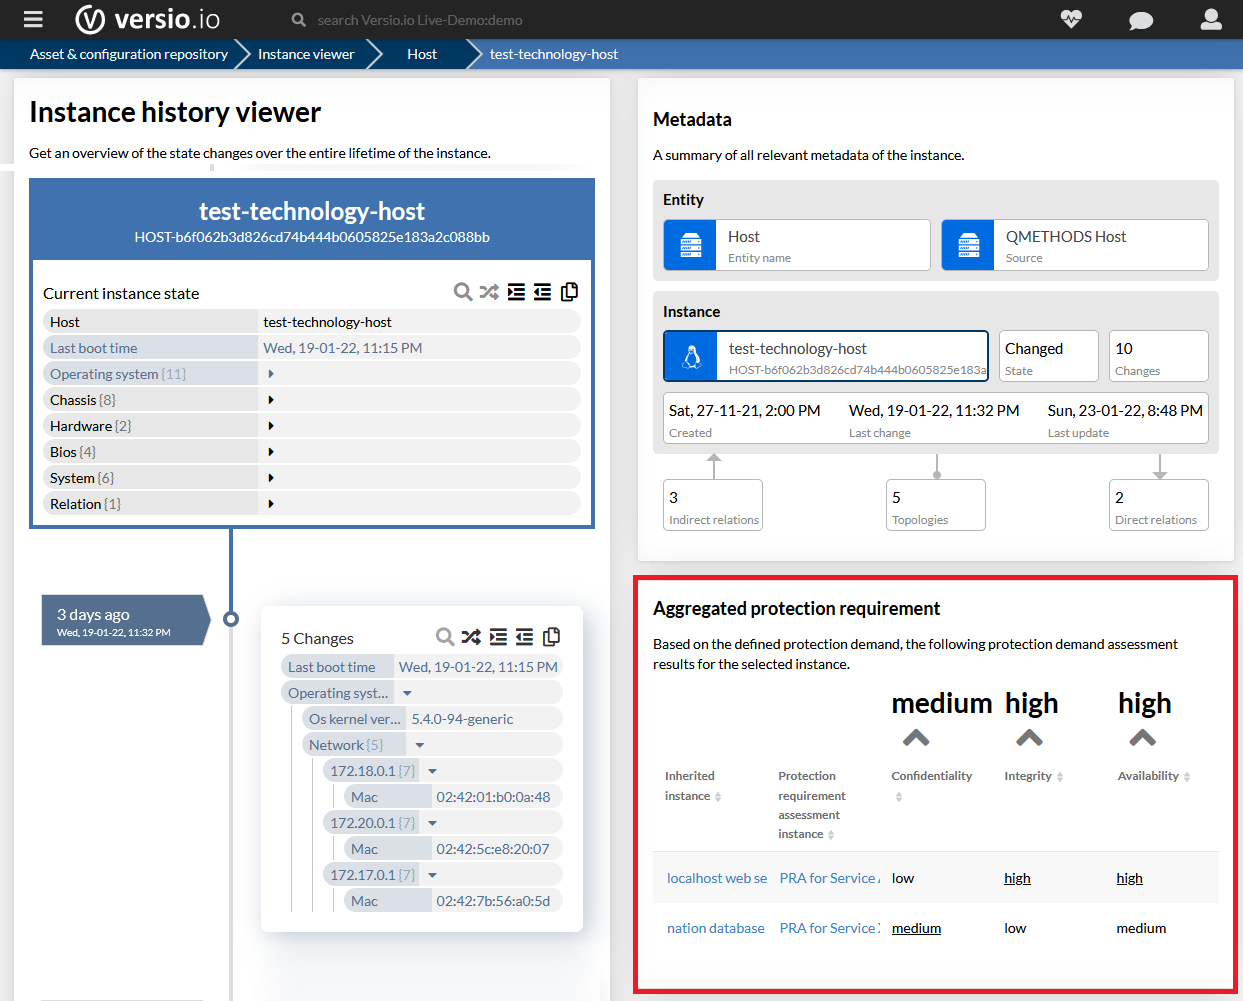
Versio.io détermine les exigences de protection pour chaque élément structurel en fonction des exigences de protection existantes sur la base de méthodes d'héritage (maximum, dépendance, accumulation, distribution).
La figure montre un ordinateur hôte soumis à deux exigences de protection connexes et l'exigence de protection agrégée qui en résulte pour l'ordinateur hôte.
Gestion et utilisation efficaces des exigences en matière de protection avec Versio.io
- Base d'informations pour l'analyse structurelle - Versio.io utilise le référentiel des actifs et de la configuration pour fournir toutes les informations nécessaires à l'analyse structurelle initiale dans le cadre de l'évaluation des exigences de protection sous forme de données, de processus, de systèmes informatiques, d'applications, de locaux et de liaisons de communication à prendre en compte.
- Gestion ou intégration des évaluations des exigences en matière de protection - Versio.io vous permet de saisir et de modifier les évaluations des exigences en matière de protection ou de les importer à partir de systèmes tiers.
- Gestion du changement des évaluations des exigences en matière de protection - IOS détecte les modifications apportées aux évaluations des besoins en matière de protection et les archive de manière automatisée et conforme aux exigences d'audit.
- Détermination du niveau de protection requis - Versio.io détermine les exigences de protection pour chaque élément structurel en fonction de l'évaluation des exigences de protection existantes selon différentes méthodes d'héritage (maximum, dépendance, accumulation, distribution).
- Conformité des évaluations des exigences en matière de protection - Chaque modification apportée à une déclaration d'évaluation des exigences de protection peut faire l'objet d'une vérification quant à son contenu (convention de nommage, exhaustivité, etc.).
- Simulation de l'impact des évaluations des exigences en matière de protection - Déterminer l'impact des exigences de protection nouvelles ou modifiées sur les éléments structurels.
- Détermination de l'optimisation des coûts au moyen des exigences de protection héritées - Identification des possibilités d'optimisation des coûts en fonction des exigences de sécurité existantes et des adaptations opérationnelles potentielles des éléments structurels (par exemple, systèmes de gestion de bases de données, plateformes de virtualisation, etc.).
En savoir plus

Suivi des politiques
Définir des politiques internes et réglementaires, vérifier automatiquement chaque changement détecté et relier les infractions à la matrice des risques : une gouvernance informatique à l'épreuve des audits.

Configuration mgm. base de données
Une CMDB conforme aux exigences d'audit, avec un inventaire complet et entièrement automatisé : historique des modifications, topologie, rapports et synchronisation avec ServiceNow – votre source unique de vérité pour l'informatique.
Contactez-nous