

Vulnerabilità PHP CVE-2026-109618
Versio.io individua in pochi minuti tutte le versioni PHP interessate dal problema nel tuo ambiente IT: su host, nei Containers e nei processi in esecuzione
In poche paroleRichiedi una demoInizia la prova gratuitaSintesi gestionale
- Il rischio - Le vulnerabilità CVE-2026-109618 e CVE-2026-109619 consentono l'esecuzione di codice da remoto in PHP. Si tratta del livello di rischio più elevato per i server web e i relativi dati.
- La soluzione - Sono disponibili aggiornamenti di sicurezza per PHP da 8.2 a 8.5. È necessario effettuare la migrazione dei rami di release precedenti.
- La sfida - In quali parti del mio panorama applicativo viene utilizzato PHP e quale versione?
- La soluzione - Versio.io identifica tutte le installazioni PHP presenti e attive, le loro versioni esatte e le patch necessarie nell'intero panorama IT.
Dove viene utilizzato PHP? Scopri tutto su PHP con Versio.io
Cosa si sa della vulnerabilità di PHP?
- PHP 8.5 - Aggiornamento a PHP 8.5.12 o versione successiva
- PHP 8.4 - Aggiornamento a PHP 8.4.27 o versione successiva
- PHP 8.3 - Aggiornamento a PHP 8.3.36 o versione successiva
- PHP 8.2 - Aggiornamento a PHP 8.2.35 o versione successiva
- PHP 8.1 e versioni precedenti - Questi rami di rilascio hanno raggiunto l'end-of-life e non ricevono più aggiornamenti di sicurezza. È necessario effettuare la migrazione a un ramo di rilascio supportato.
1. PHP installato localmente sui server
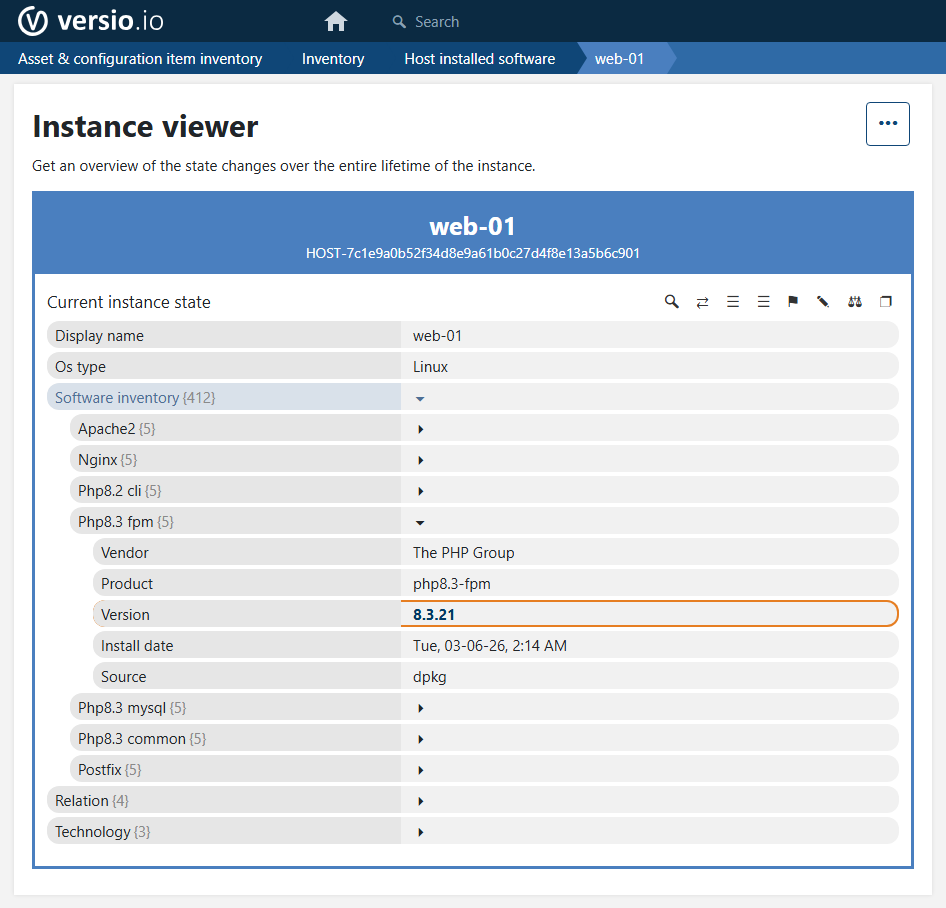
1. PHP installato localmente sui server
Il contesto più comune in cui viene utilizzato PHP è un pacchetto installato su un server Linux o Windows. Versio.io legge il gestore di pacchetti del sistema operativo (ad esempio rpm o dpkg) e l'inventario software di Windows, registrando il fornitore, il prodotto e la versione esatta di ogni pacchetto.
- Risultati tipici - Pacchetti PHP come php-fpm, php-cli o php-common, spesso presenti in diverse versioni contemporaneamente sullo stesso host.
- Sono inclusi anche - Estensioni e versioni PHP fornite da repository aggiuntivi, ad esempio per applicazioni meno recenti che richiedono ancora un ramo di release obsoleto.
- Perché è importante - Le installazioni parallele passano facilmente inosservate: l'aggiornamento della versione predefinita non risolve la vulnerabilità presente nella seconda.
2. PHP nei container Docker e in Kubernetes

2. PHP nei container Docker e in Kubernetes
Negli ambienti containerizzati, PHP fa parte dell'immagine ed è quindi invisibile ai classici inventari software dell'host. Versio.io effettua l'inventario degli host Docker e dei cluster Kubernetes con le relative immagini, container e pod, rilevando anche i processi PHP in esecuzione all'interno dei container.
- Risultati tipici - Immagini PHP ufficiali, come php:8.4.20-apache o php:8.3.19-fpm-alpine, e immagini di applicazioni interne basate su di esse.
- Contesto - Per ogni immagine interessata, è possibile vedere su quali pod, namespace e cluster è attualmente in esecuzione.
- Perché è importante - Le patch vengono applicate ai container solo quando l'immagine viene ricompilata e ridistribuita. Spesso le vecchie immagini continuano a funzionare inosservate per mesi.
3. PHP come processo in esecuzione
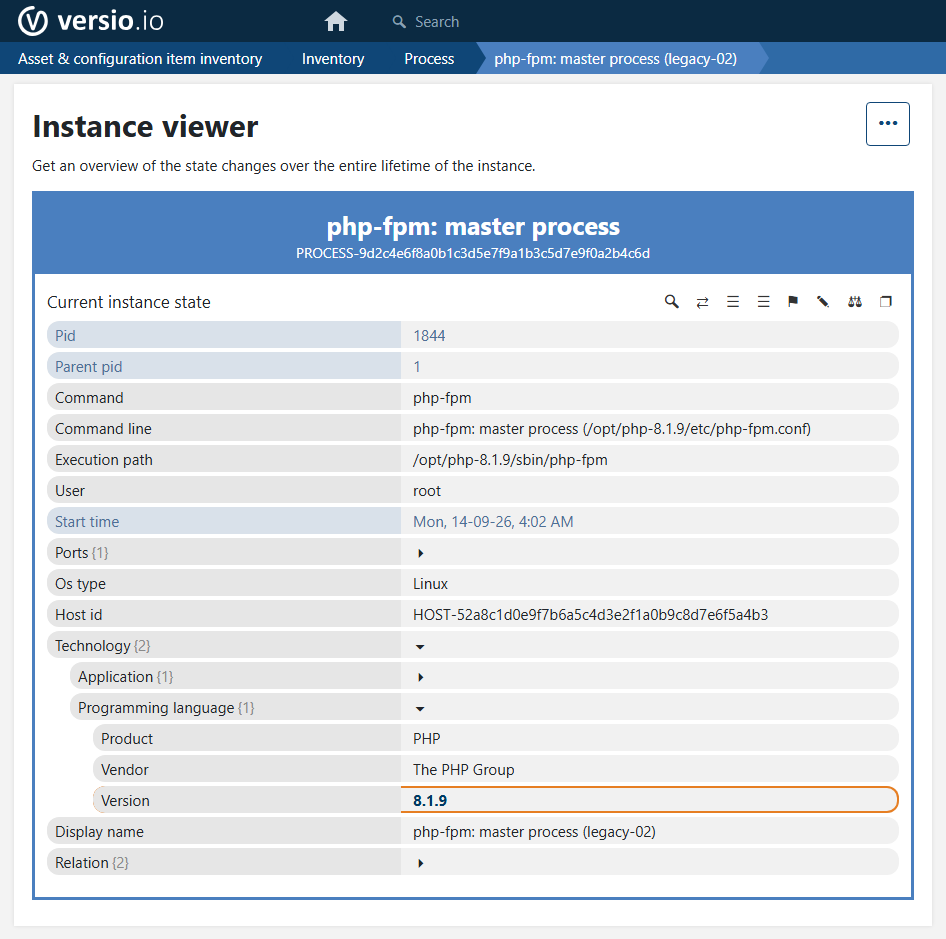
3. PHP come processo in esecuzione
Non tutte le installazioni di PHP provengono da un gestore di pacchetti. Le versioni autocompilate, PHP integrato in software di terze parti o in appliance e le copie presenti nelle directory delle applicazioni non compaiono in alcun elenco di pacchetti. Versio.io, pertanto, analizza costantemente anche i processi in esecuzione sul sistema operativo e individua la versione tramite la riga di comando, il percorso del file binario o una richiesta di versione.
- Risultati tipici - Processi master e di pool di PHP-FPM, server web con mod_php, script CLI avviati da task Cron e binari come /opt/php-8.1.9/bin/php.
- Perché è importante - Questo metodo mostra cosa è effettivamente in esecuzione nell'ambiente di produzione, comprese le installazioni di cui nessuno si ricorda più.

Domande frequenti
Quali versioni di PHP risolvono le vulnerabilità CVE-2026-109618 e CVE-2026-109619?
Le vulnerabilità sono state risolte nelle versioni PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Sono interessate le installazioni di questi rami di rilascio con una versione precedente. Versio.io mostra automaticamente la versione della patch appropriata per ciascuna installazione.
Versio.io è interessato dalla vulnerabilità di PHP?
No. La Versio.io Platform non utilizza PHP e pertanto non è interessata dalle vulnerabilità CVE-2026-109618 e CVE-2026-109619.
Versio.io è in grado di rilevare anche il codice PHP nei container Docker e in Kubernetes?
Sì. Versio.io rileva PHP nei pacchetti installati localmente, nei container Docker e nei pod Kubernetes, nonché nei processi in esecuzione. Ciò include anche le installazioni che non sono state configurate tramite un gestore di pacchetti.
In quanto tempo posso verificare quali sistemi sono interessati?
Non appena gli agenti e gli importatori di Versio.io vengono collegati, l'inventario viene creato automaticamente. La valutazione delle vulnerabilità viene effettuata in modo continuo, pertanto le versioni PHP interessate risultano visibili nel giro di pochi minuti.
E per quanto riguarda le vulnerabilità future?
Versio.io verifica quotidianamente tutte le versioni software rilevate confrontandole con oltre 600.000 informazioni sulle vulnerabilità provenienti da varie fonti di dati. Le nuove vulnerabilità in PHP o in qualsiasi altro software vengono segnalate automaticamente, senza necessità di un nuovo controllo manuale.


Riferimenti