Legislazione in materia digitale degli Stati federali
Attuazione efficiente delle leggi in materia di e-government e sicurezza delle informazioni degli Stati federali tedeschi con Versio.io
In poche paroleRichiedi una demoInizia la prova gratuitaQuali sono le leggi in materia di digitale degli Stati federali?
Perché gli Stati federali hanno bisogno di leggi proprie?
Panoramica sulle leggi in materia di digitale degli Stati federali 16
| Stato federale | Amministrazione pubblica digitale o diritto digitale | Sicurezza delle informazioni e attuazione della direttiva NIS2 |
|---|---|---|
| Baden-Württemberg | Legge sull'e-government del Baden-Württemberg (EGovG BW, 2015) | Legge sulla sicurezza informatica (CSG, 2021)in collaborazione con l’Agenzia per la sicurezza informatica del Baden-Württemberg (CSBW); NIS2 attuato dal Ordinanza sulla sicurezza informatica (CSVO, in vigore dal 24 aprile 2025) |
| Baviera | Legge bavarese sul digitale (BayDiG, 2022) | Sicurezza informatica nella Parte 3 del BayDiG (art. 160; 41-49c)con l’Ufficio statale bavarese per la sicurezza informatica (LSI); requisiti NIS2 di cui agli articoli Art.  da 49a a 49c (2024) |
| Berlino | Legge sull'e-government di Berlino (EGovG Bln, 2016) | ISMS secondo gli standard BSI, Berlin-CERT e obbligo di segnalazione (§ 23 EGovG Bln); attuazione della direttiva NIS2 per l’amministrazione statale in fase di preparazione |
| Brandeburgo | Legge sull'e-government del Brandeburgo (BbgEGovG, 2018) | Principi di sicurezza, CERT e obbligo di segnalazione degli incidenti di sicurezza (§ 16 BbgEGovG) |
| Brema | Legge sulla promozione dell'amministrazione elettronica a Brema (EGovG BR, 2018) | NIS2 implementato da regolamento amministrativo (VV NIS2Ums FHB, 2025); è prevista l'adozione di una legge completa sulla sicurezza informatica a Brema |
| Amburgo | Legge sulla digitalizzazione amministrativa di Amburgo (HmbVwDiG, 2024) | Non esiste ancora una legge specifica sulla sicurezza delle informazioni; ne è prevista l’adozione per soddisfare i requisiti della direttiva NIS2 |
| Assia | Legge sull'e-government dell'Assia (HEGovG, 2018) | Legge sulla sicurezza informatica dell'Assia (HITSiG, 2023)in collaborazione con l’Hessen CyberCompetenceCenter (Hessen3C); NIS2 attuato da un decreto congiunto (Decreto congiunto NIS2, StAnz. 2024, pag. 160; 1215) |
| Meclemburgo-Pomerania Anteriore | Legge sull'e-government del Meclemburgo-Pomerania Anteriore (EGovG M-V, 2016) | Legge sulla sicurezza delle informazioni (ISichG M-V, 2026): BSI IT-Grundschutz, centri operativi di sicurezza e obblighi di segnalazione per gli enti statali e comunali |
| Bassa Sassonia | Legge della Bassa Sassonia sull'amministrazione digitale e la sicurezza delle informazioni (NDIG, 2019) | Sicurezza delle informazioni nella Parte 3 dell’NDIG (§§ 160; 13 a 30); NIS2 implementato da decreto (NIS2UmsRdErl, 2024) |
| Renania Settentrionale-Vestfalia | Legge sull'e-government della Renania Settentrionale-Vestfalia (EGovG NRW, 2016) | Legge sulla sicurezza delle informazioni (InfoSiG NRW, in vigore dal 16 gennaio 2026)implementa NIS2 per la pubblica amministrazione |
| Renania-Palatinato | Legge sull'e-government della Renania-Palatinato (EGovGRP, 2020) | Sicurezza delle informazioni e CERT nazionale (CERT-rlp) al § 17 EGovGRP; NIS2 implementato da regolamento amministrativo (Regolamento amministrativo NIS2, 2024, modificato 2026) |
| Saarland | Legge sull'e-government del Saarland (E-GovG SL, 2017) | Legge sulla sicurezza informatica del Saarland (IT-SiG SL, 2019); il progetto di una nuova legge sulla sicurezza delle informazioni (InfoSiG) che attua la direttiva NIS2 è stato approvato dal governo statale in ottobre 2026 |
| Sassonia | Legge sull'e-government della Sassonia (SächsEGovG, 2014) | Legge sulla sicurezza informatica della Sassonia (SächsISichG, 2019)per le autorità statali e comunali; requisiti NIS2 integrati in 2024 |
| Sassonia-Anhalt | Legge sull'e-government della Sassonia-Anhalt (EGovG LSA, 2019) | Norme di sicurezza contenute nella LSA dell’EGovG (§ 22); legge sulla sicurezza delle informazioni in fase di elaborazione, basata sulla strategia statale in materia di sicurezza informatica (2026) |
| Schleswig-Holstein | Legge sull'e-government (EGovG sh, 2009), Legge sull'implementazione delle tecnologie informatiche (ITEG)e Legge sull'Open Data (ODaG) | Associazione di sicurezza e standard minimi vincolanti (§ 4 EGovG SH); NIS2 attuata dalla linea guida sulla sicurezza delle informazioni (IS-LL, 2025); bozza della legge sull'accelerazione della digitalizzazione (DigiBeschlG, 2026) |
| Turingia | Legge sulla pubblica amministrazione digitale della Turingia (ThürEGovG, 2018) | Standard di sicurezza informatica e analisi dei dati di log (§§ 160, 26 e 32 ThürEGovG); ulteriori disposizioni contenute nei regolamenti amministrativi, attualmente in fase di adeguamento alla direttiva NIS2 |
Quali sono i requisiti di legge in materia di operazioni IT?
- Gestione della sicurezza delle informazioni - Un sistema di gestione della sicurezza delle informazioni (ISMS) basato sugli standard BSI o sul BSI IT-Grundschutz, sui concetti di sicurezza e sui responsabili della sicurezza delle informazioni.
- Misure di gestione del rischio - Misure tecniche, operative e organizzative adeguate, basate su un’analisi dei rischi, tra cui l’Asset Management, la gestione delle vulnerabilità, la continuità operativa e la sicurezza della catena di approvvigionamento.
- Obblighi di rendicontazione - Gli incidenti di sicurezza devono essere segnalati al CERT statale, all'agenzia per la sicurezza informatica o al fornitore centrale di servizi IT. Laddove sia stata implementata la direttiva NIS2, gli incidenti significativi vengono segnalati in tre fasi: un allarme preventivo entro 24 ore, una notifica entro 72 ore e una relazione finale un mese dopo.
- Rilevamento degli attacchi - Valutazione dei dati di log, dei centri operativi di sicurezza (SOC) e dei CERT centrali.
- Responsabilità gestionale e prove - La direzione approva le misure e ne controlla l'attuazione; le autorità di vigilanza possono richiedere informazioni, documenti e prove.
La tua soluzione per le leggi digitali dei Länder: Versio.io
Analisi dell'inventario e della struttura IT

Analisi dell'inventario e della struttura IT
Ogni ISMS conforme allo standard BSI IT-Grundschutz inizia con l’analisi della struttura: quali processi aziendali, applicazioni, sistemi IT, reti e locali sono coinvolti e in che modo sono interconnessi? Versio.io effettua automaticamente l’inventario di server, client, componenti di rete, piattaforme di virtualizzazione e cloud, software e utenti, comprese le loro dipendenze, e mantiene queste informazioni costantemente aggiornate – invece di ricorrere a fogli di calcolo gestiti manualmente. Lo scanner di rete rileva inoltre i dispositivi che non sono ancora documentati da nessuna parte.
Base giuridica nei Länder:
- Baden-Württemberg - § 3(2) e § 3(5) n. 9 CSVO
- Baviera - Art. 160; 43 (1) e art. 160; 49a (4) BayDiG
- Berlino - § 23(1) e § 21(2) n. 11 EGovG Bln
- Brandeburgo - § 16(1) BbgEGovG
- Brema - § 5(2) n. 9 VV NIS2Ums FHB
- Assia - § 3(1) HITSiG; N. 2.2(i) Decreto congiunto NIS2
- Meclemburgo-Pomerania Anteriore - § 3(2) n. 9, § 3(3) e (5) ISichG M-V
- Bassa Sassonia - N. 160; 4.3 (i) NIS2UmsRdErl
- Renania Settentrionale-Vestfalia - § 8(2) n. 9 InfoSiG NRW
- Renania-Palatinato - § 17(1) EGovGRP; N. 3.2 Regolamento amministrativo NIS2
- Saarland - § 3(1) IT-SiG SL
- Sassonia - § 4(1) e (1a) n. 9 SächsISichG
- NIS2 e BSI - Art. 160; 21 (2) (i) Direttiva NIS2; Norma BSI 200-2
Valutazione dei requisiti di protezione
Valutazione dei requisiti di protezione
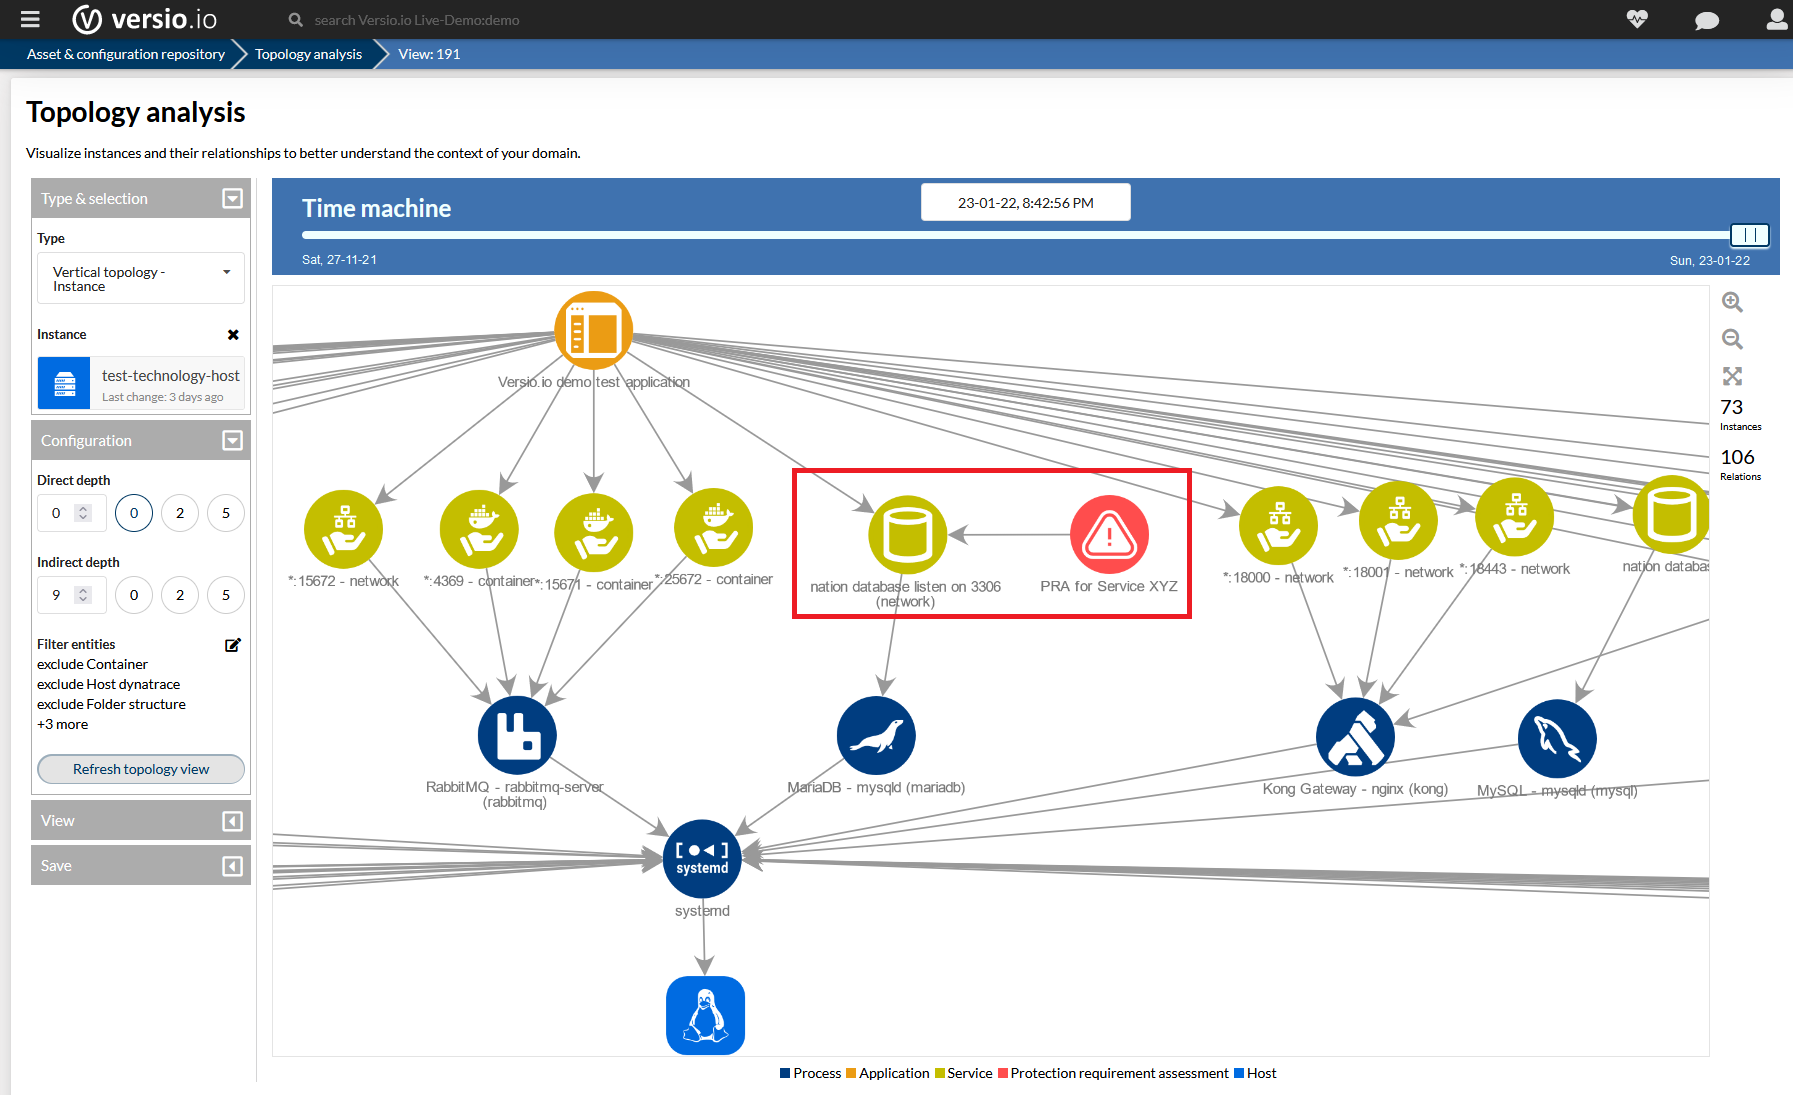
La scelta delle misure di sicurezza appropriate dipende dai requisiti di protezione delle informazioni trattate. Il Baden-Württemberg, la Bassa Sassonia e lo Schleswig-Holstein collegano esplicitamente la sicurezza delle informazioni ai requisiti di protezione; gli altri Länder lo fanno tramite il programma “IT-Grundschutz” del BSI. In Versio.io è possibile registrare i requisiti di protezione relativi a riservatezza, integrità e disponibilità dei processi aziendali e delle applicazioni oppure importarli da sistemi di terze parti. Versio.io ricava automaticamente i requisiti di protezione di ogni server, database e componente di rete coinvolto utilizzando regole di ereditarietà come il principio del massimo livello, e li aggiorna ogni volta che il panorama IT subisce modifiche.
Base giuridica nei Länder:
- Baden-Württemberg - § 3(2) e (7) CSVO
- Berlino - § 23(1) EGovG Bln
- Assia - § 3(1) HITSiG
- Meclemburgo-Pomerania Anteriore - § 3(5) ISichG M-V
- Bassa Sassonia - § 13(1) NDIG
- Renania-Palatinato - § 17(1) EGovGRP; N. 3.2 Regolamento amministrativo NIS2
- Sassonia - § 4(1) SächsISichG
- Schleswig-Holstein - § 4(3) EGovG sh
- BSI - Norma BSI 200-2
Gestione dei rischi

Gestione dei rischi
Versio.io raggruppa come rischi le versioni obsolete dei prodotti, le vulnerabilità note e le configurazioni che violano le vostre linee guida di sicurezza. Ogni rischio viene ponderato in base alla sua gravità e ai requisiti di protezione del componente interessato, in modo da consentirvi di stabilire le priorità delle misure da adottare in modo chiaro. Tutte le misure correttive vengono monitorate in modo tracciabile, dall’individuazione alla risoluzione.
Base giuridica nei Länder:
- Baden-Württemberg - § 3(3) a (5) CSVO
- Baviera - Art. 160; 43 (1) e art. 160; 49a (4) BayDiG
- Berlino - § 23(1) EGovG Bln
- Brandeburgo - § 16(1) BbgEGovG
- Brema - § 5 VV NIS2Ums FHB
- Assia - § 3(1) HITSiG; N. 2 Decreto congiunto NIS2
- Meclemburgo-Pomerania Anteriore - § 3(1) e (2) n. 1 ISichG M-V
- Bassa Sassonia - § 13(1) NDIG; N. 4 NIS2UmsRdErl
- Renania Settentrionale-Vestfalia - § 8 InfoSiG NRW
- Renania-Palatinato - § 17(1) EGovGRP; N. 3.2 Regolamento amministrativo NIS2
- Saarland - § 3(1) IT-SiG SL
- Sassonia - § 4(1) e (1a) n. 1 SächsISichG
- Schleswig-Holstein - § 4(3) EGovG sh
- NIS2 - Art. 160; 21 Direttiva NIS2
Gestione delle vulnerabilità e dell'end-of-life dei prodotti

Gestione delle vulnerabilità e dell'end-of-life dei prodotti
Versio.io confronta costantemente tutte le versioni di software e hardware rilevate con un database CVE aggiornato e con le date di end-of-life di migliaia di prodotti. Vieni informato immediatamente quando una nuova vulnerabilità colpisce i tuoi sistemi o quando un prodotto non è più supportato dal produttore – un rischio che la relazione illustrativa alla legge ISichG M-V menziona esplicitamente insieme alle configurazioni errate. Versio.io consiglia inoltre a quali versioni passare.
Base giuridica nei Länder:
- Baden-Württemberg - § 3(5) n. 5 e § 7 CSVO
- Baviera - Art. 160; 49a(4) BayDiG
- Brema - § 5(2) n. 5 e § 11 VV NIS2Ums FHB
- Assia - N. 160; 2.2 (e) Decreto congiunto NIS2
- Meclemburgo-Pomerania Anteriore - § 3(2) n. 5 e § 9(1) n. 3 ISichG M-V
- Bassa Sassonia - N. 160; 2.3 (e) e 4.3 (e) NIS2UmsRdErl
- Renania Settentrionale-Vestfalia - § 8(2) n. 5 InfoSiG NRW
- Renania-Palatinato - N. 160; 3.2 Regolamento amministrativo NIS2
- Sassonia - § 4(1a) n. 5 SächsISichG
- NIS2 - Art. 160; 21 (2) (e) Direttiva NIS2
Gestione del ciclo di vita dei prodotti e delle vulnerabilità di Versio.io
Monitoraggio delle modifiche

Monitoraggio delle modifiche
In Assia e in Sassonia, è possibile apportare modifiche significative ai sistemi informatici solo previa consultazione del responsabile della sicurezza informatica; nel Meclemburgo-Pomerania Anteriore, la messa in funzione dei sistemi informatici e l’apporto di modifiche significative richiedono il suo consenso. Berlino obbliga le autorità a rispettare i requisiti della direzione centrale dell’IT in caso di modifica delle procedure informatiche. Versio.io rileva automaticamente ogni modifica apportata all’hardware, al software, alle configurazioni e ai diritti utente e ne registra la cronologia in modo da garantire la tracciabilità a fini di audit. Ciò consente di confrontare le modifiche effettive con le richieste di modifica approvate e di individuare immediatamente eventuali modifiche non autorizzate.
Base giuridica nei Länder:
- Berlino - § 20(3) EGovG Bln
- Assia - § 3(4) HITSiG
- Meclemburgo-Pomerania Anteriore - § 3(7) ISichG M-V
- Sassonia - § 4(4) SächsISichG
- BSI - Modulo IT-Grundschutz OPS.1.1.3
Monitoraggio delle Policy e rafforzamento della sicurezza del sistema

Monitoraggio delle Policy e rafforzamento della sicurezza del sistema
Quasi tutte le leggi sull’e-government obbligano le autorità ad applicare gli standard vincolanti di sicurezza informatica adottati dal Consiglio di pianificazione informatica (IT-Planungsrat); inoltre, diversi Länder stabiliscono i propri standard minimi vincolanti. Versio.io traduce tali requisiti, le vostre linee guida di sicurezza e i benchmark di hardening riconosciuti in regole e verifica continuamente tutte le configurazioni in base a esse – dalle impostazioni TLS e dai certificati alle porte aperte e ai parametri specifici delle applicazioni. Le discrepanze vengono segnalate immediatamente e documentate come rischi.
Base giuridica nei Länder:
- Baden-Württemberg - § 3(1) n. 3 CSG; § 4 CSVO
- Baviera - Art. 160; 46 BayDiG
- Berlino - § 20(2) n. 1 e § 21(2) nn. 4 e 16 EGovG Bln
- Brandeburgo - § 12 BbgEGovG
- Brema - § 16 EGovG BR
- Assia - § 3(2) HITSiG
- Bassa Sassonia - § 15(3) NDIG
- Renania-Palatinato - § 17(2), § 26 e § 27(3) n. 2 EGovGRP
- Saarland - § 18 E-GovG SL
- Sassonia - § 160; 5 (6) SächsISichG; § 160; 12b (2) n. 160; 3 e § 160; 13 SächsEGovG
- Sassonia-Anhalt - § 14 e § 22(1) n. 3 EGovG LSA
- Schleswig-Holstein - § 4(4) e § 9 EGovG sh
- Turingia - § 26 ThürEGovG
Obblighi di segnalazione e gestione degli incidenti

Obblighi di segnalazione e gestione degli incidenti
Dodici Stati federali impongono alle proprie autorità l’obbligo di segnalare gli incidenti di sicurezza. Laddove è stata implementata la direttiva NIS2, il termine di 24 ore previsto per l’allerta precoce non lascia tempo per lunghe ricerche. Versio.io ti avvisa immediatamente in caso di eventi rilevanti per la sicurezza, crea ticket nella tua soluzione ITSM e mostra quali applicazioni, servizi e unità organizzative sono interessati e quali requisiti di protezione presentano. L’intera cronologia – dal rilevamento alla risoluzione – viene documentata in modo conforme ai requisiti di audit e fornisce gli elementi necessari per la notifica e il rapporto finale al CERT statale o all’autorità competente.
Base giuridica nei Länder:
- Baden-Württemberg - § 4(3) CSG; §§ 5 e 6 CSVO
- Baviera - Art. 160; 43 (3) e art. 160; 49b BayDiG
- Berlino - § 23(2) EGovG Bln
- Brandeburgo - § 16(2) BbgEGovG
- Brema - § 8 VV NIS2Ums FHB
- Assia - § 18 HITSiG; N. 5.1 Decreto congiunto NIS2
- Meclemburgo-Pomerania Anteriore - § 16 ISichG M-V
- Bassa Sassonia - § 14(2) NDIG; N. 6 NIS2UmsRdErl
- Renania Settentrionale-Vestfalia - § 9 InfoSiG NRW
- Renania-Palatinato - § 17(3) EGovGRP; n. 3.2 nn. 5 e 6 Regolamento amministrativo NIS2
- Saarland - § 3(2) IT-SiG SL
- Sassonia - §§ da 15 a 17 SächsISichG
- NIS2 - Art. 160; 23 Direttiva NIS2
Contesto relativo al SOC e al CERT

Contesto relativo al SOC e al CERT
La maggior parte degli Stati federali ha creato una base giuridica per l’individuazione degli attacchi attraverso l’analisi dei dati di log; nel Meclemburgo-Pomerania Anteriore, ogni ente pubblico deve inoltre gestire o aderire a un centro operativo di sicurezza. Per valutare un allarme, i SOC e i CERT hanno bisogno di informazioni contestuali: quale sistema è interessato, quali versioni del software vi sono in esecuzione, chi ne è responsabile e quali servizi dipendono da esso? Versio.io fornisce queste informazioni tramite la propria API. Inoltre, Versio.io rileva modifiche non autorizzate a programmi, librerie e file di configurazione tramite checksum.
Base giuridica nei Länder:
- Baden-Württemberg - § 5(2) CSG
- Baviera - Art. 160; 44 (2) BayDiG
- Berlino - § 23(3) EGovG Bln
- Brandeburgo - § 16(3) a (6) BbgEGovG
- Assia - §§ 8 e 9 HITSiG
- Meclemburgo-Pomerania Anteriore - §§ 10 e 12 ISichG M-V
- Bassa Sassonia - § 19 NDIG
- Renania Settentrionale-Vestfalia - § 6 InfoSiG NRW
- Renania-Palatinato - §§ 18 e 19 EGovGRP
- Saarland - §§ 4 e 5 IT-SiG SL
- Sassonia - §§ 6, 12 e 13 SächsISichG
- Turingia - § 32 ThürEGovG
Continuità operativa e monitoraggio dei backup

Continuità operativa e monitoraggio dei backup
Tutte le implementazioni NIS2 degli Stati federali richiedono misure volte a garantire la continuità operativa, quali la gestione dei backup e il ripristino in caso di emergenza. Versio.io monitora l’esecuzione dei backup e dei processi batch e ne documenta i risultati. In caso di interruzione del servizio, il gemello digitale del vostro ambiente IT rimane disponibile con lo stato attuale e l’ultimo stato noto di ogni componente: una base oggettiva per l’analisi delle cause alla radice e il ripristino.
Base giuridica nei Länder:
- Baden-Württemberg - § 3(5) n. 3 CSVO
- Baviera - Art. 160; 49a(4) BayDiG
- Brema - § 5(2) n. 3 VV NIS2Ums FHB
- Assia - N. 160; 2.2 (c) Decreto congiunto NIS2
- Meclemburgo-Pomerania Anteriore - § 3(2) n. 3 ISichG M-V
- Bassa Sassonia - N. 160; 4.3 (c) NIS2UmsRdErl
- Renania Settentrionale-Vestfalia - § 8(2) n. 3 InfoSiG NRW
- Renania-Palatinato - N. 160; 3.2 no. 160; 4 Regolamento amministrativo NIS2
- Sassonia - § 4(1a) n. 3 SächsISichG
- NIS2 - Art. 160; 21 (2) (c) Direttiva NIS2
Versio.io: monitoraggio dei processi aziendali e dei lavori in batch
Documentazione a prova di revisione e rendicontazione gestionale

Documentazione a prova di revisione e rendicontazione gestionale
La direzione di un’autorità è responsabile della sicurezza delle informazioni – nell’ambito delle misure di attuazione della direttiva NIS2, deve approvare le misure di sicurezza e monitorarne l’attuazione – e le autorità di vigilanza possono richiedere informazioni, documenti e prove. Versio.io archivia tutti i dati di inventario, le modifiche e i rischi nel proprio database temporale. Ciò consente di mostrare in qualsiasi momento in quale stato si trovava un sistema in una data specifica, quali vulnerabilità erano note in quel momento e quali misure sono state adottate. Dashboard, metriche e report in formato PDF forniscono ai responsabili della sicurezza informatica, alla direzione e alle autorità di vigilanza le prove di cui hanno bisogno, senza ulteriori interventi manuali.
Base giuridica nei Länder:
- Baden-Württemberg - § 3(1) n. 3 CSG; § 3(8) e § 4 CSVO
- Baviera - Art. 160; 43 (2), Art. 160; 45 (1) e Art. 160; 49c (1) BayDiG
- Berlino - § 20(3) EGovG Bln
- Brema - § 5(1), § 7 e § 12 VV NIS2Ums FHB
- Assia - § 3(3) HITSiG; nn. 2.6, 3 e 7 Decreto congiunto NIS2
- Meclemburgo-Pomerania Anteriore - § 3(2) n. 6, § 3(3) e (4) e § 17 ISichG M-V
- Bassa Sassonia - N. 160; 4.1, 5 e 7 NIS2UmsRdErl
- Renania Settentrionale-Vestfalia - § 8(2) n. 6, § 8(6) e § 12 InfoSiG NRW
- Renania-Palatinato - § 27(3) n. 2 EGovGRP; n. 3.2 n. 1 Regolamento amministrativo NIS2
- Sassonia - § 4(3) e § 5(7) SächsISichG
Sovranità digitale: soluzione on-premises o SaaS dalla Germania
Rilevante anche per i comuni e i fornitori di servizi informatici
Ulteriori informazioni
Per saperne di più

NIS2 - Esecuzione operativa efficiente e tempestiva
Soddisfa i requisiti NIS2 punto per punto: gestione dei rischi, gestione degli incidenti, sicurezza della catena di approvvigionamento e gestione delle vulnerabilità – il tutto automatizzato con Versio.io

DORA - Implementazione operativa efficiente e tempestiva dell'Operator
Implementa DORA nelle operazioni IT: inventario automatizzato, monitoraggio delle modifiche, gestione dei rischi e documentazione a prova di audit con Versio.io.

ISO 27001 - Implementazione operativa efficiente dell'Operator
ISO 27001 spiegata: ISMS, triade CIA, processo di certificazione – e come Versio.io automatizza l'inventario degli Asset, il monitoraggio dei rischi e del Monitoraggio delle Policy ai fini della certificazione.

CRA - Attuazione operativa efficiente e tempestiva
Il Cyber Resilience Act (CRA) dell’UE spiegato: SBOM, gestione delle vulnerabilità, periodo di assistenza e obblighi di segnalazione – e come Versio.io supporta i produttori nella conformità al CRA.
Talk to us