Netzwerkinfrastruktur Management
Router, Switches, Firewalls und netzwerkgebundene Speichergeräte erfassen und verwalten
Kurz erklärtDemo anfordernKostenlose testenUnterstützte Hersteller-Integrationen
Tiefgehende Einblicke in Ihr IT-Netzwerk
Versio.io erstellt einen zu 100 % digitalen Zwilling Ihres physischen Netzwerkgeräts oder Ihrer virtuellen Netzwerk-Appliance.
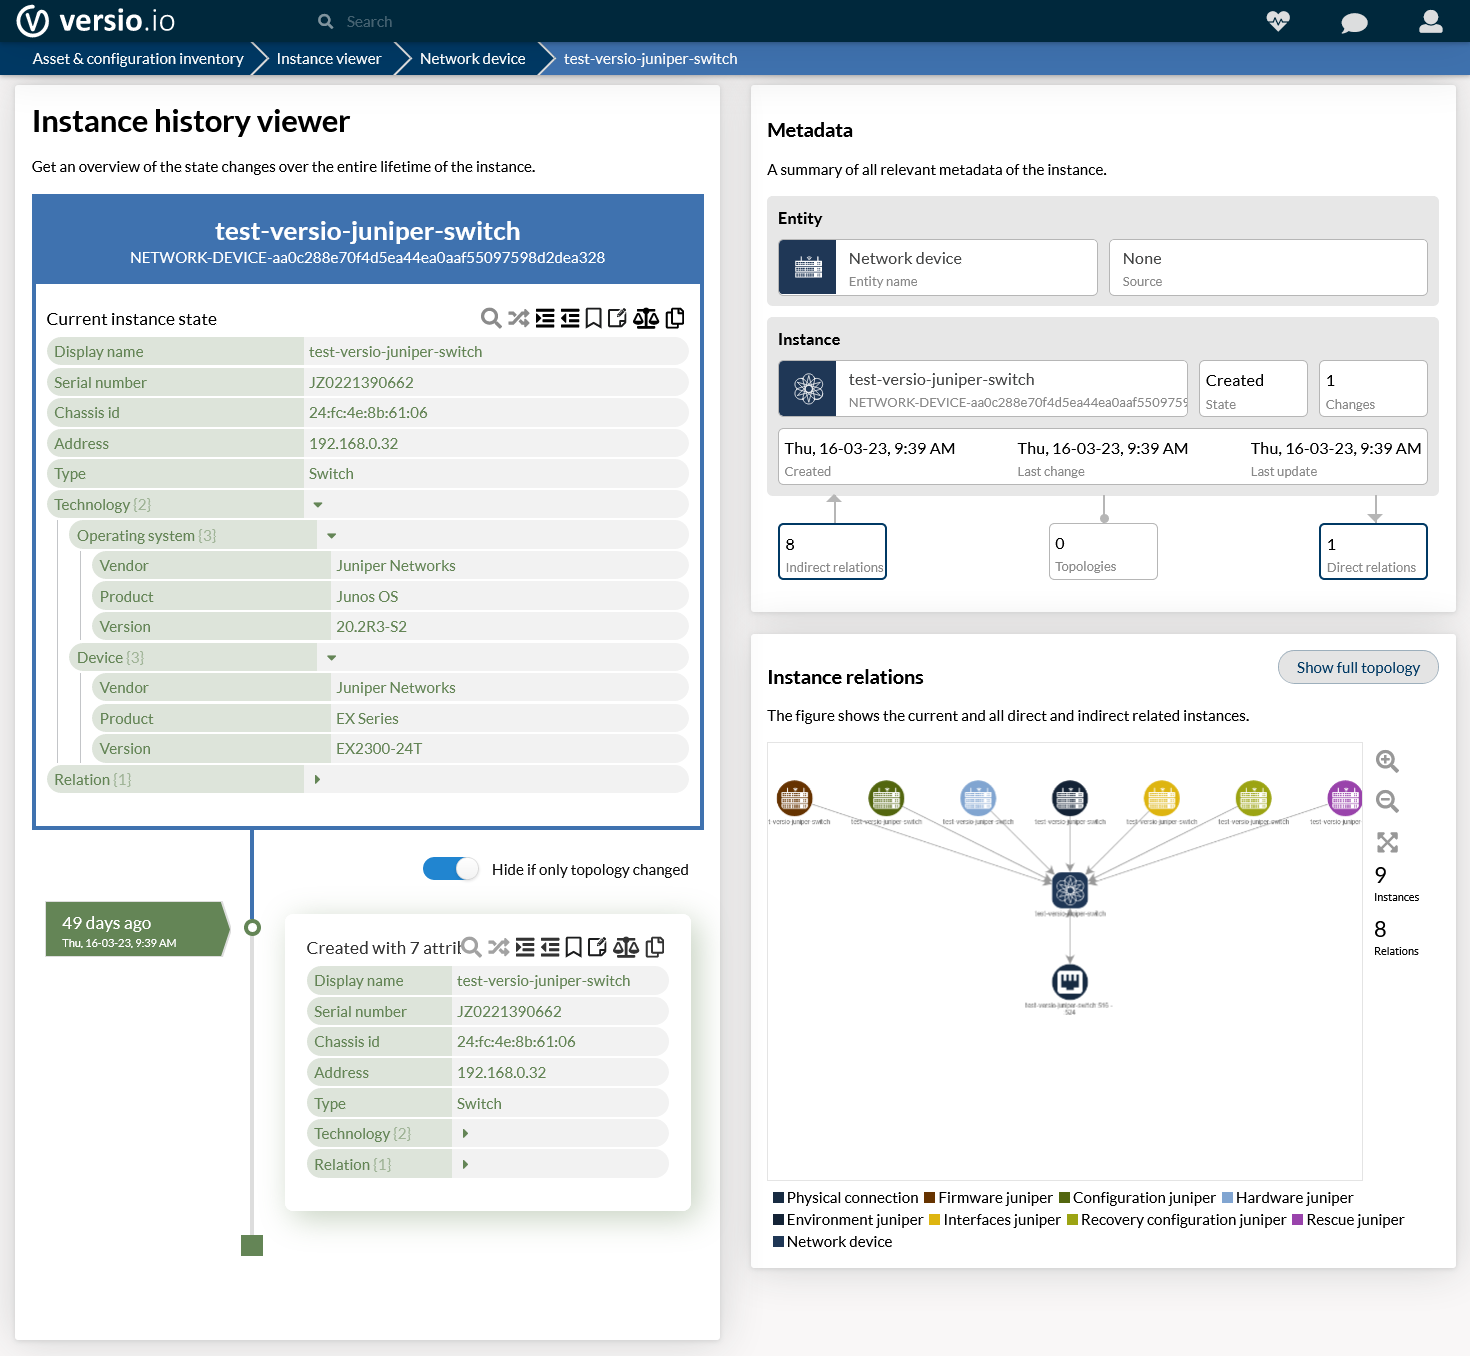
Versio.io erstellt einen zu 100 % digitalen Zwilling Ihres physischen Netzwerkgeräts oder Ihrer virtuellen Netzwerk-Appliance.
Versio.io inventarisiert kontinuierlich alle Ihre Netzwerkgeräte, sodass Sie in Versio.io immer die aktuelle Konfiguration der Netzwerkgeräte zur Verfügung haben.
Wir bezeichnen dies als „digitalen Zwilling“ – ein Abbild der Realität. Dies erleichtert Ihnen den Zugriff auf die Konfigurationen der Netzwerkgeräte und ermöglicht die weitere Verarbeitung im Hinblick auf die korrekte Ausführung von Änderungsanforderungen, die Bewertung von Releases und Patches, Sicherheitsbewertungen, die Einhaltung von IT-Governance-Vorgaben usw.
Ereignisse von Netzwerkgeräten zentralisieren und leistungsstarke Analyse- und Benachrichtigungsfunktionen nutzen

Ereignisse von Netzwerkgeräten zentralisieren und leistungsstarke Analyse- und Benachrichtigungsfunktionen nutzen
Die zentralisierte Erfassung geschäftsrelevanter Ereignisse ermöglicht eine effiziente Steuerung umfangreicher Netzwerkgeräte-Landschaften und Produktionsanlagen.
Analysen können auf der Grundlage der unten aufgeführten Ebenen durchgeführt werden und ermöglichen einen schnellen Überblick über Risiken und Kritikalität in der Masse der möglichen Ereignisse:
- Ereignisquelle
- Schweregrad
- Klassifizierung
- Entität
- Instanz
- Schutzbedarf
- Ein Tor
Überprüfen Sie den Status von Netzwerkgeräten anhand regelbasierter Richtlinien – Tag und Nacht!
Überprüfen Sie den Status von Netzwerkgeräten anhand regelbasierter Richtlinien – Tag und Nacht!
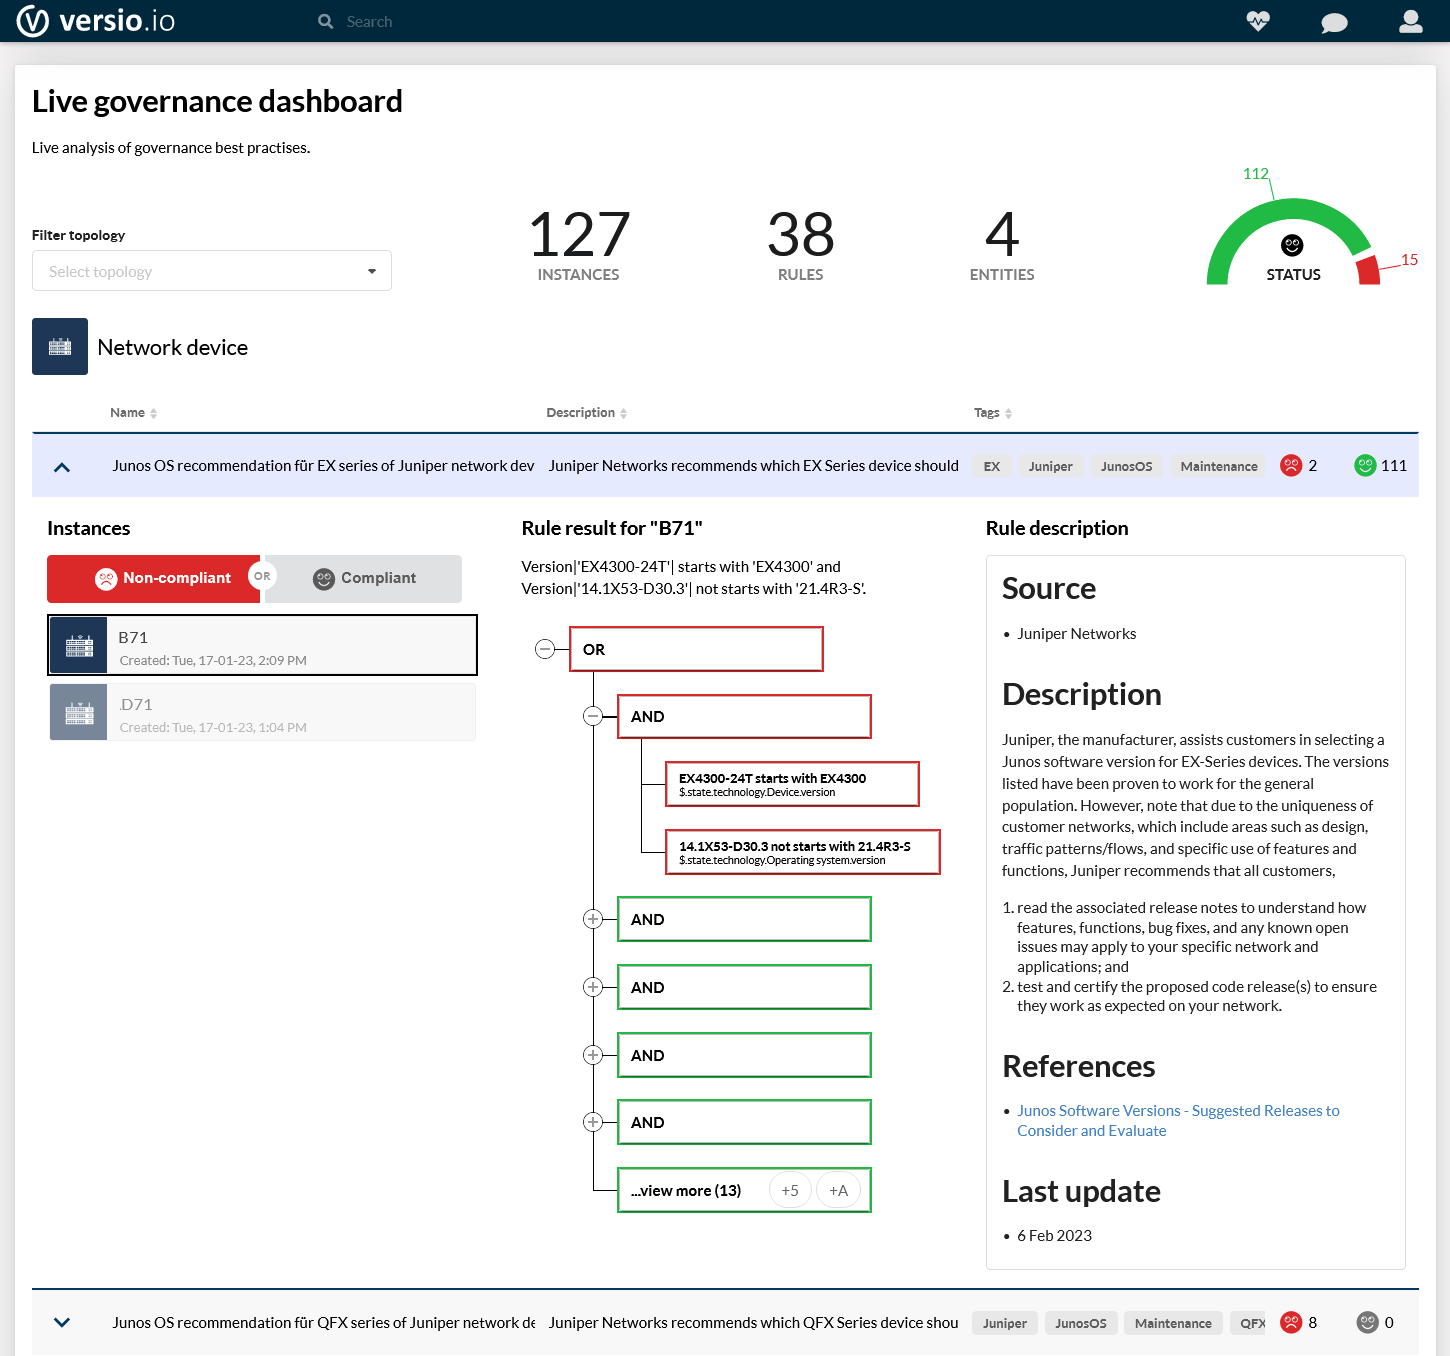
Auf Grundlage der inventarisierten Netzwerkgerätekonfigurationen können Sie frei definierbare Überprüfungen in Form von Regeln festlegen und ausführen, um die Einhaltung interner und gesetzlicher Anforderungen sicherzustellen.
Das Beispiel zeigt eine IT-Governance-Prüfung, bei der überprüft wird, ob auf den verwendeten Netzwerkgeräten die vom Hersteller je nach Modell empfohlene Betriebssystemversion läuft.
Automatisiertes Monitoring des Lebenszyklus und des Sicherheitsstatus von Netzwerkgeräten zur Verhinderung von Cyberangriffen
Automatisiertes Monitoring des Lebenszyklus und des Sicherheitsstatus von Netzwerkgeräten zur Verhinderung von Cyberangriffen
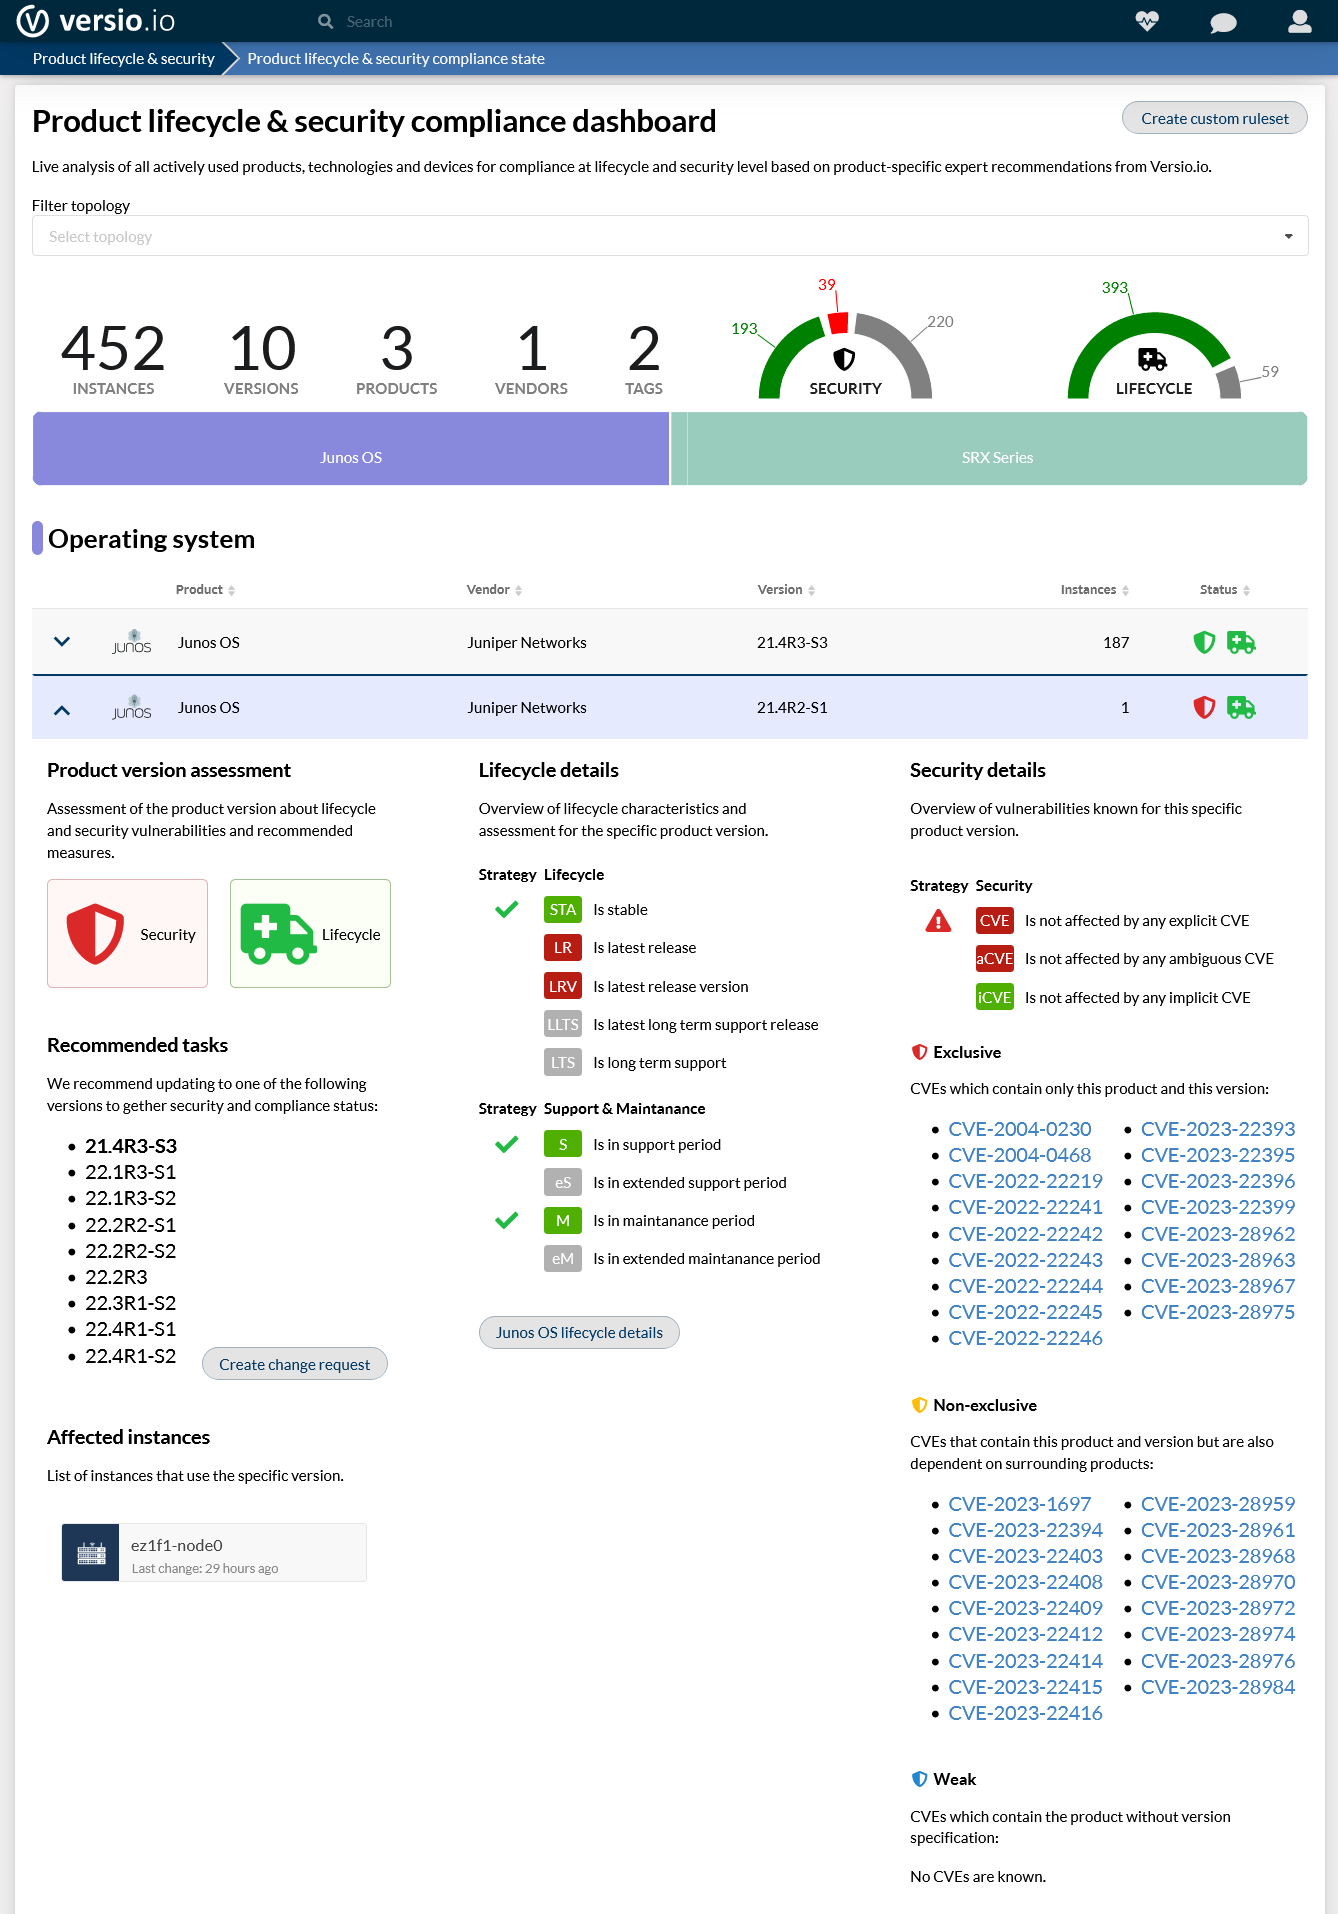
Anhand der Betriebssystemversion des Netzwerkgeräts lässt sich überprüfen, ob die Betriebssystemversion gemäß den internen Release- und Patch-Spezifikationen auf dem neuesten Stand ist, und es lässt sich feststellen, ob für die verwendete Version bekannte Schwachstellen vorliegen.
Mit dieser Bewertung können Sie Ihre IT-Landschaft stets auf dem neuesten Stand und sicher halten. Automatisieren Sie die EOL- und Schwachstellenerkennung und konzentrieren Sie sich je nach Ihrer unternehmensspezifischen Situation auf die Entscheidung.
Physische und logische Netzwerkpläne helfen Ihnen, in einem Netzwerkkontext zu handeln.
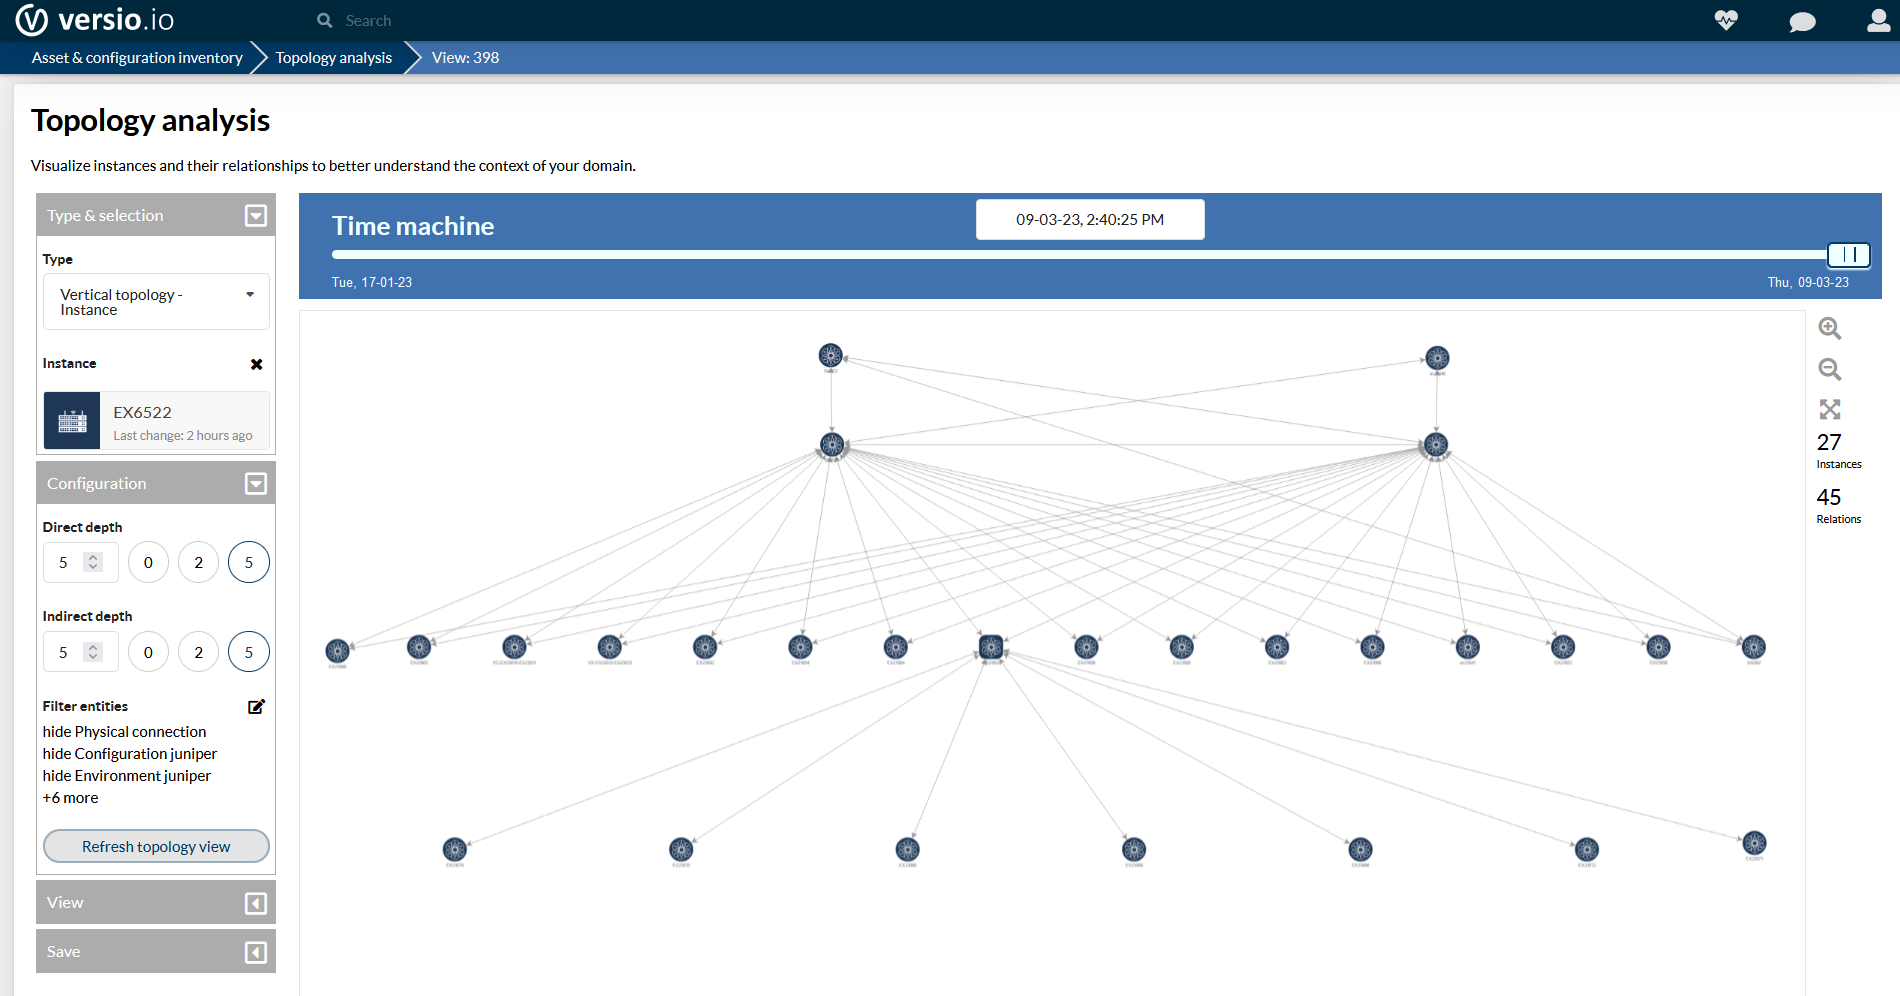
Physische und logische Netzwerkpläne helfen Ihnen, in einem Netzwerkkontext zu handeln.
Ein wichtiger Schritt bei der Planung und Optimierung eines Netzwerks ist die Erstellung einer Netzwerkkarte, die die physikalischen und logischen Verbindungen zwischen den verschiedenen Netzwerkgeräten wie Routern, Switches, Servern und Endgeräten darstellt. Eine solche Netzwerkkarte kann von Versio.io zu 100 % automatisch erkannt und die ermittelten Beziehungen zwischen allen Geräten visualisiert werden. Anhand der Netzwerkkarte lassen sich Topologie, Konfiguration, Leistung und Sicherheit des Netzwerks besser nachvollziehen sowie potenzielle Probleme oder Verbesserungsmöglichkeiten identifizieren.
Einsatzszenarien mit Mehrwert
- Inventarisierung (CMDB) - Zentrale und historisierte Bestandsaufnahme aller Netzwerkgerätekonfigurationen
- Event Management - Zentrale Analyse und Alerting aller Ereignismeldungen von Netzwerkgeräten (SNMP Trap, Syslog)
- Netzwerkplan - Erkennen und Visualisieren der physikalischen und logischen Struktur von Netzwerkgerätetopologien
- Änderungserkennung - Änderungen an Netzwerkgerätekonfigurationen oder Netzwerkverkabelungen erkennen
- Überwachung der Ausführung von Änderungsanforderungen - Echtzeit-Monitoring und automatische Dokumentation von Änderungsanfragen für Netzwerkgeräte
- Wiederherstellung - Eine frühere Konfiguration des Netzwerkgeräts wiederherstellen
- Analyse und Berichterstattung - Netzwerkgerätedaten analysieren und melden
- Release- und Patch-Management - Netzwerkgeräte mit veralteten Softwareversionen oder Softwareversionen ohne Wartung und Support erkennen
- Erkennung von Schwachstellen - Netzwerkgeräte mit bekannten Sicherheitslücken erkennen
- IT-Governance - Überprüfen Sie die Konfigurationen der Netzwerkgeräte auf Anti-Patterns (schlechte oder fehleranfällige Konfigurationen).
Weiterlesen

Configuration Management Database
Audit-sichere CMDB mit vollautomatischer Full-Stack-Bestandserfassung: Änderungshistorie, Topologie, Berichterstellung und ServiceNow-Synchronisierung – Ihre zentrale Informationsquelle für die IT.

Event Management
Erfassen und analysieren Sie Ereignisse aus SNMP Traps, Syslog, OPC UA, MQTT und Systemen von Drittanbietern zentral und korrelieren Sie diese mit Ihrer CMDB und Ihrem Schutzbedarf.

Produktlebenszyklus und Schwachstellen
Überprüfen Sie jede im Einsatz befindliche Hardware- und Softwareversion hinsichtlich Release, EoL- und Supportstatus sowie bekannter CVEs – mit Empfehlungen für Updates.
Talk to us