Digitale Gesetze der Bundesländer
Effiziente Umsetzung der E-Government- und Informationssicherheitsgesetze der deutschen Bundesländer mit Versio.io
Kurz erklärtDemo anfordernKostenlose testenWie lauten die digitalen Gesetze der Bundesländer?
Warum brauchen die Bundesländer eigene Gesetze?
Die Digitalgesetze der 16 Bundesländer auf einen Blick
| Bundesland | E-Government oder digitales Recht | Informationssicherheit und Umsetzung der NIS2-Richtlinie |
|---|---|---|
| Baden-Württemberg | E-Government-Gesetz Baden-Württemberg (EGovG BW, 2015) | Gesetz zur Cybersicherheit (CSG, 2021)in Zusammenarbeit mit der Cybersicherheitsbehörde Baden-Württemberg (CSBW); NIS2 umgesetzt durch die Verordnung über die Cybersicherheit (CSVO, in Kraft seit 24. April 2025) |
| Bayern | Bayerisches Digitalgesetz (BayDiG, 2022) | IT-Sicherheit in Teil 3 des BayDiG (Art. 160; 41 bis 49c)mit dem Bayerischen Landesamt für Informationssicherheit (LSI); NIS2-Anforderungen gemäß Art.  49a bis 49c (2024) |
| Berlin | Berliner E-Government-Gesetz (EGovG Bln, 2016) | ISMS gemäß BSI-Standards, Berlin-CERT und Meldepflicht (§160;23 EGovG Bln); Umsetzung der NIS2 für die Landesverwaltung in Vorbereitung |
| Brandenburg | Brandenburger E-Government-Gesetz (BbgEGovG, 2018) | Sicherheitskonzepte, CERT und Meldepflicht bei Sicherheitsvorfällen (§ 160; 16 BbgEGovG) |
| Bremen | Gesetz zur Förderung der elektronischen Verwaltung in Bremen (EGovG BR, 2018) | NIS2 umgesetzt durch Verwaltungsvorschrift (VV NIS2Ums FHB, 2025); ein umfassendes Bremer Cybersicherheitsgesetz ist geplant |
| Hamburg | Hamburger Verwaltungsdigitalisierungsgesetz (HmbVwDiG, 2024) | Bislang gibt es noch kein eigenständiges Gesetz zur Informationssicherheit; ein solches ist geplant, um die Anforderungen der NIS2 zu erfüllen |
| Hessen | Hessisches E-Government-Gesetz (HEGovG, 2018) | Hessisches IT-Sicherheitsgesetz (HITSiG, 2023)zusammen mit dem Hessen CyberCompetenceCenter (Hessen3C); NIS2 umgesetzt durch eine Gemeinsamer Erlass (Gemeinsamer Erlass NIS2, StAnz. 2024, S. 160; 1215) |
| Mecklenburg-Vorpommern | E-Government-Gesetz Mecklenburg-Vorpommern (EGovG M-V, 2016) | Gesetz über die Informationssicherheit (ISichG M-V, 2026): BSI-IT-Grundschutz, Sicherheitsüberwachungszentralen und Meldepflichten für staatliche und kommunale Stellen |
| Niedersachsen | Niedersächsisches Gesetz über digitale Verwaltung und Informationssicherheit (NDIG, 2019) | Informationssicherheit in Teil 3 des NDIG (§§ 160; 13 bis 30); NIS2 umgesetzt durch Verordnung (NIS2UmsRdErl, 2024) |
| Nordrhein-Westfalen | E-Government-Gesetz Nordrhein-Westfalen (EGovG NRW, 2016) | Gesetz über die Informationssicherheit (InfoSiG NRW, in Kraft seit 16. Januar 2026)setzt NIS2 für die staatliche Verwaltung um |
| Rheinland-Pfalz | E-Government-Gesetz Rheinland-Pfalz (EGovGRP, 2020) | Informationssicherheit und staatliches CERT (CERT-rlp) in § 17 EGovGRP; NIS2 umgesetzt durch Verwaltungsverordnung (NIS2-Verwaltungsverordnung, 2024, in der geänderten Fassung 2026) |
| Saarland | E-Government-Gesetz des Saarlandes (E-GovG SL, 2017) | Gesetz über die Informationssicherheit des Saarlandes (IT-SiG SL, 2019); der Entwurf eines neuen Gesetzes zur Informationssicherheit (InfoSiG) zur Umsetzung von NIS2 wurde im Oktober von der Landesregierung gebilligt 2026 |
| Sachsen | Sächsisches E-Government-Gesetz (SächsEGovG, 2014) | Sächsisches Informationssicherheitsgesetz (SächsISichG, 2019)für Landes- und Kommunalbehörden; NIS2-Anforderungen integriert in 2024 |
| Sachsen-Anhalt | E-Government-Gesetz Sachsen-Anhalt (EGovG LSA, 2019) | Sicherheitsstandards im EGovG LSA (§ 22); Informationssicherheitsgesetz in Vorbereitung, basierend auf der Cybersicherheitsstrategie des Landes (2026) |
| Schleswig-Holstein | E-Government-Gesetz (EGovG sh, 2009), Gesetz über den Einsatz von Informationstechnologie (ITEG)und Gesetz über offene Daten (ODaG) | Sicherheitsassoziation und verbindliche Mindeststandards (§ 4 EGovG sh); NIS2 umgesetzt durch die Richtlinie zur Informationssicherheit (IS-LL, 2025); Entwurf des Gesetzes zur Beschleunigung der Digitalisierung (DigiBeschlG, 2026) |
| Thüringen | Thüringer E-Government-Gesetz (ThürEGovG, 2018) | IT-Sicherheitsstandards und Auswertung von Protokolldaten (§§ 160; 26 und 32 ThürEGovG); weitere Vorschriften in Verwaltungsvorschriften, die derzeit an NIS2 angepasst werden |
Was schreiben die Gesetze im IT-Betrieb vor?
- Informationssicherheitsmanagement - Ein Informationssicherheits-System (ISMS) auf der Grundlage der BSI-Standards oder des BSI-IT-Grundschutzes, Sicherheitskonzepte und Informationssicherheitsbeauftragte.
- Maßnahmen zum Risikomanagement - Geeignete technische, betriebliche und organisatorische Maßnahmen auf der Grundlage einer Risikoanalyse – einschließlich Asset-Management, Schwachstellenmanagement, Geschäftskontinuität und Sicherheit der Lieferkette.
- Meldepflichten - Sicherheitsvorfälle müssen dem staatlichen CERT, der Cybersicherheitsbehörde oder dem zentralen IT-Dienstleister gemeldet werden. Sofern NIS2 umgesetzt wurde, werden schwerwiegende Vorfälle in drei Stufen gemeldet: eine Frühwarnung innerhalb von 24 Stunden, eine Meldung innerhalb von 72 Stunden und ein Abschlussbericht einen Monat später.
- Erkennung von Angriffen - Auswertung von Protokolldaten, Security Operations Centres (SOC) und zentralen CERTs.
- Verantwortung der Geschäftsleitung und Nachweise - Die Geschäftsführung genehmigt die Maßnahmen und führt Monitoring durch; die Aufsichtsbehörden können Auskünfte, Unterlagen und Nachweise Requesten.
Ihre Lösung für die digitalen Gesetze der Bundesländer: Versio.io
IT-Bestandsaufnahme und Strukturanalyse

IT-Bestandsaufnahme und Strukturanalyse
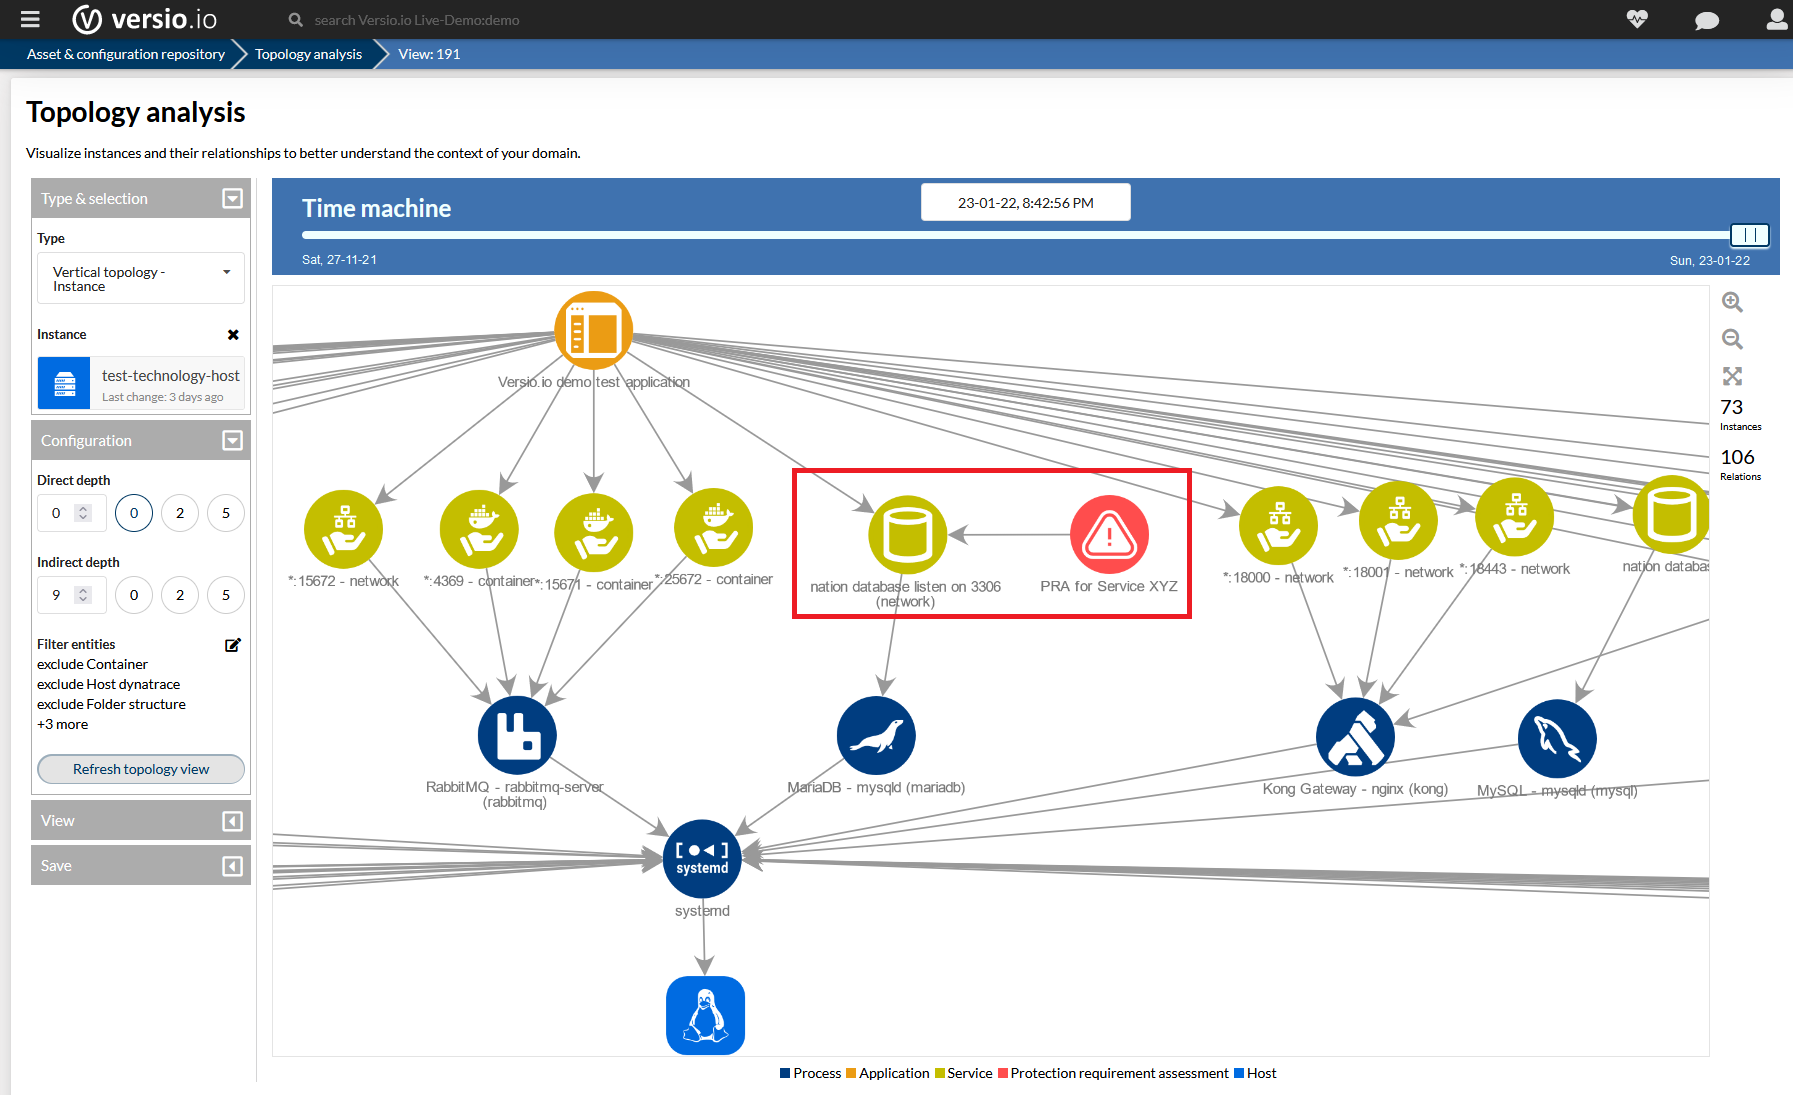
Jedes ISMS nach dem BSI-IT-Grundschutz beginnt mit der Strukturanalyse: Welche Geschäftsprozesse, Anwendungen, IT-Systeme, Netzwerke und Räume sind beteiligt und wie hängen sie miteinander zusammen? Versio.io erfasst automatisch Server, Clients, Netzwerkkomponenten, Virtualisierungs- und Cloud-Plattformen, Software und Benutzer einschließlich ihrer Abhängigkeiten und hält diese Informationen stets auf dem neuesten Stand – statt in manuell gepflegten Tabellen. Der Netzwerkscanner erkennt zudem Geräte, die noch nirgendwo dokumentiert sind.
Rechtsgrundlage in den Bundesländern:
- Baden-Württemberg - § 3(2) und § 3(5) Nr. 9 CSVO
- Bayern - § 160;43 (1) und § 160;49a (4) BayDiG
- Berlin - § 23(1) und § 21(2) Nr. 11 EGovG Bln
- Brandenburg - § 16(1) BbgEGovG
- Bremen - § 5(2) Nr. 9 VV NIS2Ums FHB
- Hessen - § 3(1) HITSiG; Nr. 2.2(i) Gemeinsamer Erlass zu NIS2
- Mecklenburg-Vorpommern - § 3(2) Nr. 9, § 3(3) und (5) ISichG M-V
- Niedersachsen - Nr. 160; 4.3 (i) NIS2UmsRdErl
- Nordrhein-Westfalen - § 8(2) Nr. 9 InfoSiG NRW
- Rheinland-Pfalz - § 17(1) EGovGRP; Nr. 3.2 NIS2-Verwaltungsverordnung
- Saarland - § 3(1) IT-SiG SL
- Sachsen - § 160; 4 (1) und (1a) Nr. 160; 9 SächsISichG
- NIS2 und BSI - Art. 160; 21 (2) (i) NIS2-Richtlinie; BSI-Standard 200-2
Schutzbedarfsfeststellung
Schutzbedarfsfeststellung
Welche Sicherheitsmaßnahmen angemessen sind, hängt vom Schutzbedarf der verarbeiteten Informationen ab. Baden-Württemberg, Niedersachsen und Schleswig-Holstein verknüpfen die Informationssicherheit ausdrücklich mit dem Schutzbedarf; die übrigen Bundesländer tun dies über den BSI-IT-Grundschutz. In Versio.io erfassen Sie den Schutzbedarf hinsichtlich Vertraulichkeit, Integrität und Verfügbarkeit von Geschäftsprozessen und Anwendungen oder importieren diesen aus Drittsystemen. Versio.io leitet den Schutzbedarf für jeden beteiligten Server, jede Datenbank und jede Netzwerkkomponente automatisch anhand von Vererbungsregeln wie dem Maximalprinzip ab – und aktualisiert diesen bei jeder Änderung der IT-Landschaft.
Rechtsgrundlage in den Bundesländern:
- Baden-Württemberg - § 3 (2) und (7) CSVO
- Berlin - § 23(1) EGovG Bln
- Hessen - § 3(1) HITSiG
- Mecklenburg-Vorpommern - § 3(5) ISichG M-V
- Niedersachsen - § 13(1) NDIG
- Rheinland-Pfalz - § 17(1) EGovGRP; Nr. 3.2 NIS2-Verwaltungsverordnung
- Sachsen - § 4(1) SächsISichG
- Schleswig-Holstein - § 4(3) EGovG sh
- BSI - BSI-Norm 200-2
Risiko Management

Risiko Management
Versio.io fasst veraltete Produktversionen, bekannte Schwachstellen und Konfigurationen, die gegen Ihre Sicherheitsrichtlinien verstoßen, als Risiken zusammen. Jedes Risiko wird entsprechend seiner Schwere und dem Schutzbedarf der betroffenen Komponente gewichtet, sodass Sie Maßnahmen auf nachvollziehbare Weise priorisieren können. Alle Korrekturmaßnahmen werden lückenlos nachverfolgt – von der Erkennung bis zur Behebung.
Rechtsgrundlage in den Bundesländern:
- Baden-Württemberg - § 3(3) bis (5) CSVO
- Bayern - § 160;43 (1) und § 160;49a (4) BayDiG
- Berlin - § 23(1) EGovG Bln
- Brandenburg - § 16(1) BbgEGovG
- Bremen - § 5 VV NIS2Ums FHB
- Hessen - § 3(1) HITSiG; Nr. 2 NIS2-Gemeinsamer Erlass
- Mecklenburg-Vorpommern - § 3(1) und (2) Nr. 1 ISichG M-V
- Niedersachsen - § 13(1) NDIG; Nr. 4 NIS2UmsRdErl
- Nordrhein-Westfalen - § 8 InfoSiG NRW
- Rheinland-Pfalz - § 17(1) EGovGRP; Nr. 3.2 NIS2-Verwaltungsverordnung
- Saarland - § 3(1) IT-SiG SL
- Sachsen - § 160; 4 (1) und (1a) Nr. 160; 1 SächsISichG
- Schleswig-Holstein - § 4(3) EGovG sh
- NIS2 - Art. 160; 21 NIS2-Richtlinie
Schwachstellen- und End-of-Life-Management

Schwachstellen- und End-of-Life-Management
Versio.io vergleicht kontinuierlich alle erkannten Software- und Hardwareversionen mit einer aktuellen CVE-Datenbank sowie mit den End-of-Life-Daten von Tausenden von Produkten. Sie werden umgehend informiert, wenn eine neue Schwachstelle Ihre Systeme betrifft oder wenn ein Produkt vom Hersteller nicht mehr unterstützt wird – ein Risiko, das in der Begründung zum ISichG M-V neben Fehlkonfigurationen ausdrücklich erwähnt wird. Versio.io empfiehlt Ihnen zudem, auf welche Versionen Sie umsteigen sollten.
Rechtsgrundlage in den Bundesländern:
- Baden-Württemberg - § 3(5) Nr. 5 und § 7 CSVO
- Bayern - § 160;49a(4) BayDiG
- Bremen - § 5(2) Nr. 5 und § 11 VV NIS2Ums FHB
- Hessen - Nr. 160; 2.2 (e) Gemeinsamer Erlass zu NIS2
- Mecklenburg-Vorpommern - § 160; 3 (2) Nr. 160; 5 und § 160; 9 (1) Nr. 160; 3 ISichG M-V
- Niedersachsen - Nr. 160; 2.3 (e) und 4.3 (e) NIS2UmsRdErl
- Nordrhein-Westfalen - § 8(2) Nr. 5 InfoSiG NRW
- Rheinland-Pfalz - Nr. 160; 3.2 NIS2-Verwaltungsvorschrift
- Sachsen - § 4(1a) Nr. 5 SächsISichG
- NIS2 - Art. 160; 21 (2) (e) NIS2-Richtlinie
Change Monitoring

Change Monitoring
In Hessen und Sachsen dürfen wesentliche Änderungen an IT-Systemen nur in Absprache mit dem Informationssicherheitsbeauftragten vorgenommen werden; in Mecklenburg-Vorpommern bedürfen die Inbetriebnahme von IT-Systemen und wesentliche Änderungen dessen Zustimmung. Berlin verpflichtet Behörden, bei Änderungen an IT-Abläufen die Vorgaben der zentralen IT-Verwaltung einzuhalten. Versio.io erkennt automatisch jede Änderung an Hardware, Software, Konfigurationen und Benutzerrechten und dokumentiert diese revisionssicher. So können Sie tatsächliche Änderungen mit genehmigten Requesten abgleichen und unbefugte Änderungen sofort erkennen.
Rechtsgrundlage in den Bundesländern:
- Berlin - § 20(3) EGovG Bln
- Hessen - § 3(4) HITSiG
- Mecklenburg-Vorpommern - § 3(7) ISichG M-V
- Sachsen - § 4(4) SächsISichG
- BSI - IT-Grundschutz-Modul OPS.1.1.3
Policy Monitoring und Absicherung des Systems

Policy Monitoring und Absicherung des Systems
Nahezu alle E-Government-Gesetze verpflichten Behörden zur Umsetzung der vom IT-Planungsrat verabschiedeten verbindlichen IT-Sicherheitsstandards; mehrere Bundesländer legen zudem eigene verbindliche Mindeststandards fest. Versio.io setzt solche Anforderungen, Ihre eigenen Sicherheitsrichtlinien und anerkannte Härtungs-Benchmarks in Regeln um und überprüft alle Konfigurationen kontinuierlich daran – von TLS-Einstellungen und Zertifikaten bis hin zu offenen Ports und anwendungsspezifischen Parametern. Abweichungen werden sofort gemeldet und als Risiken dokumentiert.
Rechtsgrundlage in den Bundesländern:
- Baden-Württemberg - § 3(1) Nr. 3 CSG; § 4 CSVO
- Bayern - Art. 160; 46 BayDiG
- Berlin - § 160; 20 (2) Nr. 160; 1 und § 160; 21 (2) Nr. 160; 4 und 16 EGovG Bln
- Brandenburg - § 12 BbgEGovG
- Bremen - § 16 EGovG BR
- Hessen - § 3(2) HITSiG
- Niedersachsen - § 15(3) NDIG
- Rheinland-Pfalz - § 17(2), § 26 und § 27(3) Nr. 2 EGovGRP
- Saarland - § 18 E-GovG SL
- Sachsen - § 160; 5 (6) SächsISichG; § 160; 12b (2) Nr. 160; 3 und § 160; 13 SächsEGovG
- Sachsen-Anhalt - § 14 und § 22(1) Nr. 3 EGovG LSA
- Schleswig-Holstein - § 4(4) und § 9 EGovG sh
- Thüringen - § 26 ThürEGovG
Meldepflichten und Umgang mit Vorfällen

Meldepflichten und Umgang mit Vorfällen
Zwölf Bundesländer verpflichten ihre Behörden zur Meldung von Sicherheitsvorfällen. Dort, wo NIS2 umgesetzt wurde, lässt die 24-Stunden-Frist für die Frühwarnung keine Zeit für langwierige Recherchen. Versio.io benachrichtigt Sie sofort über sicherheitsrelevante Ereignisse, erstellt Tickets in Ihrer ITSM-Lösung und zeigt an, welche Anwendungen, Services und Organisationseinheiten betroffen sind und welchen Schutzbedarf sie haben. Der gesamte Verlauf – von der Erkennung bis zur Behebung – wird revisionssicher dokumentiert und liefert die Fakten für die Meldung sowie den Abschlussbericht an das Landes-CERT oder die zuständige Behörde.
Rechtsgrundlage in den Bundesländern:
- Baden-Württemberg - § 4(3) CSG; §§ 5 und 6 CSVO
- Bayern - § 160;43 (3) und § 160;49b BayDiG
- Berlin - § 23(2) EGovG Bln
- Brandenburg - § 16(2) BbgEGovG
- Bremen - § 8 VV NIS2Ums FHB
- Hessen - § 18 HITSiG; Nr. 5.1 NIS2-Gemeinsamer Erlass
- Mecklenburg-Vorpommern - § 16 ISichG M-V
- Niedersachsen - § 14(2) NDIG; Nr. 6 NIS2UmsRdErl
- Nordrhein-Westfalen - § 9 InfoSiG NRW
- Rheinland-Pfalz - § 17(3) EGovGRP; Nr. 3.2 Nr. 5 und 6 NIS2-Verwaltungsverordnung
- Saarland - § 3(2) IT-SiG SL
- Sachsen - §§ 15 bis 17 SächsISichG
- NIS2 - Art. 160; 23 NIS2-Richtlinie
Hintergrundinformationen zu SOC und CERT

Hintergrundinformationen zu SOC und CERT
Die meisten Bundesländer haben eine Rechtsgrundlage für die Erkennung von Angriffen durch die Auswertung von Protokolldaten geschaffen; in Mecklenburg-Vorpommern muss jede öffentliche Einrichtung zudem ein Security Operations Center betreiben oder sich einem solchen anschließen. Um einen Alarm bewerten zu können, benötigen SOCs und CERTs Kontextinformationen: Welches System ist betroffen, welche Softwareversionen laufen darauf, wer ist dafür verantwortlich und welche Services hängen davon ab? Versio.io stellt diese Informationen über seine API bereit. Darüber hinaus erkennt Versio.io mithilfe von Prüfsummen unbefugte Änderungen an Programmen, Bibliotheken und Konfigurationsdateien.
Rechtsgrundlage in den Bundesländern:
- Baden-Württemberg - § 5(2) CSG
- Bayern - Art. 160; 44 (2) BayDiG
- Berlin - § 23(3) EGovG Bln
- Brandenburg - § 16(3) bis (6) BbgEGovG
- Hessen - §§ 8 und 9 HITSiG
- Mecklenburg-Vorpommern - §§ 10 und 12 ISichG M-V
- Niedersachsen - § 19 NDIG
- Nordrhein-Westfalen - § 6 InfoSiG NRW
- Rheinland-Pfalz - §§ 18 und 19 EGovGRP
- Saarland - §§ 4 und 5 IT-SiG SL
- Sachsen - §§ 6, 12 und 13 SächsISichG
- Thüringen - § 32 ThürEGovG
Geschäftskontinuität und Monitoring der Datensicherung

Geschäftskontinuität und Monitoring der Datensicherung
Alle NIS2-Implementierungen der Bundesländer erfordern Maßnahmen zur Aufrechterhaltung des Betriebs, wie beispielsweise das Backup-Management und die Wiederherstellung nach einem Notfall. Versio.io überwacht die Ausführung von Backups und Batch-Jobs und dokumentiert deren Ergebnisse. Im Falle einer Störung bleibt der digitale Zwilling Ihrer IT-Landschaft mit dem aktuellen und dem letzten bekannten Zustand jeder Komponente verfügbar – eine objektive Grundlage für die Ursachenanalyse und die Wiederherstellung.
Rechtsgrundlage in den Bundesländern:
- Baden-Württemberg - § 3(5) Nr. 3 CSVO
- Bayern - § 160;49a(4) BayDiG
- Bremen - § 5(2) Nr. 3 VV NIS2Ums FHB
- Hessen - Nr. 160; 2.2 (c) Gemeinsamer Erlass zu NIS2
- Mecklenburg-Vorpommern - § 3(2) Nr. 3 ISichG M-V
- Niedersachsen - Nr. 160; 4.3 (c) NIS2UmsRdErl
- Nordrhein-Westfalen - § 8(2) Nr. 3 InfoSiG NRW
- Rheinland-Pfalz - Nr. 160; 3.2 Nr. 160; 4 NIS2-Verwaltungsverordnung
- Sachsen - § 4(1a) Nr. 3 SächsISichG
- NIS2 - Art. 160; 21 (2) (c) NIS2-Richtlinie
Versio.io – Monitoring von Geschäftsprozessen und Batch-Jobs
Prüfungssichere Nachweise und Managementberichterstattung

Prüfungssichere Nachweise und Managementberichterstattung
Die Leitung einer Behörde ist für die Informationssicherheit verantwortlich – im Rahmen der NIS2-Umsetzung muss sie die Sicherheitsmaßnahmen genehmigen und deren Umsetzung durch Monitoring überwachen –, und die Aufsichtsbehörden können Informationen, Unterlagen und Nachweise Requesten. Versio.io protokolliert alle Bestandsdaten, Änderungen und Risiken in seiner zeitbezogenen Datenbank. So lässt sich jederzeit nachweisen, in welchem Zustand sich ein System zu einem bestimmten Zeitpunkt befand, welche Schwachstellen zu diesem Zeitpunkt bekannt waren und welche Maßnahmen ergriffen wurden. Dashboards, Kennzahlen und PDF-Berichte liefern den Informationssicherheitsbeauftragten, der Geschäftsleitung und den Aufsichtsbehörden die benötigten Nachweise – ohne zusätzlichen manuellen Aufwand.
Rechtsgrundlage in den Bundesländern:
- Baden-Württemberg - § 3(1) Nr. 3 CSG; § 3(8) und § 4 CSVO
- Bayern - Art. 160; 43 (2), Art. 160; 45 (1) und Art. 160; 49c (1) BayDiG
- Berlin - § 20(3) EGovG Bln
- Bremen - § 5(1), § 7 und § 12 VV NIS2Ums FHB
- Hessen - § 3(3) HITSiG; Nr. 2.6, 3 und 7 NIS2-Gemeinsamer Erlass
- Mecklenburg-Vorpommern - § 160; 3 (2) Nr. 160; 6, § 160; 3 (3) und (4) sowie § 160; 17 ISichG M-V
- Niedersachsen - Nr. 160; 4.1, 5 und 7 NIS2UmsRdErl
- Nordrhein-Westfalen - § 160; 8 (2) Nr. 160; 6, § 160; 8 (6) und § 160; 12 InfoSiG NRW
- Rheinland-Pfalz - § 27(3) Nr. 2 EGovGRP; Nr. 3.2 Nr. 1 NIS2-Verwaltungsvorschrift
- Sachsen - § 4(3) und § 5(7) SächsISichG
Digitale Souveränität: Vor-Ort-Lösung oder SaaS aus Deutschland
Ebenfalls relevant für Kommunen und IT-Dienstleister
Weitere Informationen
Weiterlesen

NIS2 – Effiziente und zeitnahe operative Umsetzung
Erfüllen Sie die NIS2-Anforderungen Artikel für Artikel: Risikomanagement, Vorfallbearbeitung, Sicherheit der Lieferkette und Schwachstellenmanagement – automatisiert mit Versio.io

DORA – Effiziente und schnelle operative Umsetzung
DORA im IT-Betrieb umsetzen: automatisierte Bestandserfassung, Change Monitoring, Risikomanagement und revisionssichere Dokumentation mit Versio.io.

ISO 27001 – Effiziente operative Umsetzung
ISO 27001 erklärt: ISMS, CIA-Triade, Zertifizierungsprozess – und wie Versio.io die Asset Datenbank sowie das Risiko- und Policy Monitoring für die Zertifizierung automatisiert.

CRA – Effiziente und zügige operative Umsetzung
Das EU-Gesetz zur Cyber-Resilienz (CRA) erklärt: SBOM, Umgang mit Schwachstellen, Supportzeitraum und Meldepflichten – und wie Versio.io Hersteller bei der Einhaltung des CRA unterstützt.
Talk to us