Legislación digital de los estados federados
Aplicación eficaz de la legislación sobre administración electrónica y seguridad de la información de los estados federados alemanes con Versio.io
En pocas palabrasSolicitar demostraciónIniciar prueba gratuita¿Cuáles son las leyes digitales de los estados federados?
¿Por qué necesitan los estados federados sus propias leyes?
Resumen de la legislación digital de los estados federados 16
| Estado federal | Administración electrónica o legislación digital | Seguridad de la información y aplicación de la Directiva NIS2 |
|---|---|---|
| Baden-Wurtemberg | Ley de Administración Electrónica de Baden-Württemberg (EGovG BW, 2015) | Ley de Ciberseguridad (CSG, 2021)en colaboración con la Agencia de Ciberseguridad de Baden-Württemberg (CSBW); la normativa NIS2 aplicada por la Ordenanza sobre ciberseguridad (CSVO, en vigor desde 24 de abril de 2025) |
| Baviera | Ley de Digitalización de Baviera (BayDiG, 2022) | Seguridad informática en la Parte 3 de la BayDiG (art. 160; 41 a 49c)con la Oficina Estatal de Seguridad de la Información de Baviera (LSI); requisitos de la Directiva NIS2 recogidos en los artículos Art.  49a a 49c (2024) |
| Berlín | Ley de Administración Electrónica de Berlín (EGovG Bln, 2016) | SIG de seguridad de la información según las normas BSI, Berlin-CERT y la obligación de notificación (§160;23 EGovG Bln); en preparación, la implementación de la Directiva NIS2 para la administración estatal |
| Brandeburgo | Ley de Administración Electrónica de Brandeburgo (BbgEGovG, 2018) | Conceptos de seguridad, CERT y obligación de notificar los incidentes de seguridad (§ 16 BbgEGovG) |
| Bremen | Ley de fomento de la administración electrónica en Bremen (EGovG BR, 2018) | NIS2 implementado por normativa administrativa (VV NIS2Ums FHB, 2025); está prevista la aprobación de una ley integral de ciberseguridad en Bremen |
| Hamburgo | Ley de Digitalización Administrativa de Hamburgo (HmbVwDiG, 2024) | Aún no existe una ley específica sobre seguridad de la información; se prevé su elaboración para cumplir con los requisitos de la NIS2 |
| Hesse | Ley de Administración Electrónica de Hesse (HEGovG, 2018) | Ley de Seguridad Informática de Hesse (HITSiG, 2023)en colaboración con el Hessen CyberCompetenceCenter (Hessen3C); NIS2 implementado por un decreto conjunto (Decreto conjunto NIS2, StAnz. 2024, p. 160; 1215) |
| Mecklemburgo-Pomerania Occidental | Ley de Administración Electrónica de Mecklemburgo-Pomerania Occidental (EGovG M-V, 2016) | Ley de Seguridad de la Información (ISichG M-V, 2026): BSI IT-Grundschutz, centros de operaciones de seguridad y obligaciones de notificación para los organismos estatales y municipales |
| Baja Sajonia | Ley de Baja Sajonia sobre Administración Digital y Seguridad de la Información (NDIG, 2019) | Seguridad de la información en la Parte 3 de la NDIG (artículos 160;13 a 30); NIS2 implementado por decreto (NIS2UmsRdErl, 2024) |
| Renania del Norte-Westfalia | Ley de Administración Electrónica de Renania del Norte-Westfalia (EGovG NRW, 2016) | Ley de Seguridad de la Información (InfoSiG NRW, en vigor desde 16 de enero de 2026)implementa NIS2 para la administración estatal |
| Renania-Palatinado | Ley de Administración Electrónica de Renania-Palatinado (EGovGRP, 2020) | Seguridad de la información y CERT estatal (CERT-rlp) en § 17 EGovGRP; NIS2 implementado por Reglamento administrativo (Reglamento administrativo NIS2, 2024, modificado 2026) |
| Sarre | Ley de Administración Electrónica del Sarre (E-GovG SL, 2017) | Ley de Seguridad de la Información del Sarre (IT-SiG SL, 2019); el Gobierno estatal aprobó en octubre el proyecto de una nueva Ley de Seguridad de la Información (InfoSiG) que transpone la Directiva NIS2 2026 |
| Sajonia | Ley de Administración Electrónica de Sajonia (SächsEGovG, 2014) | Ley de Seguridad de la Información de Sajonia (SächsISichG, 2019)para las autoridades estatales y municipales; requisitos del NIS2 integrados en 2024 |
| Sajonia-Anhalt | Ley de Administración Electrónica de Sajonia-Anhalt (EGovG LSA, 2019) | Normas de seguridad recogidas en la LSA de EGovG (§ 22); ley de seguridad de la información en fase de elaboración, basada en la estrategia de ciberseguridad del Estado (2026) |
| Schleswig-Holstein | Ley de Administración Electrónica (EGovG sh, 2009), Ley de Implantación de Tecnologías de la Información (ITEG)y Ley de Datos Abiertos (ODaG) | Asociación de seguridad y normas mínimas vinculantes (§ 4 EGovG SH); NIS2 aplicada mediante la directriz de seguridad de la información (IS-LL, 2025); Proyecto de Ley de Aceleración de la Digitalización (DigiBeschlG, 2026) |
| Turingia | Ley de Administración Electrónica de Turingia (ThürEGovG, 2018) | Normas de seguridad informática y análisis de datos de registro (artículos §§ 160, 26 y 32 de la ThürEGovG); otras disposiciones recogidas en los reglamentos administrativos, que se están adaptando a la Directiva NIS2 |
¿Qué exigen las leyes en materia de operaciones de TI?
- Gestión de la seguridad de la información - Un sistema de gestión de la seguridad de la información (SGSI) basado en las normas del BSI o en el BSI IT-Grundschutz, conceptos de seguridad y responsables de la seguridad de la información.
- Medidas de gestión de riesgos - Medidas técnicas, operativas y organizativas adecuadas basadas en un análisis de riesgos, entre las que se incluyen la gestión de activos, la gestión de vulnerabilidades, la continuidad del negocio y la seguridad de la cadena de suministro.
- Obligaciones de información - Los incidentes de seguridad deben notificarse al CERT estatal, a la agencia de ciberseguridad o al proveedor central de servicios informáticos. En los casos en que se haya aplicado la Directiva NIS2, los incidentes significativos se notifican en tres fases: una alerta temprana en un plazo de 24 horas, una notificación en un plazo de 72 horas y un informe final un mes después.
- Detección de ataques - Evaluación de los datos de registro, los centros de operaciones de seguridad (SOC) y los CERT centrales.
- Responsabilidad de la dirección y pruebas - La dirección aprueba las medidas y supervisa su aplicación; las autoridades de supervisión pueden solicitar información, documentos y pruebas.
Tu solución para la legislación digital de los estados federados: Versio.io
Análisis del inventario y la estructura de las tecnologías de la información

Análisis del inventario y la estructura de las tecnologías de la información
Todo SGSI conforme al BSI IT-Grundschutz comienza con el análisis de la estructura: ¿qué procesos de negocio, aplicaciones, sistemas informáticos, redes y salas están implicados, y cómo se relacionan entre sí? Versio.io realiza un inventario automático de servidores, clientes, componentes de red, plataformas de virtualización y en la nube, software y usuarios, incluidas sus dependencias, y mantiene esta información permanentemente actualizada, en lugar de hacerlo en hojas de cálculo que se actualizan manualmente. El escáner de red también detecta dispositivos que aún no están documentados en ningún sitio.
Fundamento jurídico en los estados federados:
- Baden-Wurtemberg - § 3(2) y § 3(5) n.º 9 CSVO
- Baviera - Art. 160; 43 (1) y Art. 160; 49a (4) de la Ley de Defensa de los Intereses de los Ciudadanos (BayDiG)
- Berlín - § 23(1) y § 21(2) n.º 11 EGovG Bln
- Brandeburgo - § 16(1) BbgEGovG
- Bremen - § 5(2) n.º 9 VV NIS2Ums FHB
- Hesse - § 3(1) HITSiG; N.º 2.2(i) Decreto conjunto NIS2
- Mecklemburgo-Pomerania Occidental - § 3(2) n.º 9, § 3(3) y (5) ISichG M-V
- Baja Sajonia - N.º 160; 4.3 (i) NIS2UmsRdErl
- Renania del Norte-Westfalia - § 8(2) n.º 9 InfoSiG NRW
- Renania-Palatinado - § 17(1) EGovGRP; N.º 3.2 Reglamento administrativo NIS2
- Sarre - § 3(1) IT-SiG SL
- Sajonia - § 4(1) y (1a) n.º 9 SächsISichG
- NIS2 y BSI - Art. 160; 21 (2) (i) Directiva NIS2; Norma BSI 200-2
Versio.io IOS Base de datos de configuración de sistemas (CMDB)
Evaluación de los requisitos de protección
Evaluación de los requisitos de protección
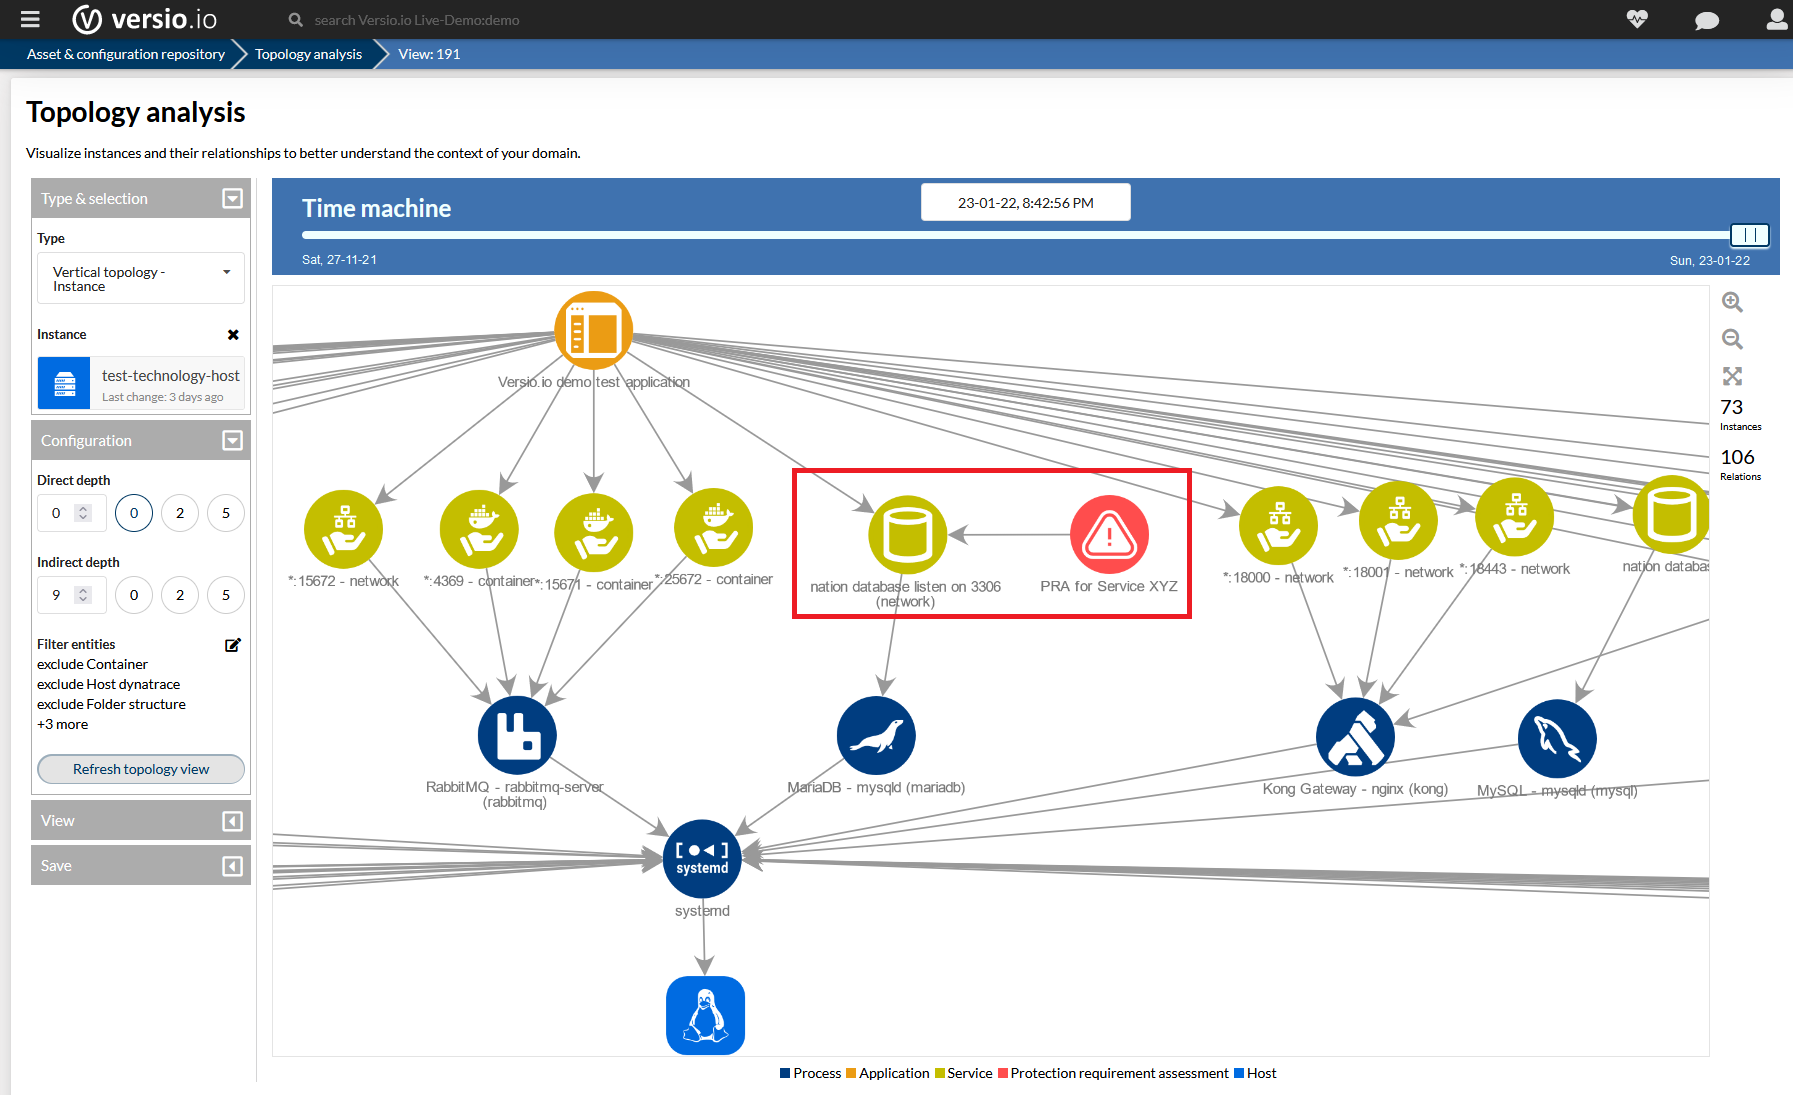
Las medidas de seguridad adecuadas dependen de los requisitos de protección de la información tratada. Baden-Wurtemberg, Baja Sajonia y Schleswig-Holstein vinculan explícitamente la seguridad de la información a los requisitos de protección; los demás estados federados lo hacen a través del IT-Grundschutz del BSI. En Versio.io, se registran los requisitos de protección en materia de confidencialidad, integridad y disponibilidad de los procesos empresariales y las aplicaciones, o bien se importan desde sistemas de terceros. Versio.io deduce automáticamente los requisitos de protección de cada servidor, base de datos y componente de red implicado mediante reglas de herencia, como el principio de máximo nivel, y los actualiza cada vez que cambia el entorno informático.
Fundamento jurídico en los estados federados:
- Baden-Wurtemberg - § 3 (2) y (7) CSVO
- Berlín - § 23(1) EGovG Bln
- Hesse - § 3(1) HITSiG
- Mecklemburgo-Pomerania Occidental - § 3(5) ISichG M-V
- Baja Sajonia - § 13(1) NDIG
- Renania-Palatinado - § 17(1) EGovGRP; N.º 3.2 Reglamento administrativo NIS2
- Sajonia - § 4(1) SächsISichG
- Schleswig-Holstein - § 4(3) EGovG sh
- BSI - Norma BSI 200-2
Gestión de riesgos

Gestión de riesgos
Versio.io agrupa como riesgos las versiones obsoletas de los productos, las vulnerabilidades conocidas y las configuraciones que incumplen tus directrices de seguridad. Cada riesgo se pondera en función de su gravedad y de los requisitos de protección del componente afectado, para que puedas priorizar las medidas de forma clara. Todas las medidas correctivas se registran de forma que se pueda auditar, desde su detección hasta su resolución.
Fundamento jurídico en los estados federados:
- Baden-Wurtemberg - § 3(3) a (5) CSVO
- Baviera - Art. 160; 43 (1) y Art. 160; 49a (4) de la Ley de Defensa de los Intereses de los Ciudadanos (BayDiG)
- Berlín - § 23(1) EGovG Bln
- Brandeburgo - § 16(1) BbgEGovG
- Bremen - § 5 VV NIS2Ums FHB
- Hesse - § 3(1) HITSiG; N.º 2 Decreto conjunto NIS2
- Mecklemburgo-Pomerania Occidental - § 3(1) y (2) n.º 1 ISichG M-V
- Baja Sajonia - § 13(1) NDIG; N.º 4 NIS2UmsRdErl
- Renania del Norte-Westfalia - § 8 InfoSiG NRW
- Renania-Palatinado - § 17(1) EGovGRP; N.º 3.2 Reglamento administrativo NIS2
- Sarre - § 3(1) IT-SiG SL
- Sajonia - § 4(1) y (1a) n.º 1 SächsISichG
- Schleswig-Holstein - § 4(3) EGovG sh
- Sistema de información nacional 2 - Art. 160; 21 Directiva NIS2
Gestión de vulnerabilidades y end-of-life

Gestión de vulnerabilidades y end-of-life
Versio.io compara continuamente todas las versiones de software y hardware detectadas con una base de datos CVE actualizada y con las fechas de end-of-life de miles de productos. Se te informa de inmediato cuando una nueva vulnerabilidad afecta a tus sistemas o cuando un producto deja de contar con el soporte del fabricante, un riesgo que la exposición de motivos de la ISichG M-V menciona explícitamente junto con las configuraciones erróneas. Versio.io también te recomienda a qué versiones debes cambiar.
Fundamento jurídico en los estados federados:
- Baden-Wurtemberg - § 3(5) n.º 5 y § 7 CSVO
- Baviera - Art. 160; 49a (4) BayDiG
- Bremen - § 5(2) n.º 5 y § 11 VV NIS2Ums FHB
- Hesse - N.º 160; 2.2 (e) Decreto conjunto NIS2
- Mecklemburgo-Pomerania Occidental - § 3(2) n.º 5 y § 9(1) n.º 3 ISichG M-V
- Baja Sajonia - N.º 160; 2.3 (e) y 4.3 (e) NIS2UmsRdErl
- Renania del Norte-Westfalia - § 8(2) n.º 5 InfoSiG NRW
- Renania-Palatinado - N.º 160; 3.2 Reglamento administrativo del NIS2
- Sajonia - § 4(1a) n.º 5 SächsISichG
- Sistema de información nacional 2 - Art. 160; 21 (2) (e) Directiva NIS2
Gestión del ciclo de vida y las vulnerabilidades de los productos Versio.io
Supervisión de cambios

Supervisión de cambios
En Hesse y Sajonia, solo se pueden realizar cambios significativos en los sistemas informáticos previa consulta con el responsable de seguridad de la información; en Mecklemburgo-Pomerania Occidental, la puesta en marcha de los sistemas informáticos y la realización de cambios significativos requieren su consentimiento. Berlín obliga a las autoridades a cumplir los requisitos de la gestión central de TI a la hora de modificar los procedimientos informáticos. Versio.io detecta automáticamente cualquier cambio en el hardware, el software, las configuraciones y los derechos de usuario, y lo registra de forma que quede documentado para una posible auditoría. Esto permite comparar los cambios reales con las solicitudes de cambio aprobadas e identificar de inmediato los cambios no autorizados.
Fundamento jurídico en los estados federados:
- Berlín - § 20(3) EGovG Bln
- Hesse - § 3(4) HITSiG
- Mecklemburgo-Pomerania Occidental - § 3(7) ISichG M-V
- Sajonia - § 4(4) SächsISichG
- BSI - Módulo OPS.1.1.3 de IT-Grundschutz
Supervisión de políticas y refuerzo de la seguridad del sistema

Supervisión de políticas y refuerzo de la seguridad del sistema
Casi todas las leyes sobre administración electrónica obligan a las autoridades a aplicar las normas vinculantes de seguridad informática adoptadas por el Consejo de Planificación Informática (IT-Planungsrat); además, varios estados federados establecen sus propias normas mínimas vinculantes. Versio.io traduce dichos requisitos, sus propias directrices de seguridad y los criterios de refuerzo de seguridad reconocidos en reglas, y comprueba continuamente todas las configuraciones en función de ellas, desde los ajustes y certificados TLS hasta los puertos abiertos y los parámetros específicos de las aplicaciones. Las desviaciones se notifican de inmediato y se documentan como riesgos.
Fundamento jurídico en los estados federados:
- Baden-Wurtemberg - § 3(1) n.º 3 CSG; § 4 CSVO
- Baviera - Art. 160; 46 BayDiG
- Berlín - § 20 (2) n.º 1 y § 21 (2) n.º 4 y 16 EGovG Bln
- Brandeburgo - § 12 BbgEGovG
- Bremen - § 16 EGovG BR
- Hesse - § 3(2) HITSiG
- Baja Sajonia - § 15(3) NDIG
- Renania-Palatinado - § 17(2), § 26 y § 27(3) n.º 2 EGovGRP
- Sarre - § 18 E-GovG SL
- Sajonia - § 5(6) SächsISichG; § 12b(2) n.º 3 y § 13 SächsEGovG
- Sajonia-Anhalt - § 14 y § 22(1) n.º 3 EGovG LSA
- Schleswig-Holstein - § 4(4) y § 9 EGovG sh
- Turingia - § 26 ThürEGovG
Obligaciones de notificación y gestión de incidentes

Obligaciones de notificación y gestión de incidentes
Doce estados federados obligan a sus autoridades a notificar los incidentes de seguridad. En los casos en que se ha aplicado la Directiva NIS2, el plazo de 24 horas para la alerta temprana no deja tiempo para investigaciones prolongadas. Versio.io te avisa de inmediato de los eventos relevantes para la seguridad, crea tickets en tu solución ITSM y muestra qué aplicaciones, servicios y unidades organizativas se ven afectadas, así como cuáles son sus requisitos de protección. El historial completo —desde la detección hasta la resolución— queda documentado de forma que se pueda auditar y proporciona los datos necesarios para la notificación y el informe final al CERT estatal o a la autoridad competente.
Fundamento jurídico en los estados federados:
- Baden-Wurtemberg - § 4(3) CSG; §§ 5 y 6 CSVO
- Baviera - Art. 160; 43 (3) y art. 160; 49b de la Ley de la Diocesa de Bay (BayDiG)
- Berlín - § 23(2) EGovG Bln
- Brandeburgo - § 16(2) BbgEGovG
- Bremen - § 8 VV NIS2Ums FHB
- Hesse - § 18 HITSiG; N.º 5.1 Decreto conjunto NIS2
- Mecklemburgo-Pomerania Occidental - § 16 ISichG M-V
- Baja Sajonia - § 14(2) NDIG; N.º 6 NIS2UmsRdErl
- Renania del Norte-Westfalia - § 9 InfoSiG NRW
- Renania-Palatinado - § 17(3) EGovGRP; n.º 3.2 n.º 5 y 6 Reglamento Administrativo NIS2
- Sarre - § 3(2) IT-SiG SL
- Sajonia - §§ 15 a 17 SächsISichG
- Sistema de información nacional 2 - Art. 160; 23 Directiva NIS2
Contexto del SOC y el CERT

Contexto del SOC y el CERT
La mayoría de los estados federados han establecido un marco jurídico para detectar ataques mediante el análisis de los datos de registro; en Mecklemburgo-Pomerania Occidental, además, todos los organismos públicos deben gestionar o formar parte de un centro de operaciones de seguridad. Para evaluar una alerta, los SOC y los CERT necesitan contexto: ¿qué sistema se ve afectado, qué versiones de software se ejecutan en él, quién es el responsable y de qué Services depende? Versio.io proporciona esta información a través de su API. Además, Versio.io detecta modificaciones no autorizadas en programas, bibliotecas y archivos de configuración mediante sumas de comprobación.
Fundamento jurídico en los estados federados:
- Baden-Wurtemberg - § 5(2) CSG
- Baviera - Art. 160; 44 (2) BayDiG
- Berlín - § 23(3) EGovG Bln
- Brandeburgo - § 16(3) a (6) BbgEGovG
- Hesse - §§ 8 y 9 HITSiG
- Mecklemburgo-Pomerania Occidental - §§ 10 y 12 ISichG M-V
- Baja Sajonia - § 19 NDIG
- Renania del Norte-Westfalia - § 6 InfoSiG NRW
- Renania-Palatinado - §§ 18 y 19 EGovGRP
- Sarre - §§ 4 y 5 IT-SiG SL
- Sajonia - §§ 6, 12 y 13 SächsISichG
- Turingia - § 32 ThürEGovG
Verificación de la integridad de archivos binarios con Versio.io
Continuidad del negocio y supervisión de las copias de seguridad

Continuidad del negocio y supervisión de las copias de seguridad
Todas las implementaciones de NIS2 de los estados federados requieren medidas para garantizar la continuidad de las operaciones, como la gestión de copias de seguridad y la recuperación tras una emergencia. Versio.io supervisa la ejecución de las copias de seguridad y los trabajos por lotes, y documenta sus resultados. En caso de interrupción, el gemelo digital de su entorno informático sigue estando disponible con el estado actual y el último estado conocido de cada componente, lo que constituye una base objetiva para el análisis de las causas raíz y la recuperación.
Fundamento jurídico en los estados federados:
- Baden-Wurtemberg - § 3(5) n.º 3 CSVO
- Baviera - Art. 160; 49a (4) BayDiG
- Bremen - § 5(2) n.º 3 VV NIS2Ums FHB
- Hesse - N.º 160; 2.2 (c) Decreto conjunto NIS2
- Mecklemburgo-Pomerania Occidental - § 3(2) n.º 3 ISichG M-V
- Baja Sajonia - N.º 160; 4.3 (c) NIS2UmsRdErl
- Renania del Norte-Westfalia - § 8(2) n.º 3 InfoSiG NRW
- Renania-Palatinado - N.º 160; 3.2 n.º 160; 4 Reglamento Administrativo NIS2
- Sajonia - § 4(1a) n.º 3 SächsISichG
- Sistema de información nacional 2 - Art. 160; 21 (2) (c) Directiva NIS2
Versio.io: supervisión de procesos empresariales y tareas por lotes
Pruebas a prueba de auditorías e informes de gestión

Pruebas a prueba de auditorías e informes de gestión
La dirección de una autoridad es responsable de la seguridad de la información —en el marco de la aplicación de la Directiva NIS2, debe aprobar las medidas de seguridad y supervisar su aplicación— y las autoridades de control pueden solicitar información, documentos y pruebas. Versio.io registra históricamente todos los datos de inventario, los cambios y los riesgos en su base de datos temporal. Esto permite mostrar en cualquier momento en qué estado se encontraba un sistema en una fecha determinada, qué vulnerabilidades se conocían en ese momento y qué medidas se adoptaron. Los paneles de control, las métricas y los informes en PDF proporcionan a los responsables de seguridad de la información, a la dirección y a las autoridades de supervisión las pruebas que necesitan, sin necesidad de un esfuerzo manual adicional.
Fundamento jurídico en los estados federados:
- Baden-Wurtemberg - § 3(1) n.º 3 CSG; § 3(8) y § 4 CSVO
- Baviera - Art. 160; 43 (2), Art. 160; 45 (1) y Art. 160; 49c (1) de la Ley de la Diocesa de Bay (BayDiG)
- Berlín - § 20(3) EGovG Bln
- Bremen - § 5(1), § 7 y § 12 VV NIS2Ums FHB
- Hesse - § 3(3) HITSiG; N.º 2.6, 3 y 7 Decreto conjunto NIS2
- Mecklemburgo-Pomerania Occidental - § 3(2) n.º 6, § 3(3) y (4) y § 17 ISichG M-V
- Baja Sajonia - N.º 160; 4.1, 5 y 7 NIS2UmsRdErl
- Renania del Norte-Westfalia - § 8(2) n.º 6, § 8(6) y § 12 InfoSiG NRW
- Renania-Palatinado - § 27(3) n.º 2 EGovGRP; n.º 3.2 n.º 1 Reglamento administrativo NIS2
- Sajonia - § 4(3) y § 5(7) SächsISichG
Soberanía digital: en las propias instalaciones o SaaS desde Alemania
También es relevante para los ayuntamientos y los proveedores de servicios informáticos
Más información
Leer más

NIS2 - Implementación operativa eficiente y rápida
Cumple los requisitos de la NIS2 punto por punto: gestión de riesgos, gestión de incidentes, seguridad de la cadena de suministro y gestión de vulnerabilidades —todo ello automatizado con Versio.io—.

DORA: implementación operativa eficiente y rápida
Implementa DORA en las operaciones de TI: inventario automatizado, supervisión de cambios, gestión de riesgos y documentación a prueba de auditorías con Versio.io.

ISO 27001: implementación operativa eficiente
La norma ISO 27001 explicada: el SGSI, la tríada CIA, el proceso de certificación… y cómo Versio.io automatiza el inventario de activos y la supervisión de riesgos y políticas para la certificación.

CRA: una puesta en marcha operativa eficaz y rápida
Explicación de la Ley de Ciberresiliencia de la UE (CRA): SBOM, gestión de vulnerabilidades, periodo de soporte y obligaciones de información, y cómo Versio.io ayuda a los fabricantes a cumplir con la CRA.
Talk to us