連邦州のデジタル関連法
各連邦州のデジタル関連法にはどのようなものがありますか?
なぜ連邦州には独自の法律が必要なのでしょうか?
16の各連邦州におけるデジタル関連法の概要
| 連邦州 | 電子政府、あるいはデジタル法 | 情報セキュリティとNIS2の導入 |
|---|---|---|
| バーデン=ヴュルテンベルク州 | バーデン=ヴュルテンベルク州電子政府法(EGovG BW、2015) | サイバーセキュリティ法(CSG、2021)バーデン=ヴュルテンベルク州サイバーセキュリティ庁(CSBW)と共同で;NIS2は、 サイバーセキュリティ条例(CSVO、2025年4月24日より施行) |
| バイエルン州 | バイエルン州デジタル法(BayDiG、2022) | BayDiGの第3部におけるITセキュリティ(第160条;41条から第49c条まで)バイエルン州情報セキュリティOffice(LSI)との連携;Art. 条49a項から49c項(2024)に規定されるNIS2要件 |
| ベルリン | ベルリン電子政府法(EGovG Bln、2016) | BSI規格に基づくISMS、Berlin-CERT、および報告義務(§160;23 EGovG Bln);州行政機関向けのNIS2導入準備中 |
| ブランデンブルク | ブランデンブルク州電子政府法(BbgEGovG、2018) | セキュリティの概念、CERT、およびセキュリティインシデントの報告義務(§160;16 BbgEGovG) |
| ブレーメン | ブレーメン州電子行政促進法(EGovG BR、2018) | NIS2は、以下の組織によって実装されています。 行政規則(VV NIS2Ums FHB、2025); 包括的なブレーメン州サイバーセキュリティ法の制定が計画されている |
| ハンブルク | ハンブルク行政デジタル化法(HmbVwDiG、2024) | 情報セキュリティに関する独自の法律はまだ存在しないが、NIS2の要件を満たすため、制定が計画されている |
| ヘッセ | ヘッセン州電子政府法(HEGovG、2018) | ヘッセン州情報セキュリティ法(HITSiG、2023)ヘッセン・サイバーコンピテンスセンター(Hessen3C)と共同で;NIS2は、ある組織によって実施され、 共同布告(NIS2共同布告、StAnz. 2024、p. ;1215) |
| メクレンブルク=ヴェストポメラニア州 | メクレンブルク=フォアポンメルン州電子政府法(EGovG M-V、2016) | 情報セキュリティ法(ISichG M-V、2026): BSI IT-Grundschutz、セキュリティ運用センター、および州・地方自治体機関の報告義務 |
| ニーダーザクセン州 | ニーダーザクセン州デジタル行政・情報セキュリティ法(NDIG、2019) | NDIGのパート3における情報セキュリティ(§§ ;13~30);NIS2は以下によって実施されている 政令(NIS2UmsRdErl、2024) |
| ノルトライン=ヴェストファーレン州 | ノルトライン=ヴェストファーレン州電子政府法(EGovG NRW、2016) | 情報セキュリティ法(InfoSiG NRW、2026年1月16日より施行)州政府向けにNIS2を導入する |
| ラインラント=プファルツ州 | ラインラント=プファルツ州電子政府法(EGovGRP、2020) | 情報セキュリティおよび国家CERT(CERT-rlp)については、§ 17 EGovGRPを参照のこと。NIS2は以下によって実装されている。 行政規則(NIS2行政規則、2024、改正2026) |
| ザールラント州 | ザールラント州電子政府法(E-GovG SL、2017) | ザールラント州情報セキュリティ法(IT-SiG SL、2019); NIS2を施行する新たな情報セキュリティ法(InfoSiG)の草案が、10月に州政府によって承認された。2026 |
| ザクセン | ザクセン州電子政府法(SächsEGovG、2014) | ザクセン州情報セキュリティ法(SächsISichG、2019)州および地方自治体向け;2024にNIS2要件が組み込まれています |
| ザクセン=アンハルト州 | ザクセン=アンハルト州電子政府法(EGovG LSA、2019) | EGovG LSAにおけるセキュリティ基準(§160;22);州のサイバーセキュリティ戦略に基づき、情報セキュリティ法が策定中(2026) |
| シュレスヴィヒ=ホルシュタイン | 電子政府法(EGovG sh、2009), IT導入法(ITEG)そして オープンデータ法(ODaG) | セキュリティアソシエーションおよびバインディングに関する最低基準(§160;4 EGovG sh);情報セキュリティガイドライン(IS-LL、2025)により実施されるNIS2; 「デジタル化促進法(DigiBeschlG)」草案(2026) |
| テューリンゲン州 | テューリンゲン州電子政府法(ThürEGovG、2018) | ITセキュリティ基準およびログデータの分析(§§160、26、32、ThürEGovG);NIS2に合わせて改正が進められている行政規則におけるその他の規定 |
IT運用に関して、法律ではどのようなことが求められているのでしょうか?
- 情報セキュリティ管理 - BSI規格またはBSI IT-Grundschutzに基づく情報セキュリティマネジメントシステム(ISMS)、セキュリティコンセプト、および情報セキュリティ責任者。
- リスク管理措置 - リスク分析に基づく適切な技術的、運用上および組織的な措置――これには、資産管理、脆弱性管理、事業継続、およびサプライチェーンのセキュリティが含まれる。
- 報告義務 - セキュリティインシデントは、州のCERT、サイバーセキュリティ機関、または中央ITサービスプロバイダーに報告しなければなりません。NIS2が導入されている場合、重大なインシデントは3段階に分けて報告されます。すなわち、24時間以内の早期警告、72時間以内の通知、そして1か月後の最終報告です。
- 攻撃の検知 - ログデータの評価、セキュリティオペレーションセンター(SOC)、および中央CERTの評価。
- 経営責任と証拠 - 経営陣は措置を承認し、その実施状況を監視する。監督当局は、情報、書類、および証拠の提出を求めることができる。
各連邦州のデジタル関連法規に対応するソリューション:Versio.io
IT資産の棚卸しおよび構成分析

IT資産の棚卸しおよび構成分析
BSI IT-Grundschutzに準拠したISMSは、すべて構造分析から始まります。つまり、どの業務プロセス、アプリケーション、ITシステム、ネットワーク、および施設が関与しており、それらが互いにどのように依存し合っているのか、ということです。 Versio.ioは、サーバー、クライアント、ネットワークコンポーネント、仮想化およびクラウドプラットフォーム、ソフトウェア、ユーザーを、それらの依存関係も含めて自動的に棚卸しし、この情報を常に最新の状態に保ちます。手作業で管理するスプレッドシートとは異なります。 また、このネットワークスキャナーは、まだどこにも記録されていないデバイスも検出します。
各連邦州における法的根拠:
- バーデン=ヴュルテンベルク州 - §160;3(2)および §160;3(5)no.160;9 CSVO
- バイエルン州 - 第 条;43条(1)および第 条;49a条(4)BayDiG
- ベルリン - §160;23(1)および §160;21(2) no.160;11 EGovG Bln
- ブランデンブルク - § 16(1) BbgEGovG
- ブレーメン - § ;5(2)no. ;9 VV NIS2Ums FHB
- ヘッセ - § 3(1) HITSiG; No. 2.2(i) NIS2 共同政令
- メクレンブルク=ヴェストポメラニア州 - § ;3(2)no. ;9、§ ;3(3)および(5)ISichG M-V
- ニーダーザクセン州 - No. 4.3(i) NIS2UmsRdErl
- ノルトライン=ヴェストファーレン州 - § ;8(2)no. ;9 InfoSiG NRW
- ラインラント=プファルツ州 - § 17(1) EGovGRP; No. 3.2 NIS2 行政規則
- ザールラント州 - §160;3(1) IT-SiG SL
- ザクセン - § ;4(1)および(1a)第 ;9 SächsISichG
- NIS2およびBSI - Art. 21(2)(i) NIS2指令;BSI規格200-2
保護要件の評価
保護要件の評価
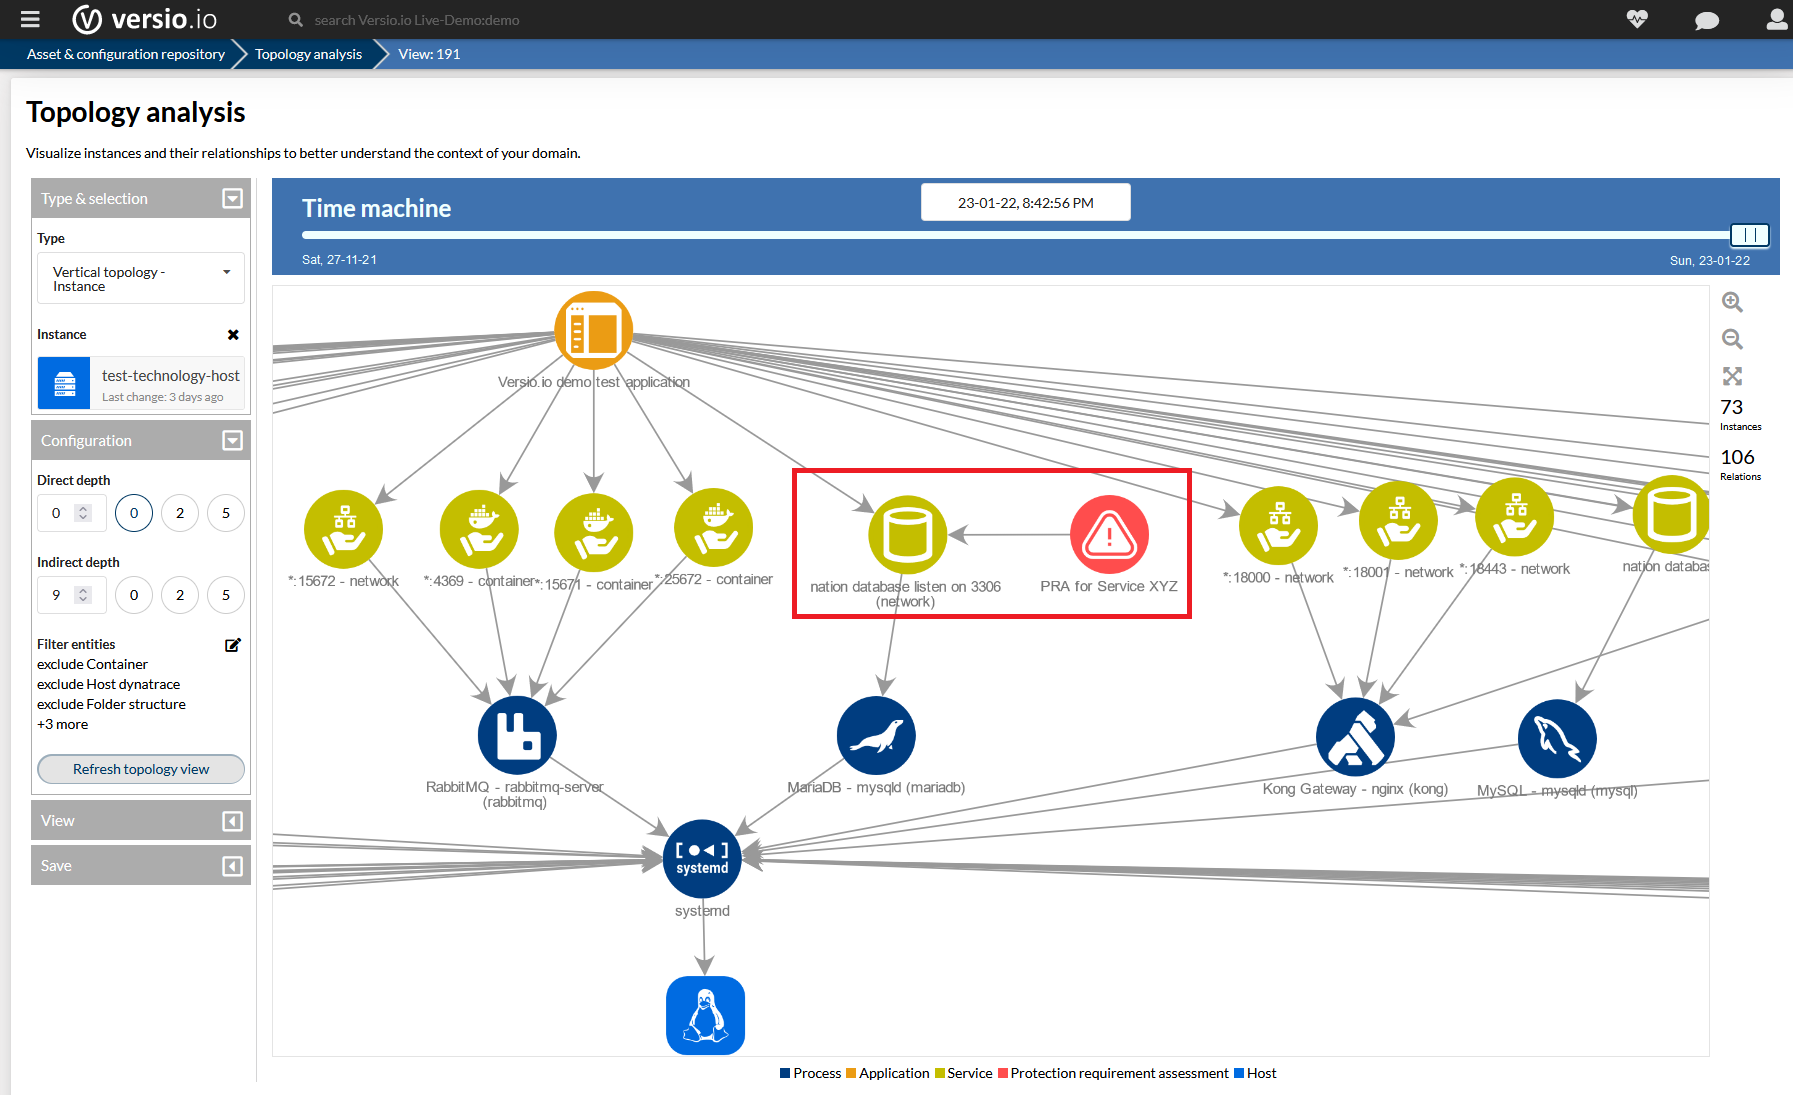
どのようなセキュリティ対策が適切かは、処理される情報の保護要件によって異なります。 バーデン=ヴュルテンベルク州、ニーダーザクセン州、シュレスヴィヒ=ホルシュタイン州では、情報セキュリティを保護要件と明示的に結びつけていますが、その他の連邦州ではBSIのIT-Grundschutzを通じてこれを行っています。 Versio.ioでは、ビジネスプロセスやアプリケーションの機密性、完全性、可用性に関する Protection Requirement を登録するか、サードパーティのシステムからインポートすることができます。 Versio.ioは、「最大原則」などの継承ルールを用いて、関連するすべてのサーバー、データベース、ネットワークコンポーネントの Protection Requirement を自動的に導き出し、IT環境が変化するたびにそれらを更新します。
各連邦州における法的根拠:
- バーデン=ヴュルテンベルク州 - §160、3、(2)、および (7) CSVO
- ベルリン - §160;23(1) EGovG Bln
- ヘッセ - §160;3(1)HITSiG
- メクレンブルク=ヴェストポメラニア州 - §160;3(5)ISichG M-V
- ニーダーザクセン州 - § 13(1) NDIG
- ラインラント=プファルツ州 - § 17(1) EGovGRP; No. 3.2 NIS2 行政規則
- ザクセン - § 4(1) SächsISichG
- シュレスヴィヒ=ホルシュタイン - § 4(3) EGovG sh
- BSI - BSI規格200-2
リスク管理

リスク管理
Versio.io は、旧バージョンの製品、既知の vulnerabilities、およびセキュリティガイドラインに違反する設定を、リスクとして一元的に把握します。 各リスクは、その深刻度と影響を受けるコンポーネントの Protection Requirement に基づいて重み付けされるため、対策の優先順位を分かりやすく設定できます。 すべての是正措置は、検出から解決に至るまで、監査に耐えうる形で追跡されます。
各連邦州における法的根拠:
- バーデン=ヴュルテンベルク州 - §160;3(3)から(5)まで CSVO
- バイエルン州 - 第 条;43条(1)および第 条;49a条(4)BayDiG
- ベルリン - §160;23(1) EGovG Bln
- ブランデンブルク - § 16(1) BbgEGovG
- ブレーメン - § 5 VV NIS2Ums FHB
- ヘッセ - § 3(1) HITSiG; No. 2 NIS2 共同政令
- メクレンブルク=ヴェストポメラニア州 - § ;3(1)および(2)番号 ;1 ISichG M-V
- ニーダーザクセン州 - § ;13(1)NDIG;No. ;4 NIS2UmsRdErl
- ノルトライン=ヴェストファーレン州 - § 8 InfoSiG NRW
- ラインラント=プファルツ州 - § 17(1) EGovGRP; No. 3.2 NIS2 行政規則
- ザールラント州 - §160;3(1) IT-SiG SL
- ザクセン - § ;4(1)および(1a)第 ;1 SächsISichG
- シュレスヴィヒ=ホルシュタイン - § 4(3) EGovG sh
- NIS2 - Art. 21 NIS2指令
脆弱性およびend-of-life管理

脆弱性およびend-of-life管理
Versio.io は、検出したすべてのソフトウェアおよびハードウェアのバージョンを、最新の CVE データベースや、数千もの製品の end-of-life 日と継続的に照合しています。 システムに影響を与える新たな脆弱性が発見された場合や、製品がメーカーによるサポート対象外となった場合、直ちに通知されます。これは、ISichG M-V の説明覚書において、設定ミスのほかに明示的に言及されているリスクです。 また、Versio.io は、どのバージョンに切り替えるべきかについても推奨します。
各連邦州における法的根拠:
- バーデン=ヴュルテンベルク州 - § ;3(5)no. ;5 および § ;7 CSVO
- バイエルン州 - 第49a条(4160) BayDiG
- ブレーメン - § ;5(2)no. ;5 および § ;11 VV NIS2Ums FHB
- ヘッセ - No. 2.2(e) NIS2 共同政令
- メクレンブルク=ヴェストポメラニア州 - § ;3(2)番号 ;59160および16013§&#
- ニーダーザクセン州 - No. 2.3(e) および 4.3(e) NIS2UmsRdErl
- ノルトライン=ヴェストファーレン州 - § ;8(2)no. ;5 InfoSiG NRW
- ラインラント=プファルツ州 - No. 3.2 NIS2 行政規則
- ザクセン - § ;4(1a) 番号 ;5 SächsISichG
- NIS2 - Art. 21(2)(e) NIS2指令
変更監視

変更監視
ヘッセン州およびザクセン州では、ITシステムに大幅な変更を加える場合は、情報セキュリティ担当官と協議した上でなければなりません。一方、メクレンブルク=フォアポンメルン州では、ITシステムの運用開始および大幅な変更を行うには、同担当官の同意が必要となります。 ベルリン州では、行政機関に対し、IT手順を変更する際には中央IT管理部門の要件を遵守することが義務付けられています。 Versio.ioは、ハードウェア、ソフトウェア、設定、およびユーザー権限に対するあらゆる変更を自動的に検出し、監査に耐えうる形で履歴として記録します。 これにより、実際の変更内容を承認済みの変更依頼と比較し、不正な変更を即座に特定することが可能になります。
各連邦州における法的根拠:
- ベルリン - §160;20(3) EGovG Bln
- ヘッセ - §160;3(4)HITSiG
- メクレンブルク=ヴェストポメラニア州 - §160;3(7)ISichG M-V
- ザクセン - § 4(4) SächsISichG
- BSI - IT-Grundschutz モジュール OPS.1.1.3
Policy monitoring and system hardening

Policy monitoring and system hardening
ほぼすべての電子政府関連法では、行政機関に対し、IT計画評議会(IT-Planungsrat)が採択した拘束力のあるITセキュリティ基準の実施が義務付けられており、いくつかの連邦州では独自の拘束力のある最低基準も定めています。 Versio.ioは、こうした要件や、お客様独自のセキュリティガイドライン、および広く認められているセキュリティ強化のベンチマークをルールに変換し、TLS設定や証明書から、開放されているポートやアプリケーション固有のパラメータに至るまで、すべての設定をそれらに照らして継続的にチェックします。 基準からの逸脱は即座に報告され、リスクとして記録されます。
各連邦州における法的根拠:
- バーデン=ヴュルテンベルク州 - § ;3(1)no. ;3 CSG; § ;4 CSVO
- バイエルン州 - Art. 46 BayDiG
- ベルリン - § ;20(2)番号 ;1および§𧆠;212416
- ブランデンブルク - § 12 BbgEGovG
- ブレーメン - § 16 EGovG BR
- ヘッセ - §160;3(2)HITSiG
- ニーダーザクセン州 - § 15(3) NDIG
- ラインラント=プファルツ州 - § ;17(2)、§ ;26、3および§𧆠;272
- ザールラント州 - § 18 E-GovG SL
- ザクセン - § ;5(6)SächsISichG;§ ;12b(2)no. ;3および§ ;13 SächsEGovG
- ザクセン=アンハルト州 - § 、14、221および1603 § 
- シュレスヴィヒ=ホルシュタイン - §160、4(4)および §160、9 EGovG sh
- テューリンゲン州 - § 26 ThürEGovG
報告義務およびインシデント対応

報告義務およびインシデント対応
12の連邦州では、当局に対しセキュリティインシデントの報告を義務付けています。NIS2が導入されている場合、早期警告の24時間という期限により、時間のかかる調査を行う余裕はありません。 Versio.ioは、セキュリティに関連する事象を即座に通知し、ITSMソリューションにチケットを作成するとともに、どのアプリケーション、サービス、組織単位が影響を受けており、それらにどのような Protection Requirement があるかを表示します。 検出から解決に至るまでの全履歴は、監査に耐えうる形で記録され、州CERTや所管当局への通報および最終報告書作成のための事実根拠となります。
各連邦州における法的根拠:
- バーデン=ヴュルテンベルク州 - § ;4(3)CSG; §§ ;5 および 6 CSVO
- バイエルン州 - 第 条;43条(3)および第 条;49b BayDiG
- ベルリン - §160;23(2) EGovG Bln
- ブランデンブルク - § 16(2) BbgEGovG
- ブレーメン - § 8 VV NIS2Ums FHB
- ヘッセ - § 18 HITSiG; No. 5.1 NIS2 共同政令
- メクレンブルク=ヴェストポメラニア州 - § 16 ISichG M-V
- ニーダーザクセン州 - § ;14(2)NDIG;No. ;6 NIS2UmsRdErl
- ノルトライン=ヴェストファーレン州 - § 9 InfoSiG NRW
- ラインラント=プファルツ州 - § ;17(3)EGovGRP;No. ;3.2、No. ;5および6 NIS2行政規則
- ザールラント州 - §160;3(2) IT-SiG SL
- ザクセン - §§ 15 から 17 SächsISichG
- NIS2 - Art. 23 NIS2指令
SOCおよびCERTの背景

SOCおよびCERTの背景
ほとんどの連邦州では、ログデータの分析による攻撃の検知に関する法的根拠が整備されています。メクレンブルク=フォアポンメルン州では、すべての公的機関がセキュリティオペレーションセンター(SOC)を運営するか、あるいはその活動に参加することが義務付けられています。 アラートを評価するには、SOCやCERTは状況情報を必要とします。具体的には、どのシステムが影響を受けているか、そのシステムでどのソフトウェアバージョンが実行されているか、誰が責任者か、そしてどのサービスがそのシステムに依存しているか、といった情報です。 Versio.ioは、APIを通じてこれらの情報を提供します。 さらに、Versio.ioはチェックサムを用いて、プログラム、ライブラリ、設定ファイルに対する不正な改ざんを検知します。
各連邦州における法的根拠:
- バーデン=ヴュルテンベルク州 - §160;5(2)CSG
- バイエルン州 - Art. 44(2) BayDiG
- ベルリン - §160;23(3) EGovG Bln
- ブランデンブルク - §160;16(3)から(6) BbgEGovG
- ヘッセ - §§ 、8、および 9 HITSiG
- メクレンブルク=ヴェストポメラニア州 - §§ 、10、および 12 ISichG M-V
- ニーダーザクセン州 - § 19 NDIG
- ノルトライン=ヴェストファーレン州 - § 6 InfoSiG NRW
- ラインラント=プファルツ州 - §§ 、18、および 19 EGovGRP
- ザールラント州 - §§ 、4、および 5 IT-SiG SL
- ザクセン - §§ 6、12、および13 SächsISichG
- テューリンゲン州 - § 32 ThürEGovG
事業継続およびバックアップの監視

事業継続およびバックアップの監視
各連邦州におけるNIS2の導入においては、バックアップ管理や緊急事態後の復旧など、業務を継続するための措置が求められています。 Versio.ioは、バックアップやバッチジョブの実行状況を監視し、その結果を記録します。 障害が発生した場合でも、IT環境のデジタルツインは、すべてのコンポーネントの現在の状態および最後に確認された状態を保持したまま利用可能であり、これが根本原因の分析や復旧のための客観的な根拠となります。
各連邦州における法的根拠:
- バーデン=ヴュルテンベルク州 - § ;3(5)番号 ;3 CSVO
- バイエルン州 - 第49a条(4160) BayDiG
- ブレーメン - § ;5(2)no. ;3 VV NIS2Ums FHB
- ヘッセ - No. 2.2 (c) NIS2 共同政令
- メクレンブルク=ヴェストポメラニア州 - § ;3(2)no. ;3 ISichG M-V
- ニーダーザクセン州 - No. 4.3(c) NIS2UmsRdErl
- ノルトライン=ヴェストファーレン州 - § ;8(2)no. ;3 InfoSiG NRW
- ラインラント=プファルツ州 - No. 3.2 No. 4 NIS2 行政規則
- ザクセン - § ;4(1a) 番号 ;3 SächsISichG
- NIS2 - Art. 21(2)(c) NIS2指令
監査に耐えうる証拠と経営報告

監査に耐えうる証拠と経営報告
当局の経営陣は情報セキュリティに責任を負っており、NIS2の実施要件に基づき、セキュリティ対策を承認し、その実施状況を監視しなければなりません。また、監督当局は情報、文書、証拠の提出を求めることがあります。 Versio.ioは、すべての資産データ、変更履歴、およびリスクを時系列データベースに記録します。 これにより、特定の日付におけるSystemの状態、その時点で把握されていた脆弱性、および実施された対策について、いつでも確認することが可能です。 ダッシュボード、メトリクス、およびPDFレポートにより、情報セキュリティ担当者、経営陣、監督当局は、追加の手作業を必要とせずに、必要な証拠を入手できます。
各連邦州における法的根拠:
- バーデン=ヴュルテンベルク州 - § ;3(1)no. ;3 CSG; § ;3(8)および § ;4 CSVO
- バイエルン州 - Art. ;43(2)、Art. ;45(1)およびArt. ;49c(1) BayDiG
- ベルリン - §160;20(3) EGovG Bln
- ブレーメン - § ;5(1)、§ ;7、および§ ;12 VV NIS2Ums FHB
- ヘッセ - § 3(3) HITSiG; 第 2.6、3、<img id="7"/>および7号 NIS2共同政令
- メクレンブルク=ヴェストポメラニア州 - § ;3(2)no. ;6、§ ;3(3)および(4)、ならびに§ ;17 ISichG M-V
- ニーダーザクセン州 - 番号:160、4.1、5、7 NIS2UmsRdErl
- ノルトライン=ヴェストファーレン州 - §160;8(2)no.160;6、§160;8(6)および§160;12 InfoSiG NRW
- ラインラント=プファルツ州 - §160;27(3)番号:160;2 EGovGRP;番号:160160;3.21
- ザクセン - § ;4(3)および § ;5(7) SächsISichG
デジタル主権:オンプレミスか、ドイツ発のSaaSか
自治体やITサービスプロバイダーにとっても関連性がある
詳細情報
詳細はこちら

NIS2 - 効率的で迅速な運用実装
NIS2の要件を項目ごとに満たす:リスク管理、インシデント対応、サプライチェーンセキュリティ、脆弱性管理――Versio.ioで自動化

DORA - 効率的かつ迅速なOperator実施
IT運用におけるDORAの実現:Versio.ioを活用した、資産管理の自動化、Change monitoring、リスク管理、および監査対応可能な文書化。

ISO 27001 - 効率的なOperator実施
ISO 27001の解説:ISMS、CIAトライアド、認証プロセス――そして、Versio.ioが認証に向けたAsset inventory、リスク、Policy monitoringをどのように自動化するのか。

CRA - 効率的かつ迅速な運用実施
EUサイバーレジリエンス法(CRA)の解説:SBOM、脆弱性の対応、サポート期間、報告義務――そしてVersio.ioがどのようにメーカーのCRA準拠を支援するか。
Talk to us