
Plazos de validez más cortos para los certificados SSL/TLS
Por qué la automatización es ahora imprescindible… y por qué no basta
En pocas palabrasSolicitar demostraciónIniciar prueba gratuita¿Qué está cambiando y quién lo decide?
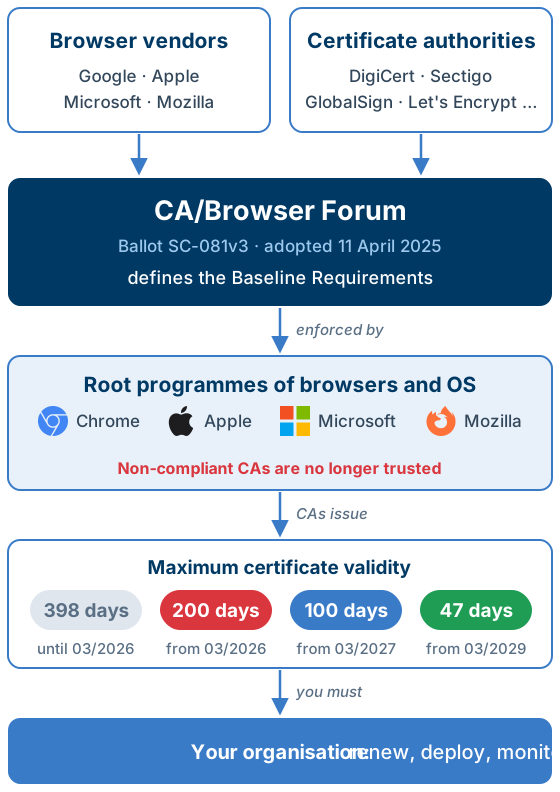
Las normas relativas a los certificados de confianza pública las establece el CA/Browser Forum, en el que las autoridades de certificación (CA), como DigiCert, Sectigo, GlobalSign y Let's Encrypt, colaboran con los fabricantes de navegadores Google, Apple, Microsoft y Mozilla. En 11 de abril de 2025, el foro aprobó una propuesta de Apple como votación SC-081v3. En ella se establece la siguiente validez máxima para los certificados de servidor SSL/TLS de confianza pública:
- Hasta 14 de marzo de 2026 - 398 días
- De 15 de marzo de 2026 - 200 días —ya en vigor desde hoy—
- De 15 de marzo de 2027 - 100 días
- De 15 de marzo de 2029 - 47 días
Paralelamente, el plazo durante el cual una CA puede reutilizar una validación de dominio se reduce a tan solo 10 días a partir de 2029. Algunas CA están avanzando aún más rápido: Let’s Encrypt emitirá certificados de 45 días por defecto a partir de febrero 2028. Las normas se aplican a todos los certificados de servidor de confianza pública —tanto para sitios web, API, servidores de correo como puertas de enlace VPN—; los certificados de una CA interna no están directamente incluidos.
El foro no es un órgano legislativo. Sus normas adquieren carácter vinculante a través de los programas raíz de los proveedores de navegadores y sistemas operativos: una autoridad de certificación (CA) que emita certificados con una vigencia más larga es eliminada de sus almacenes de confianza, y sus certificados activan alertas en los navegadores de todo el mundo. Las razones del foro para acortar la vigencia:
- Claves comprometidas - Una clave privada robada o un certificado emitido incorrectamente solo pueden utilizarse de forma indebida durante un breve periodo de tiempo.
- Revocación no fiable - El protocolo OCSP y las listas de revocación no llegan a todos los clientes. De todos modos, su corta vigencia limita el daño.
- Agilidad en el ámbito de las criptomonedas - Los algoritmos débiles pueden sustituirse más rápidamente, lo cual es un requisito previo para la criptografía poscuántica.
- Automatización - El sector va a pasar de la gestión manual de certificados a procesos automatizados que abarquen todo el ciclo de vida.
¿Qué implica esto para tus operaciones de TI?
- Certificados desconocidos y huérfanos - En dispositivos, Firewalls, sistemas heredados y subdominios olvidados —o que siguen activos aunque ya no sean necesarios—.
- Titularidad poco clara - Nadie sabe quién debe intervenir ni qué servicios empresariales dejan de funcionar si caduca un certificado.
- Cadenas de certificados incompletas - Faltan certificados intermedios que provocan errores únicamente en algunos clientes.
- Fallos silenciosos en los sistemas de automatización - Las renovaciones que fallan debido a cambios en el DNS, reglas del Firewall o credenciales de API caducadas, sin que nadie se dé cuenta.

Cómo ayuda Versio.io
Inventario automático en la CMDB

Inventario automático en la CMDB
El importador de certificados SSL/TLS de Versio.io lee los certificados de dominios, hosts y direcciones IP, y los almacena como elementos de configuración en la CMDB de Versio.io, vinculados a hosts, servicios empresariales y equipos responsables. Para cada certificado se muestra el emisor, los nombres alternativos del sujeto, la longitud de la clave, el algoritmo y la validez, incluidos los puntos finales que no forman parte de tu automatización ACME.
Importador de certificados SSL/TLS de Versio.io
Versio.io IOS Base de datos de configuración de sistemas (CMDB)
Cadenas de certificados completas
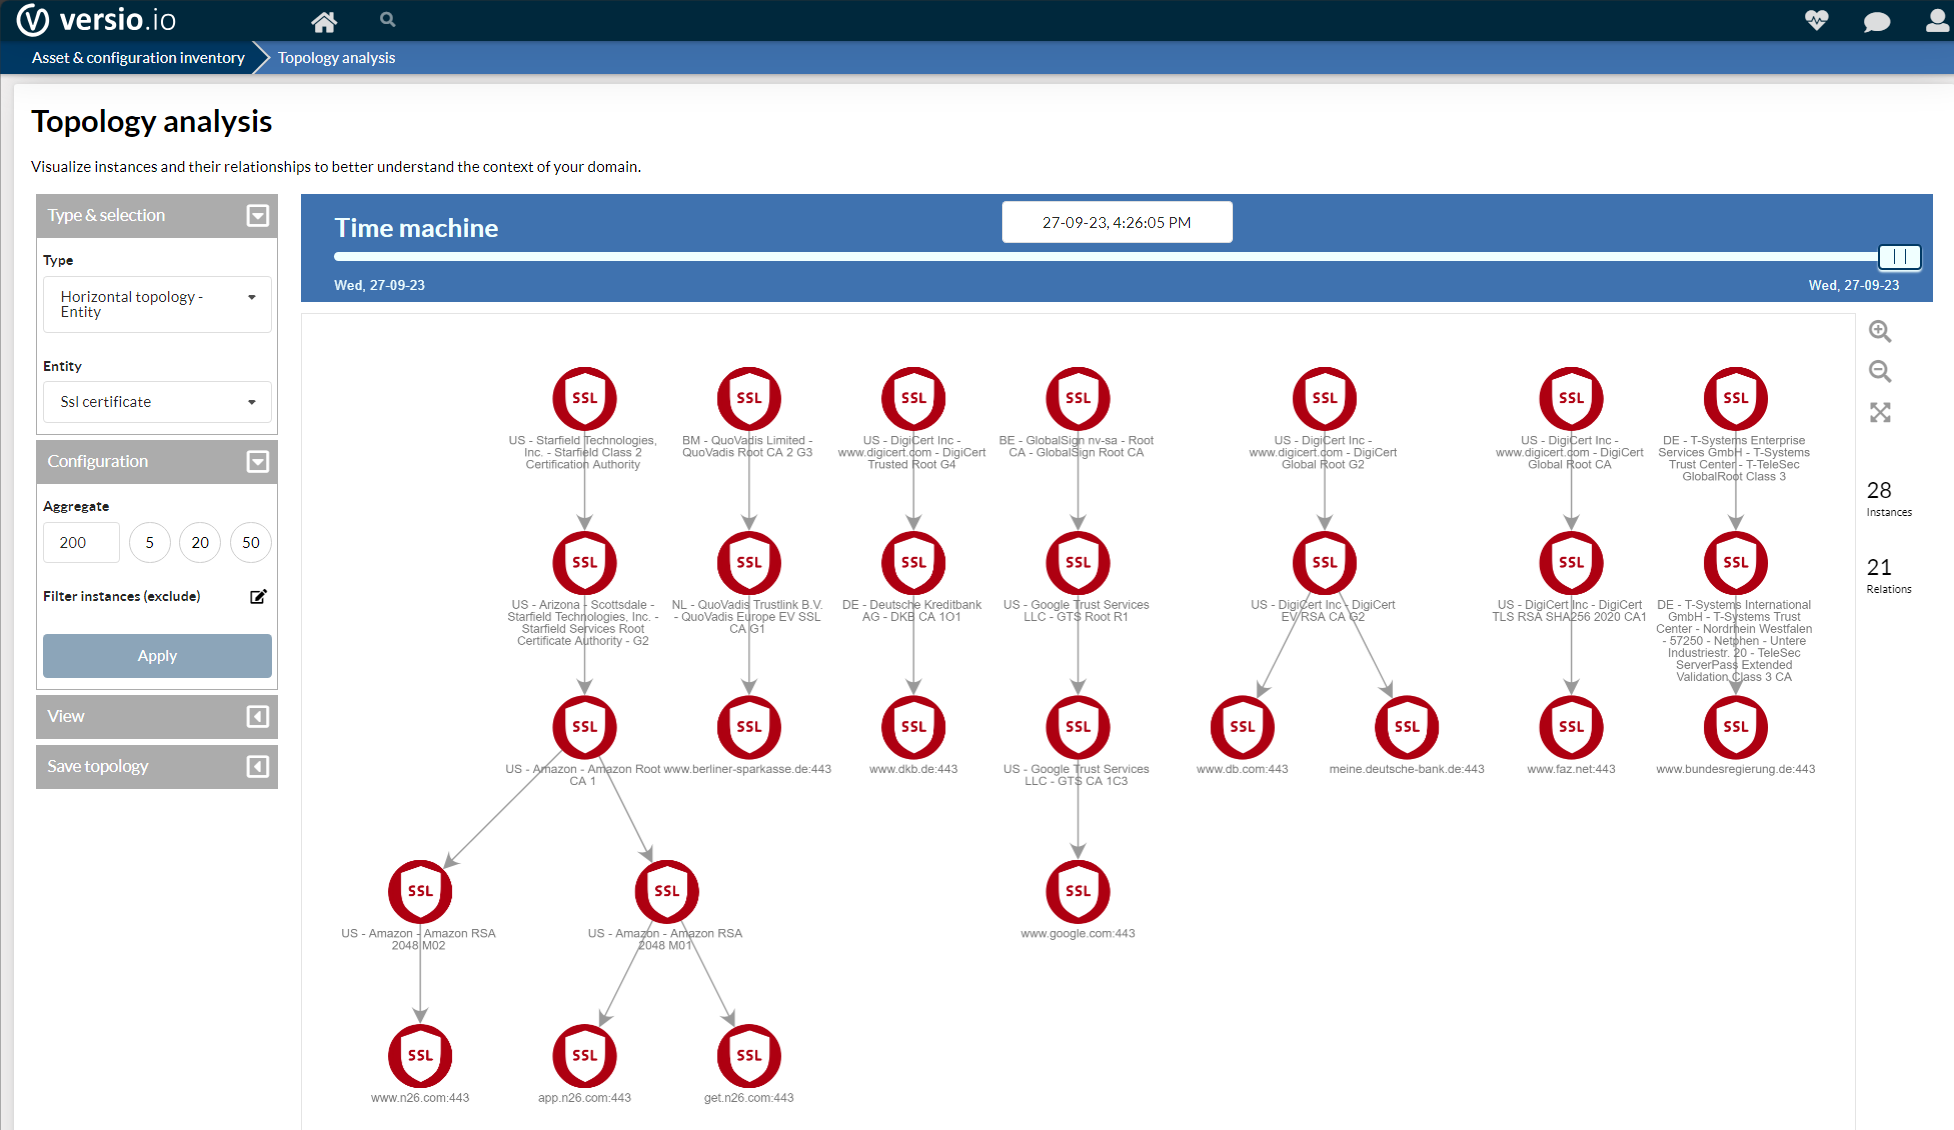
Cadenas de certificados completas
Versio.io muestra cada certificado junto con sus certificados de CA intermedios y raíz, lo que permite detectar de un vistazo los certificados intermedios que faltan y los emisores inesperados.
Supervisión y alertas

Supervisión y alertas
Las reglas comprueban continuamente la fecha de caducidad y el estado de cada certificado; por ejemplo, con una advertencia 14 días y una alerta 7 días antes de la caducidad, que se envían por correo electrónico, chat o a tu solución ITSM. Si falla una renovación automática, te enterarás antes que tus clientes.
Historial y cumplimiento a prueba de auditorías

Historial y cumplimiento a prueba de auditorías
Cada renovación y cada cambio en la cadena de certificados se registra automáticamente en el historial; así, se puede comprobar en cualquier momento qué certificado estaba activo en cada terminal. Las reglas también comprueban la longitud de la clave, los algoritmos y las CA autorizadas; las infracciones se ponderan como riesgos y se notifican como evidencia para las normas ISO 27001, NIS2 y DORA.
Lista de comprobación: preparación para los certificados de 100 y 47 días
Preguntas frecuentes
¿Cuándo serán obligatorios los certificados SSL/TLS de 47 días?
A partir de 15 de marzo de 2029, los certificados SSL/TLS de confianza pública de nueva emisión podrán tener una validez máxima de 47 días. El límite actual es de 200 días y se reducirá a 100 días a partir del 15 de marzo de 2027.
¿Dejan de ser válidos mis certificados actuales?
No. Los nuevos límites solo se aplican a los certificados de nueva emisión. Los certificados ya existentes siguen siendo válidos hasta su fecha de caducidad original.
¿Se aplican las nuevas normas también a los certificados internos?
No directamente. Estos criterios no se aplican a los certificados emitidos por una autoridad de certificación (CA) interna y privada, a los certificados autofirmados ni a los certificados S/MIME y de firma de código. No obstante, deben incluirse en el inventario y someterse a supervisión, ya que los certificados internos suelen ser los que se pasan por alto.
¿Se pueden seguir utilizando los certificados TLS públicos para la autenticación de clientes (mTLS)?
Cada vez menos. En el marco del Programa Chrome Root, las autoridades de certificación (CA) están eliminando progresivamente la extensión de autenticación de cliente en los certificados TLS públicos entre junio 2026 y marzo 2027. Para mTLS, se requieren certificados de cliente específicos, normalmente emitidos por una autoridad de certificación privada.
¿Versio.io sustituye a ACME o a mi autoridad de certificación?
No. Versio.io complementa la automatización de tus renovaciones con un inventario independiente, supervisión, alertas y documentación a prueba de auditorías.
Leer más

Gestión de certificados SSL/TLS
Realiza un inventario de todos los certificados SSL/TLS, visualiza las cadenas de certificados con las autoridades de certificación intermedias y raíz, y recibe alertas antes de que caduque un certificado.

ISO 27001: implementación operativa eficiente
La norma ISO 27001 explicada: el SGSI, la tríada CIA, el proceso de certificación… y cómo Versio.io automatiza el inventario de activos y la supervisión de riesgos y políticas para la certificación.

NIS2 - Implementación operativa eficiente y rápida
Cumple los requisitos de la NIS2 punto por punto: gestión de riesgos, gestión de incidentes, seguridad de la cadena de suministro y gestión de vulnerabilidades —todo ello automatizado con Versio.io—.
Hable con nosotros


Referencias