
SSL/TLS証明書の有効期間の短縮
何が変わっているのか――そして、それを決めるのは誰なのか?
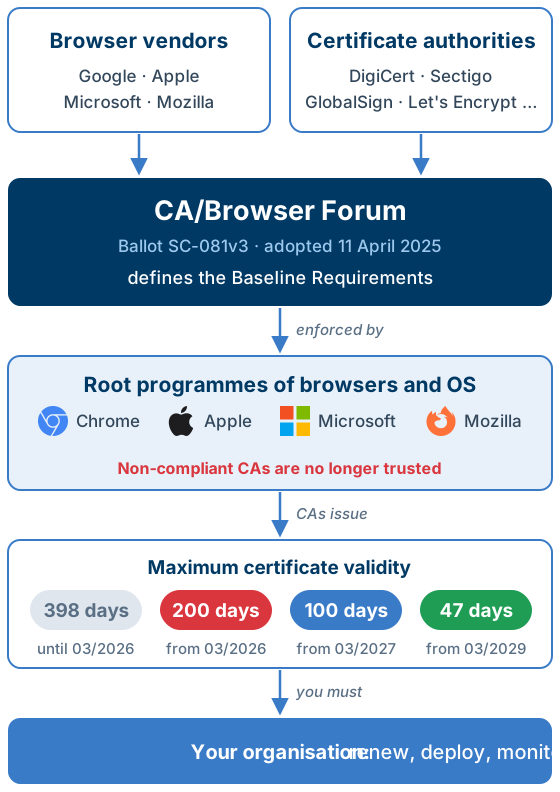
公的に信頼される証明書に関する規則は、CA/Browser Forumによって定められています。このフォーラムでは、DigiCert、Sectigo、GlobalSign、Let's Encryptなどの認証局(CA)が、Google、Apple、Microsoft、Mozillaといったブラウザベンダーと協力しています。 2025年4月11日において、同フォーラムはAppleによる提案を投票案SC-081v3として採択しました。これにより、公的に信頼されるSSL/TLSサーバー証明書の有効期限の上限は、以下のとおりと定められました:
- 2026年3月14日まで - 398日
- 2026年3月15日 より - 200日間 – 本日からすでに実施中
- 2027年3月15日 より - 100日
- 2029年3月15日 より - 47日
これと並行して、CAがドメイン検証を再利用できる期間は、2029までにわずか10日へと短縮されます。一部のCAではさらに迅速な対応が進んでおり、Let's Encryptは2月2028から、デフォルトで45日間の有効期限を持つ証明書を発行する予定です。 この規則は、ウェブサイト、API、メールサーバー、VPNゲートウェイなど、すべての公的に信頼されるサーバー証明書に適用されます。内部CAが発行する証明書は、直接の対象外となります。
このフォーラムは立法機関ではありません。その規則は、ブラウザやオペレーティングシステムベンダーのルートプログラムを通じて拘束力を持つようになります。つまり、有効期間が長い証明書を発行する認証局(CA)は、それらのベンダーの信頼ストアから削除され、その証明書は世界中のブラウザで警告が表示されるようになります。 フォーラムが有効期間を短縮した理由は以下の通りです:
- 侵害された鍵 - 盗まれた秘密鍵や誤って発行された証明書は、短期間しか悪用されることはありません。
- 信頼性の低い失効処理 - OCSP や失効リストは、すべてのクライアントに届くわけではありません。いずれにせよ、有効期間が短いため、被害は限定的です。
- 暗号資産の俊敏性 - 性能の低いアルゴリズムはより迅速に置き換えることができる――これはポスト量子暗号の前提条件である。
- 自動化 - この業界では、証明書の手作業による管理から、自動化されたライフサイクル管理プロセスへと移行する予定である。
これは、貴社のIT運用にとってどのような意味を持つのでしょうか?
- 不明または孤立した証明書 - アプライアンス、Firewall、レガシーSystem、そして忘れ去られたサブドメイン――あるいは、もはや必要とされていないにもかかわらず、依然として展開されているもの。
- 所有権が不明確 - 証明書の有効期限が切れた場合、誰が対応すべきか、またどのビジネスサービスが機能しなくなるのか、誰も把握していない。
- 不完全な証明書チェーン - 一部クライアントでのみエラーの原因となる中間証明書が欠落している。
- 目立たない自動化の不具合 - DNSの変更、Firewallのルール、またはAPI認証情報の有効期限切れが原因で更新に失敗しても、誰も気づかないままになってしまう。

Versio.ioの活用方法
CMDBにおける自動在庫管理

CMDBにおける自動在庫管理
Versio.ioのSSL/TLS証明書インポーターは、ドメイン、ホスト、IPアドレスの証明書を読み取り、それらをVersio.ioのCMDBに構成項目として保存します。これらは、ホスト、ビジネスサービス、および担当チームと関連付けられます。 各証明書について、発行者、サブジェクトの別名、鍵の長さ、アルゴリズム、有効期間を確認できます。これには、ACME自動化の対象外のエンドポイントも含まれます。
完全な証明書チェーン
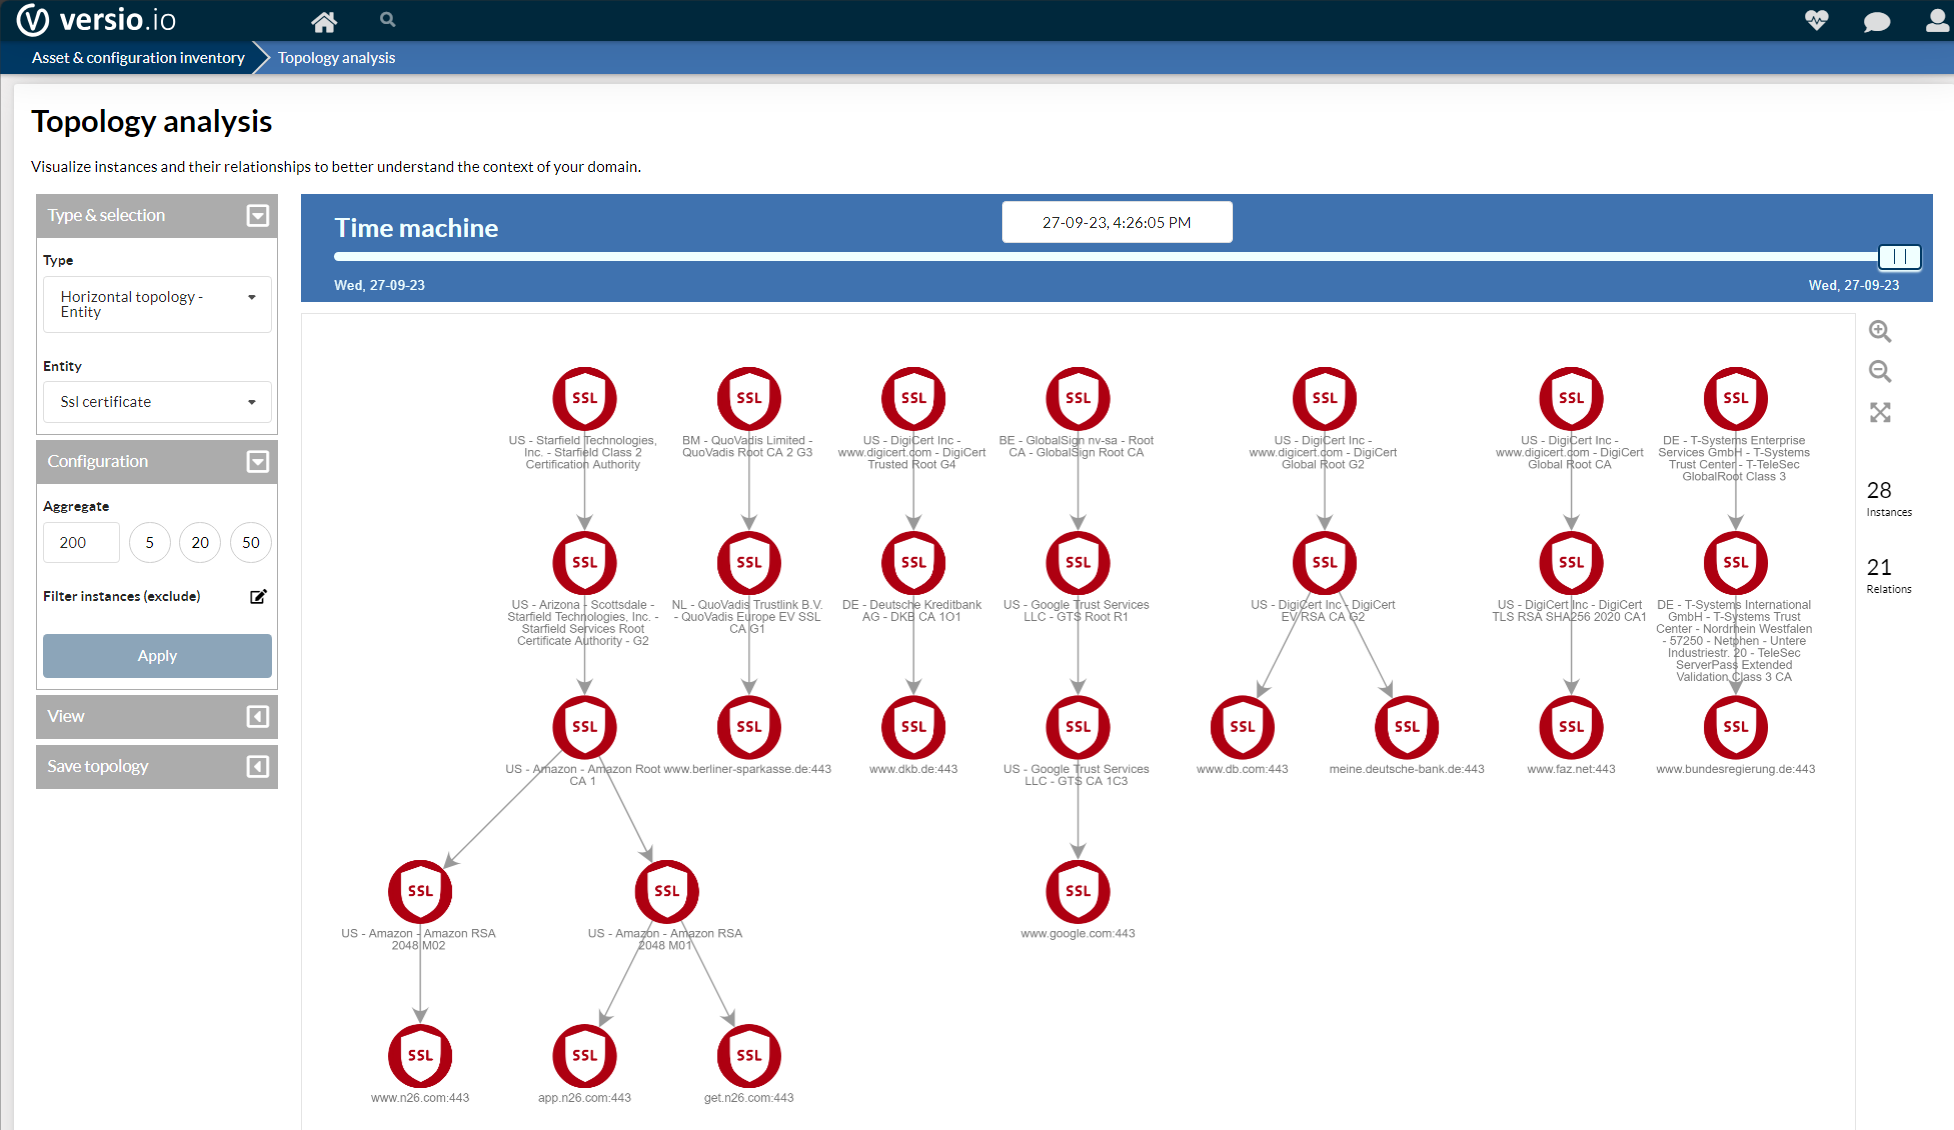
完全な証明書チェーン
Versio.io では、各証明書とともにその中間CA証明書およびルートCA証明書が表示されるため、中間CA証明書の欠落や予期しない発行者が一目で確認できます。
監視とアラート

監視とアラート
ルールにより、すべての証明書の有効期限とステータスが継続的に監視されます。例えば、有効期限の14日前には警告、7日前にはアラートが発行され、これらはメール、チャット、またはITSMソリューションに通知されます。 自動更新に失敗した場合でも、顧客よりも先にその事実を把握することができます。
監査に耐えうる履歴とコンプライアンス

監査に耐えうる履歴とコンプライアンス
証明書チェーンの更新や変更はすべて自動的に履歴として記録されるため、どのエンドポイントでどの証明書が有効だったかをいつでも確認できます。 また、ルールによって鍵の長さ、アルゴリズム、承認されたCAもチェックされます。違反事項はリスクとして重み付けされ、ISO27001、NIS2、DORAの証拠として報告されます。
チェックリスト:100日および47日有効の証明書の準備
よくある質問
47日間のSSL/TLS証明書は、いつから必須となるのでしょうか?
2029年3月15日より、新たに発行される公的に信頼されたSSL/TLS証明書の有効期間は、最大で47日間となります。現在、この上限は200日間ですが、2027年3月15日には100日間に短縮されます。
現在持っている証明書は無効になりますか?
いいえ。新しい制限は、新たに発行される証明書にのみ適用されます。既存の証明書は、当初の有効期限まで引き続き有効です。
新しい規則は、内部証明書にも適用されますか?
直接的にはそうではありません。内部のプライベートCAが発行した証明書、自己署名証明書、およびS/MIMEやコード署名用の証明書は、これらの規則の対象外です。とはいえ、これらについても資産管理と監視を行う必要があります。内部の証明書は、見落とされがちなものだからです。
公開TLS証明書は、クライアント認証(mTLS)に引き続き使用できますか?
ますますそうではなくなってきています。Chrome Root Program に基づき、CA は 6 月 2026 から 3 月 2027 にかけて、公開 TLS 証明書におけるクライアント認証拡張機能を段階的に廃止しています。mTLS を利用するには、通常はプライベート CA から発行された専用のクライアント証明書が必要となります。
Versio.io は ACME や私の認証局に取って代わるものですか?
いいえ。Versio.io は、独立したインベントリ管理、監視、アラート機能、および監査対応のドキュメント機能により、更新プロセスの自動化を補完します。
詳細はこちら

SSL/TLS証明書管理
すべてのSSL/TLS証明書を一覧表示し、中間CAおよびルートCAを含む証明書チェーンを可視化し、証明書の有効期限が切れる前にアラートを受け取ることができます。

ISO 27001 - 効率的なOperator実施
ISO 27001の解説:ISMS、CIAトライアド、認証プロセス――そして、Versio.ioが認証に向けたAsset inventory、リスク、Policy monitoringをどのように自動化するのか。

NIS2 - 効率的で迅速な運用実装
NIS2の要件を項目ごとに満たす:リスク管理、インシデント対応、サプライチェーンセキュリティ、脆弱性管理――Versio.ioで自動化
お問い合わせください


参考文献