
Réduction de la durée de validité des certificats SSL/TLS
Pourquoi l'automatisation est désormais indispensable – et pourquoi elle ne suffit pas
En brefRequest une démoCommencez un essai gratuitQuels sont les changements – et qui en décide ?
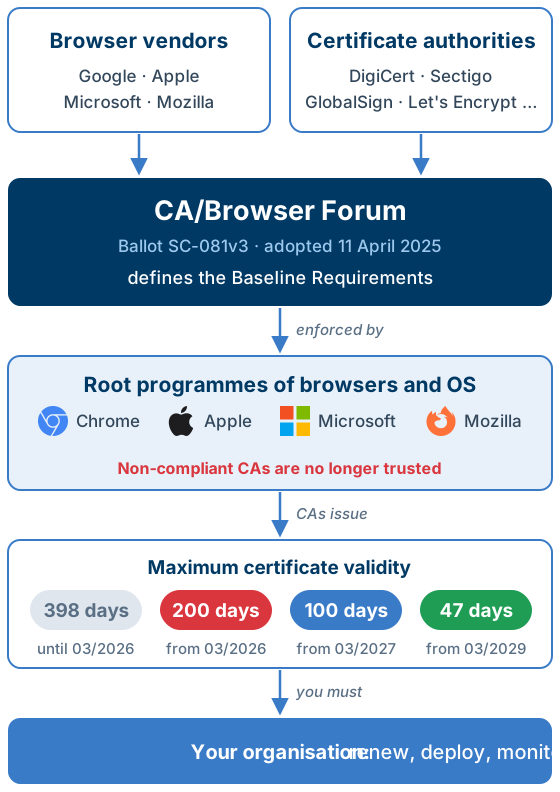
Les règles relatives aux certificats de confiance publique sont définies par le CA/Browser Forum, au sein duquel des autorités de certification (CA) telles que DigiCert, Sectigo, GlobalSign et Let's Encrypt collaborent avec les éditeurs de navigateurs Google, Apple, Microsoft et Mozilla. Le 11 avril 2025, le forum a adopté une proposition d'Apple sous la référence SC-081v3. Celle-ci fixe la durée de validité maximale suivante pour les certificats de serveur SSL/TLS de confiance publique :
- Jusqu'à 14 mars 2026 - 398 jours
- Extrait de 15 mars 2026 - 200 jours – déjà en vigueur aujourd'hui
- Extrait de 15 mars 2027 - 100 jours
- Extrait de 15 mars 2029 - 47 jours
Parallèlement, la durée pendant laquelle une autorité de certification (CA) peut réutiliser une validation de domaine est réduite à seulement 10 jours à compter de 2029. Certaines autorités de certification vont encore plus loin : Let's Encrypt émettra par défaut des certificats d'une durée de 45 jours à partir de février 2028. Ces règles s'appliquent à tous les certificats de serveur faisant l'objet d'une confiance publique – qu'il s'agisse de sites web, d'API, de serveurs de messagerie ou de passerelles VPN ; les certificats émis par une autorité de certification interne ne sont pas directement concernés.
Le forum n'a pas de pouvoir législatif. Ses règles deviennent contraignantes par le biais des programmes de base des éditeurs de navigateurs et de systèmes d'exploitation : une autorité de certification qui délivre des certificats à durée de validité plus longue est supprimée de leurs listes de confiance, et ses certificats déclenchent des avertissements dans les navigateurs du monde entier. Les raisons invoquées par le forum pour justifier ce raccourcissement sont les suivantes :
- Clés compromises - Une clé privée volée ou un certificat émis à tort ne peuvent faire l'objet d'une utilisation abusive que pendant une courte période.
- Révocation non fiable - L'OCSP et les listes de révocation ne parviennent pas à tous les clients. De toute façon, leur courte durée de validité limite les dégâts.
- Agilité cryptographique - Les algorithmes faibles peuvent être remplacés plus rapidement, ce qui constitue une condition préalable à la cryptographie post-quantique.
- Automatisation - Le secteur va passer d'une gestion manuelle des certificats à des processus automatisés couvrant l'ensemble de leur cycle de vie.
Quelles en sont les implications pour vos opérations informatiques ?
- Certificats inconnus et orphelins - Sur les appareils, les Firewalls, les systèmes hérités et les sous-domaines oubliés – ou encore déployés bien qu'ils ne soient plus nécessaires.
- Propriété incertaine - Personne ne sait qui doit intervenir ni quels services d'entreprise cessent de fonctionner en cas d'expiration d'un certificat.
- Chaînes de certificats incomplètes - Absence de certificats intermédiaires entraînant des erreurs uniquement sur certains clients.
- Pannes silencieuses des systèmes d'automatisation - Les renouvellements qui échouent en raison de modifications du DNS, de règles de Firewall ou d'identifiants API périmés – sans que personne ne s'en aperçoive.

Comment Versio.io peut vous aider
Inventaire automatique dans la CMDB

Inventaire automatique dans la CMDB
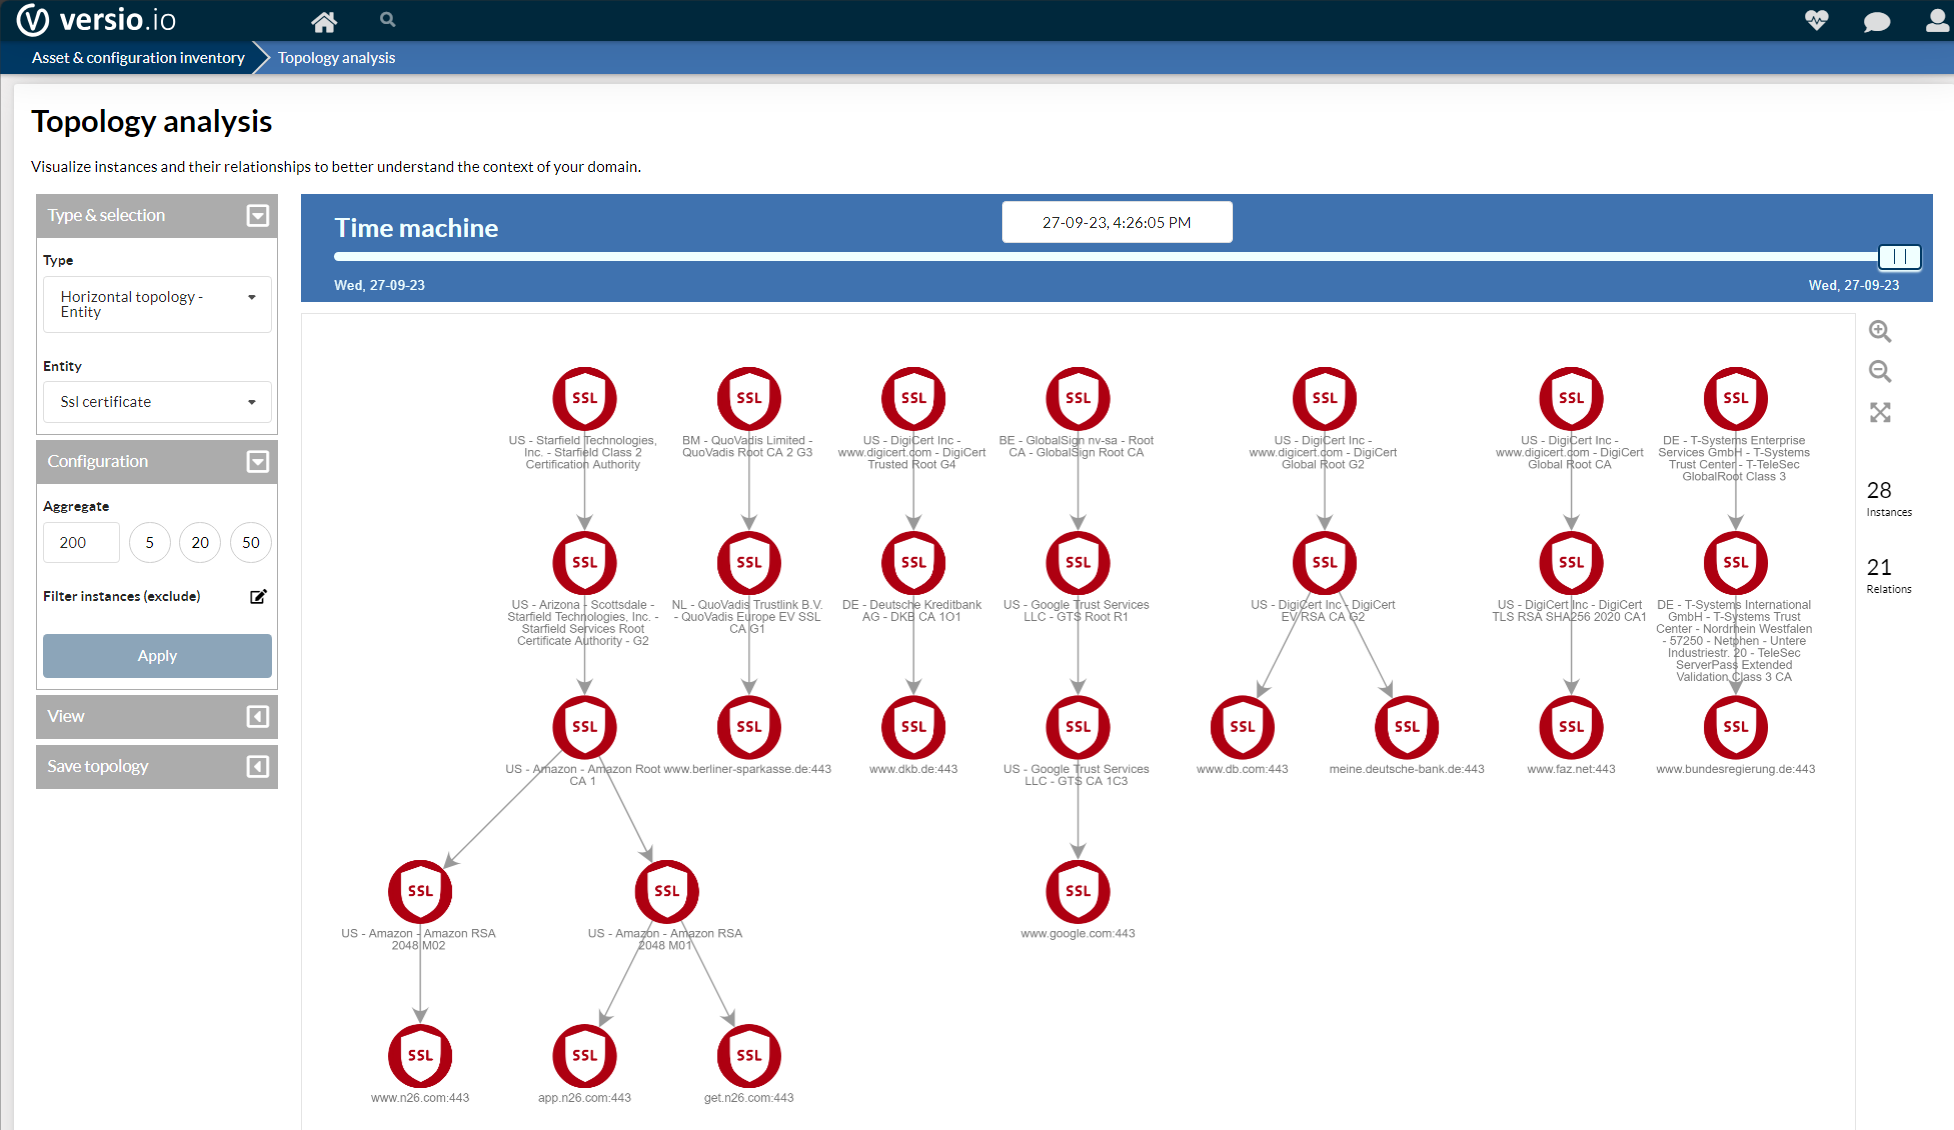
L'outil d'importation de certificats SSL/TLS de Versio.io lit les certificats des domaines, des hôtes et des adresses IP, puis les stocke sous forme d'éléments de configuration dans la CMDB de Versio.io, en les associant aux hôtes, aux services métier et aux équipes responsables. Les informations relatives à l'émetteur, aux noms alternatifs du sujet, à la longueur de la clé, à l'algorithme et à la durée de validité sont disponibles pour chaque certificat, y compris pour les terminaux ne faisant pas partie de votre automatisation ACME.
Chaînes de certificats complètes
Chaînes de certificats complètes
Versio.io affiche chaque certificat avec ses certificats d'autorité de certification intermédiaires et racines, ce qui permet de repérer d'un seul coup d'œil les certificats intermédiaires manquants et les émetteurs inattendus.
Surveillance et alertes

Surveillance et alertes
Des règles vérifient en permanence la date d'expiration et le statut de chaque certificat – par exemple, avec un avertissement 14 jours et une alerte 7 jours avant l'expiration, transmis par e-mail, via le chat ou vers votre solution ITSM. Si un renouvellement automatique échoue, vous en êtes informé avant vos clients.
Historique et conformité à l'épreuve des audits

Historique et conformité à l'épreuve des audits
Chaque renouvellement et chaque modification de la chaîne de certificats sont automatiquement archivés : vous pouvez ainsi vérifier à tout moment quel certificat était actif sur quel terminal. Des règles vérifient également la longueur des clés, les algorithmes et les autorités de certification agréées ; les non-conformités sont évaluées en termes de risques et consignées comme éléments de preuve dans le cadre des normes ISO 27001, NIS2 et DORA.
Liste de contrôle : préparation des certificats de 100 et 47 jours
Questions fréquemment posées
À partir de quand les certificats SSL/TLS d'une durée de 47 jours deviendront-ils obligatoires ?
À compter de 15 mars 2029, les certificats SSL/TLS de confiance publique nouvellement émis pourront avoir une durée de validité maximale de 47 jours. Cette limite est actuellement de 200 jours et passera à 100 jours à compter du 15 mars 2027.
Mes certificats actuels vont-ils perdre leur validité ?
Non. Les nouvelles limites s'appliquent uniquement aux certificats nouvellement délivrés. Les certificats existants restent valables jusqu'à leur date d'expiration initiale.
Les nouvelles règles s'appliquent-elles également aux certificats internes ?
Pas directement. Les certificats émis par une autorité de certification (CA) interne et privée, les certificats auto-signés, ainsi que les certificats S/MIME et de signature de code ne sont pas concernés par ces règles. Ils doivent néanmoins faire l'objet d'un inventaire et d'une surveillance : les certificats internes sont souvent ceux que l'on oublie.
Les certificats TLS publics peuvent-ils encore être utilisés pour l'authentification des clients (mTLS) ?
De moins en moins. Dans le cadre du programme Chrome Root, les autorités de certification (CA) suppriment progressivement l'extension d'authentification client dans les certificats TLS publics entre juin 2026 et mars 2027. Pour le protocole mTLS, des certificats client dédiés, généralement émis par une autorité de certification privée, sont requis.
Versio.io remplace-t-il ACME ou mon autorité de certification ?
Non. IOS complète votre automatisation des renouvellements grâce à un inventaire indépendant, à des fonctions de surveillance et d'alerte, ainsi qu'à une documentation conforme aux exigences d'audit.
En savoir plus

Gestion des certificats SSL/TLS
Répertoriez tous les certificats SSL/TLS, visualisez les chaînes de certificats avec les autorités de certification intermédiaires et racines, et recevez une alerte avant l'expiration d'un certificat.

ISO 27001 – Implémentation rapide et efficace
L'ISO 27001 expliquée : le SMSI, la triade CIA, le processus de certification… et comment Versio.io automatise l'inventaire des actifs, le suivi des risques et des politiques en vue de la certification.

NIS2 – Implémentation rapide
Respectez les exigences de la norme NIS2, point par point : gestion des risques, gestion des incidents, sécurité de la chaîne d'approvisionnement et gestion des vulnérabilités – le tout automatisé grâce à Versio.io
Contactez-nous


Références