
Kürzere Gültigkeitsdauer von SSL/TLS-Zertifikaten
Warum Automatisierung heute unverzichtbar ist – und warum sie nicht ausreicht
Kurz erklärtDemo anfordernKostenlose testenWas ändert sich – und wer entscheidet darüber?
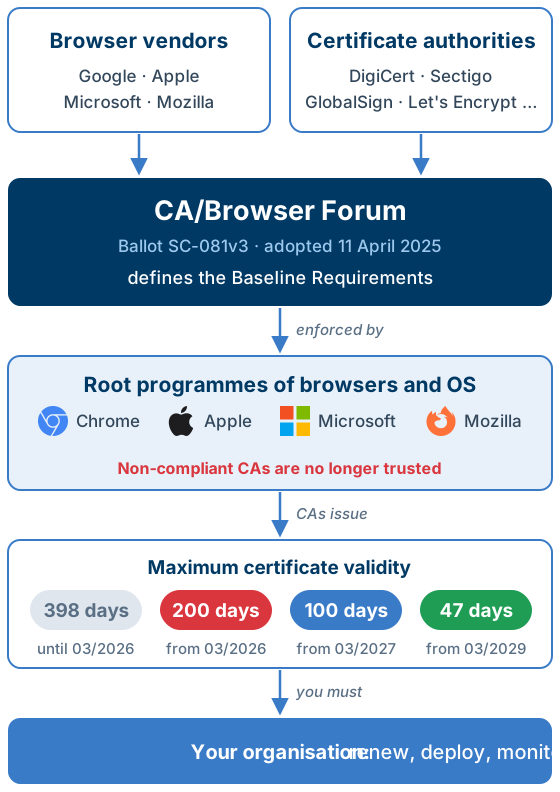
Die Regeln für öffentlich vertrauenswürdige Zertifikate werden vom CA/Browser Forum festgelegt, in dem Zertifizierungsstellen (CAs) wie DigiCert, Sectigo, GlobalSign und Let's Encrypt mit den Browser-Anbietern Google, Apple, Microsoft und Mozilla zusammenarbeiten. Am 11. April 2025 nahm das Forum einen Vorschlag von Apple als Abstimmung SC-081v3 an. Darin wird die folgende maximale Gültigkeitsdauer für öffentlich vertrauenswürdige SSL/TLS-Serverzertifikate festgelegt:
- Bis 14. März 2026 - 398 Tage
- Aus 15. März 2026 - 200 Tage – gilt bereits ab heute
- Aus 15. März 2027 - 100 Tage
- Aus 15. März 2029 - 47 Tage
Parallel dazu verkürzt sich der Zeitraum, in dem eine Zertifizierungsstelle (CA) eine Domain-Validierung wiederverwenden darf, ab 2029 auf nur noch 10 Tage. Einige CAs gehen sogar noch schneller vor: Let’s Encrypt wird ab Februar 2028 standardmäßig Zertifikate mit einer Gültigkeitsdauer von 45 Tagen ausstellen. Die Regeln gelten für alle öffentlich vertrauenswürdigen Serverzertifikate – für Websites, APIs, Mailserver und VPN-Gateways gleichermaßen; Zertifikate einer internen Zertifizierungsstelle sind davon nicht direkt betroffen.
Das Forum ist kein Gesetzgeber. Seine Regeln werden durch die Root-Programme der Browser- und Betriebssystemanbieter verbindlich: Eine Zertifizierungsstelle, die Zertifikate mit längerer Gültigkeitsdauer ausstellt, wird aus deren Vertrauensspeichern entfernt, und ihre Zertifikate lösen weltweit Browser-Warnungen aus. Die Gründe des Forums für die Verkürzung:
- Kompromittierte Schlüssel - Ein gestohlener privater Schlüssel oder ein falsch ausgestelltes Zertifikat kann nur für kurze Zeit missbraucht werden.
- Unzuverlässiger Widerruf - OCSP und Sperrlisten erreichen nicht jeden Client. Die kurze Gültigkeitsdauer begrenzt den Schaden ohnehin.
- Krypto-Agilität - Schwache Algorithmen lassen sich schneller ersetzen – eine Voraussetzung für die Post-Quanten-Kryptografie.
- Automatisierung - Die Branche soll von der manuellen Zertifikatsverwaltung auf automatisierte Lebenszyklusprozesse umstellen.
Was bedeutet das für Ihren IT-Betrieb?
- Unbekannte und verwaiste Zertifikate - Auf Geräten, Firewalls, Altsystemen und vergessenen Subdomains – oder solchen, die zwar noch im Einsatz sind, aber nicht mehr benötigt werden.
- Unklare Eigentumsverhältnisse - Niemand weiß, wer Maßnahmen ergreifen muss und welche Unternehmensservices ausfallen, wenn ein Zertifikat abläuft.
- Unvollständige Zertifikatsketten - Fehlende Zwischenzertifikate, die ausschließlich bei einigen Clients zu Fehlern führen.
- Unbemerkte Ausfälle der Automatisierung - Verlängerungen, die aufgrund von DNS-Änderungen, Firewall-Regeln oder abgelaufenen API-Zugangsdaten fehlschlagen – ohne dass es jemand bemerkt.

Wie Versio.io dabei hilft
Automatische Bestandserfassung in der CMDB

Automatische Bestandserfassung in der CMDB
Der SSL/TLS-Zertifikatsimporteur von Versio.io liest die Zertifikate von Domains, Hosts und IP-Adressen ein und speichert sie als Konfigurationselemente in der Versio.io-CMDB – verknüpft mit Hosts, Geschäftsdiensten und zuständigen Teams. Für jedes Zertifikat sind Aussteller, alternative Namen des Zertifikatsinhabers, Schlüssellänge, Algorithmus und Gültigkeitsdauer verfügbar, einschließlich Endpunkten außerhalb Ihrer ACME-Automatisierung.
Vollständige Zertifikatsketten
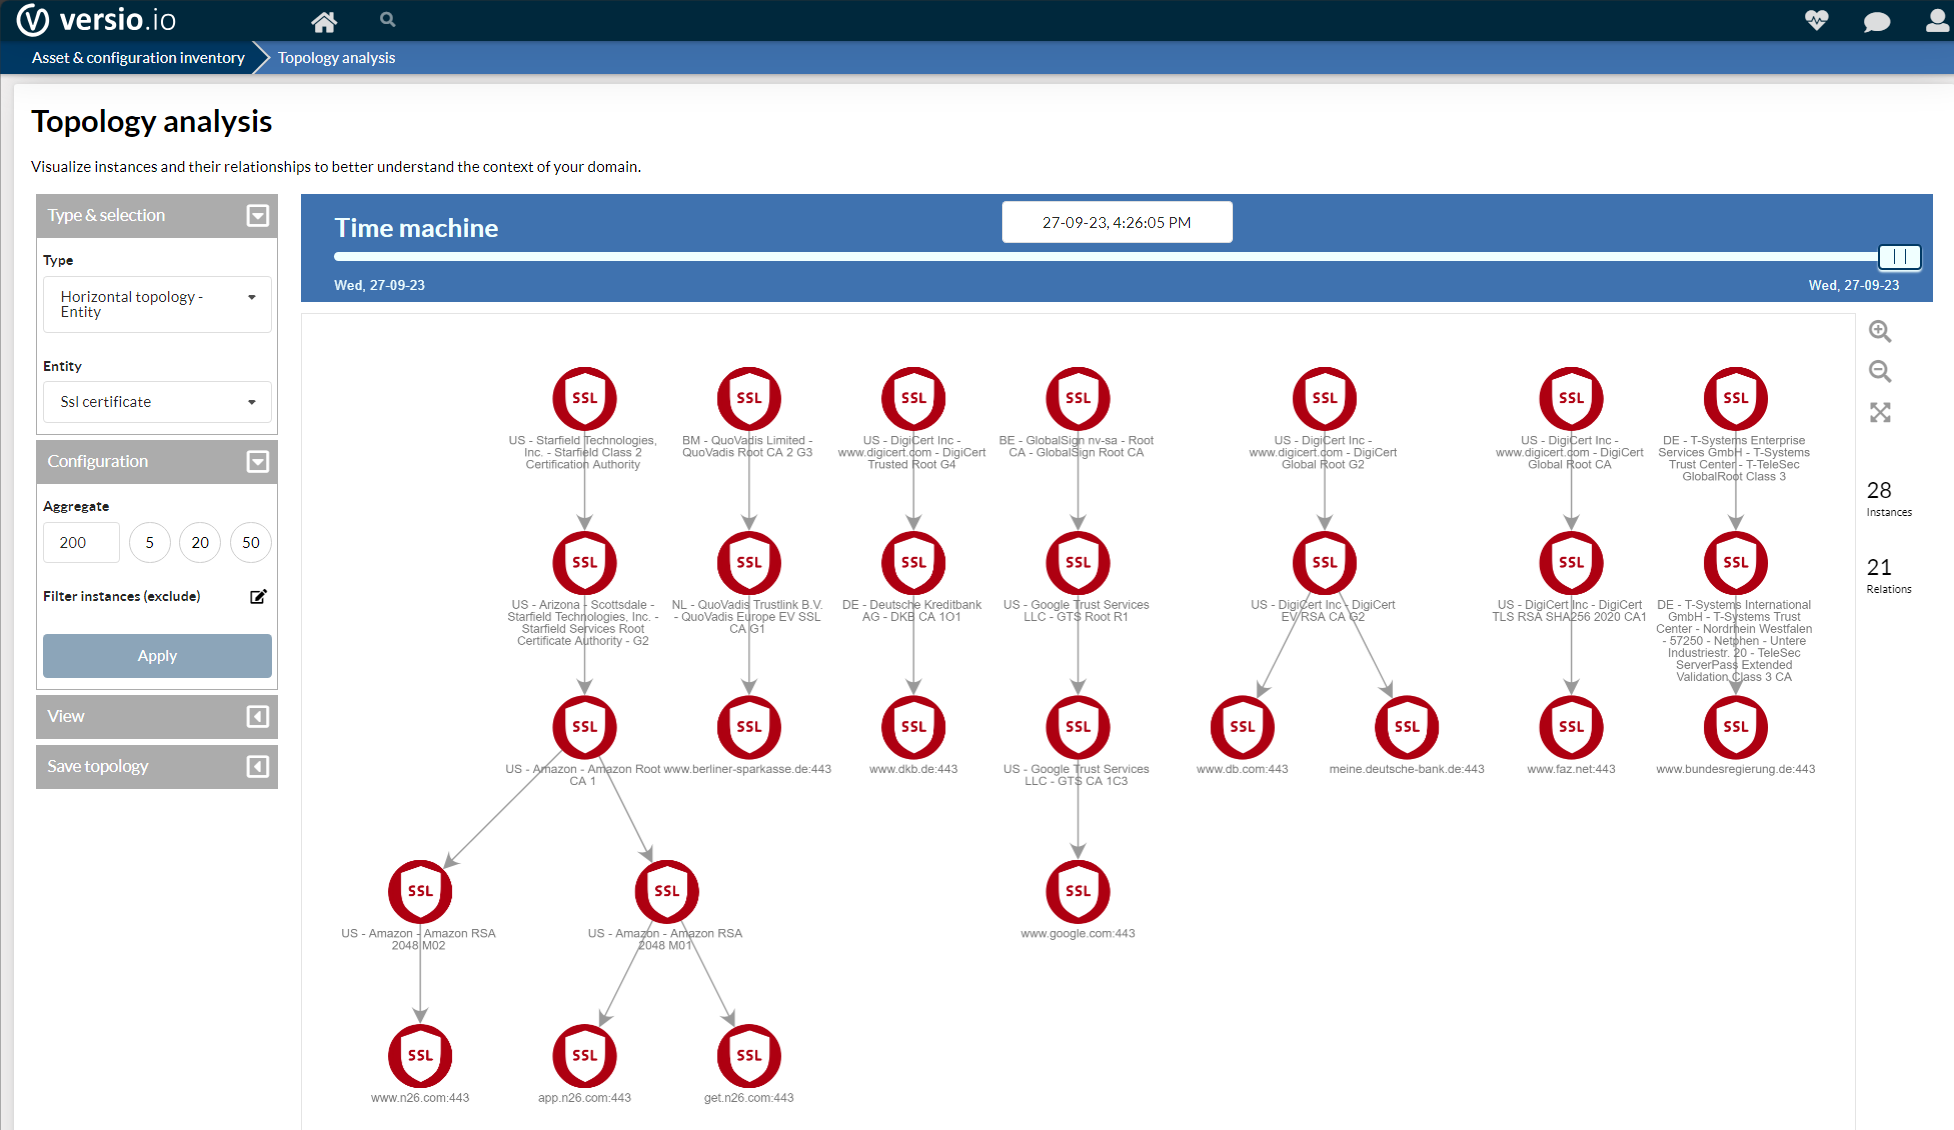
Vollständige Zertifikatsketten
Versio.io zeigt jedes Zertifikat zusammen mit seinen Zwischen- und Stamm-CA-Zertifikaten an, sodass fehlende Zwischenzertifikate und unerwartete Aussteller auf einen Blick erkennbar sind.
Monitoring und Warnmeldungen

Monitoring und Warnmeldungen
Regeln überprüfen kontinuierlich das Ablaufdatum und den Status jedes Zertifikats – beispielsweise mit einer Warnung 14 Tage und einer Alarmmeldung 7 Tage vor Ablauf, die per E-Mail, Chat oder an Ihre ITSM-Lösung weitergeleitet werden. Sollte eine automatische Verlängerung fehlschlagen, erfahren Sie davon noch vor Ihren Kunden.
Prüfungssichere Historie und Compliance

Prüfungssichere Historie und Compliance
Jede Erneuerung und jede Änderung in der Zertifikatskette wird automatisch protokolliert – Sie können jederzeit nachweisen, welches Zertifikat auf welchem Endpunkt aktiv war. Die Regeln überprüfen zudem die Schlüssellänge, die Algorithmen und die zugelassenen Zertifizierungsstellen; Verstöße werden als Risiken gewichtet und als Nachweis für ISO 27001, NIS2 und DORA gemeldet.
Checkliste: Vorbereitung auf die 100- und 47-Tage-Zertifikate
Häufig gestellte Fragen
Ab wann sind SSL/TLS-Zertifikate mit einer Gültigkeitsdauer von 47 Tagen verpflichtend?
Ab 15. März 2029 sind neu ausgestellte, öffentlich vertrauenswürdige SSL/TLS-Zertifikate maximal 47 Tage gültig. Die Frist beträgt derzeit 200 Tage und wird am 15. März 2027 auf 100 Tage verkürzt.
Verlieren meine bestehenden Zertifikate ihre Gültigkeit?
Nein. Die neuen Beschränkungen gelten nur für neu ausgestellte Zertifikate. Bereits bestehende Zertifikate behalten ihre Gültigkeit bis zu ihrem ursprünglichen Ablaufdatum.
Gelten die neuen Vorschriften auch für interne Zertifikate?
Nicht direkt. Zertifikate einer internen, privaten Zertifizierungsstelle, selbstsignierte Zertifikate sowie S/MIME- und Codesignatur-Zertifikate fallen nicht unter diese Regeln. Sie sollten dennoch erfasst und durch Monitoring überwacht werden – interne Zertifikate werden oft vergessen.
Können öffentliche TLS-Zertifikate weiterhin für die Client-Authentifizierung (mTLS) verwendet werden?
Zunehmend nicht mehr. Im Rahmen des Chrome Root-Programms stellen Zertifizierungsstellen (CAs) die Client-Authentifizierungserweiterung in öffentlichen TLS-Zertifikaten zwischen Juni 2026 und März 2027 schrittweise ein. Für mTLS sind spezielle Client-Zertifikate erforderlich, die in der Regel von einer privaten Zertifizierungsstelle ausgestellt werden.
Ersetzt Versio.io ACME oder meine Zertifizierungsstelle?
Nein. IOS ergänzt Ihre Automatisierung von Vertragsverlängerungen durch eine unabhängige Bestandserfassung, Monitoring, Benachrichtigungen und eine revisionssichere Dokumentation.
Weiterlesen

SSL/TLS-Zertifikatsmanagement
Erstellen Sie eine Bestandsliste aller SSL/TLS-Zertifikate, visualisieren Sie Zertifikatsketten mit Zwischen- und Stammzertifizierungsstellen und lassen Sie sich benachrichtigen, bevor ein Zertifikat abläuft.

ISO 27001 – Effiziente operative Umsetzung
ISO 27001 erklärt: ISMS, CIA-Triade, Zertifizierungsprozess – und wie Versio.io die Asset Datenbank sowie das Risiko- und Policy Monitoring für die Zertifizierung automatisiert.

NIS2 – Effiziente und zeitnahe operative Umsetzung
Erfüllen Sie die NIS2-Anforderungen Artikel für Artikel: Risikomanagement, Vorfallbearbeitung, Sicherheit der Lieferkette und Schwachstellenmanagement – automatisiert mit Versio.io
Sprechen Sie uns an


Referenzen