
Durata ridotta dei certificati SSL/TLS
Perché l'automazione è ormai indispensabile – e perché non basta
In poche paroleRichiedi una demoInizia la prova gratuitaCosa sta cambiando – e chi decide?
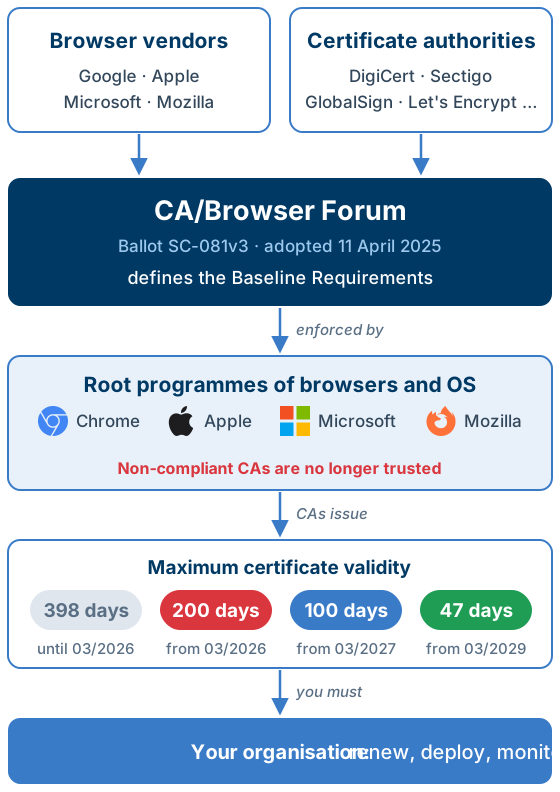
Le regole relative ai certificati di fiducia pubblica sono stabilite dal CA/Browser Forum, nell’ambito del quale le autorità di certificazione (CA) quali DigiCert, Sectigo, GlobalSign e Let’s Encrypt collaborano con i produttori di browser Google, Apple, Microsoft e Mozilla. Il 11 aprile 2025 il forum ha adottato una proposta di Apple con il numero di votazione SC-081v3. Essa stabilisce la seguente validità massima per i certificati SSL/TLS di server di fiducia pubblica:
- Fino a 14 marzo 2026 - 398 giorni
- Da 15 marzo 2026 - 200 giorni – già in vigore da oggi
- Da 15 marzo 2027 - 100 giorni
- Da 15 marzo 2029 - 47 giorni
Parallelmente, il periodo durante il quale un’autorità di certificazione (CA) può riutilizzare una convalida di dominio si riduce a soli 10 giorni a partire da 2029. Alcune CA stanno accelerando ulteriormente i tempi: Let’s Encrypt emetterà certificati con validità di 45 giorni per impostazione predefinita a partire da febbraio 2028. Le regole si applicano a tutti i certificati server considerati affidabili dal pubblico – sia per siti web, API, server di posta che gateway VPN; i certificati emessi da una CA interna non sono direttamente interessati da questa misura.
Il forum non ha potere legislativo. Le sue regole diventano vincolanti attraverso i programmi di base dei produttori di browser e sistemi operativi: un’autorità di certificazione (CA) che emette certificati con validità più lunga viene rimossa dai loro archivi di fiducia e i suoi certificati generano avvisi nei browser di tutto il mondo. Le motivazioni del forum per la riduzione della validità:
- Chiavi compromesse - Una chiave privata rubata o un certificato emesso in modo errato possono essere utilizzati in modo improprio solo per un breve periodo.
- Revoca inaffidabile - L'OCSP e gli elenchi di revoca non raggiungono tutti i client. La breve durata dei certificati limita comunque il danno.
- Agilità nel settore delle criptovalute - Gli algoritmi deboli possono essere sostituiti più rapidamente: un prerequisito per la crittografia post-quantistica.
- Automazione - Il settore sta per passare dalla gestione manuale dei certificati a processi automatizzati che ne seguono l'intero ciclo di vita.
Cosa comporta tutto ciò per le vostre operazioni IT?
- Certificati sconosciuti e orfani - Su dispositivi, Firewall, sistemi obsoleti e sottodomini dimenticati – o ancora in uso sebbene non siano più necessari.
- Proprietà non chiara - Nessuno sa chi debba intervenire e quali servizi aziendali smettano di funzionare se un certificato scade.
- Catene di certificati incomplete - Mancano alcuni certificati intermedi che causano errori solo su alcuni client.
- Guasti silenziosi dei sistemi di automazione - Rinnovi che falliscono a causa di modifiche al DNS, regole del Firewall o credenziali API scadute – senza che nessuno se ne accorga.

In che modo Versio.io può aiutarti
Inventario automatico nel CMDB

Inventario automatico nel CMDB
L'importatore di certificati SSL/TLS di Versio.io legge i certificati relativi a domini, host e indirizzi IP e li memorizza come voci di configurazione nel CMDB di Versio.io, collegandoli a host, servizi aziendali e team responsabili. Per ogni certificato sono disponibili informazioni relative all'emittente, ai nomi alternativi del soggetto, alla lunghezza della chiave, all'algoritmo e alla validità, inclusi gli endpoint al di fuori dell'automazione ACME.
Catene di certificati complete
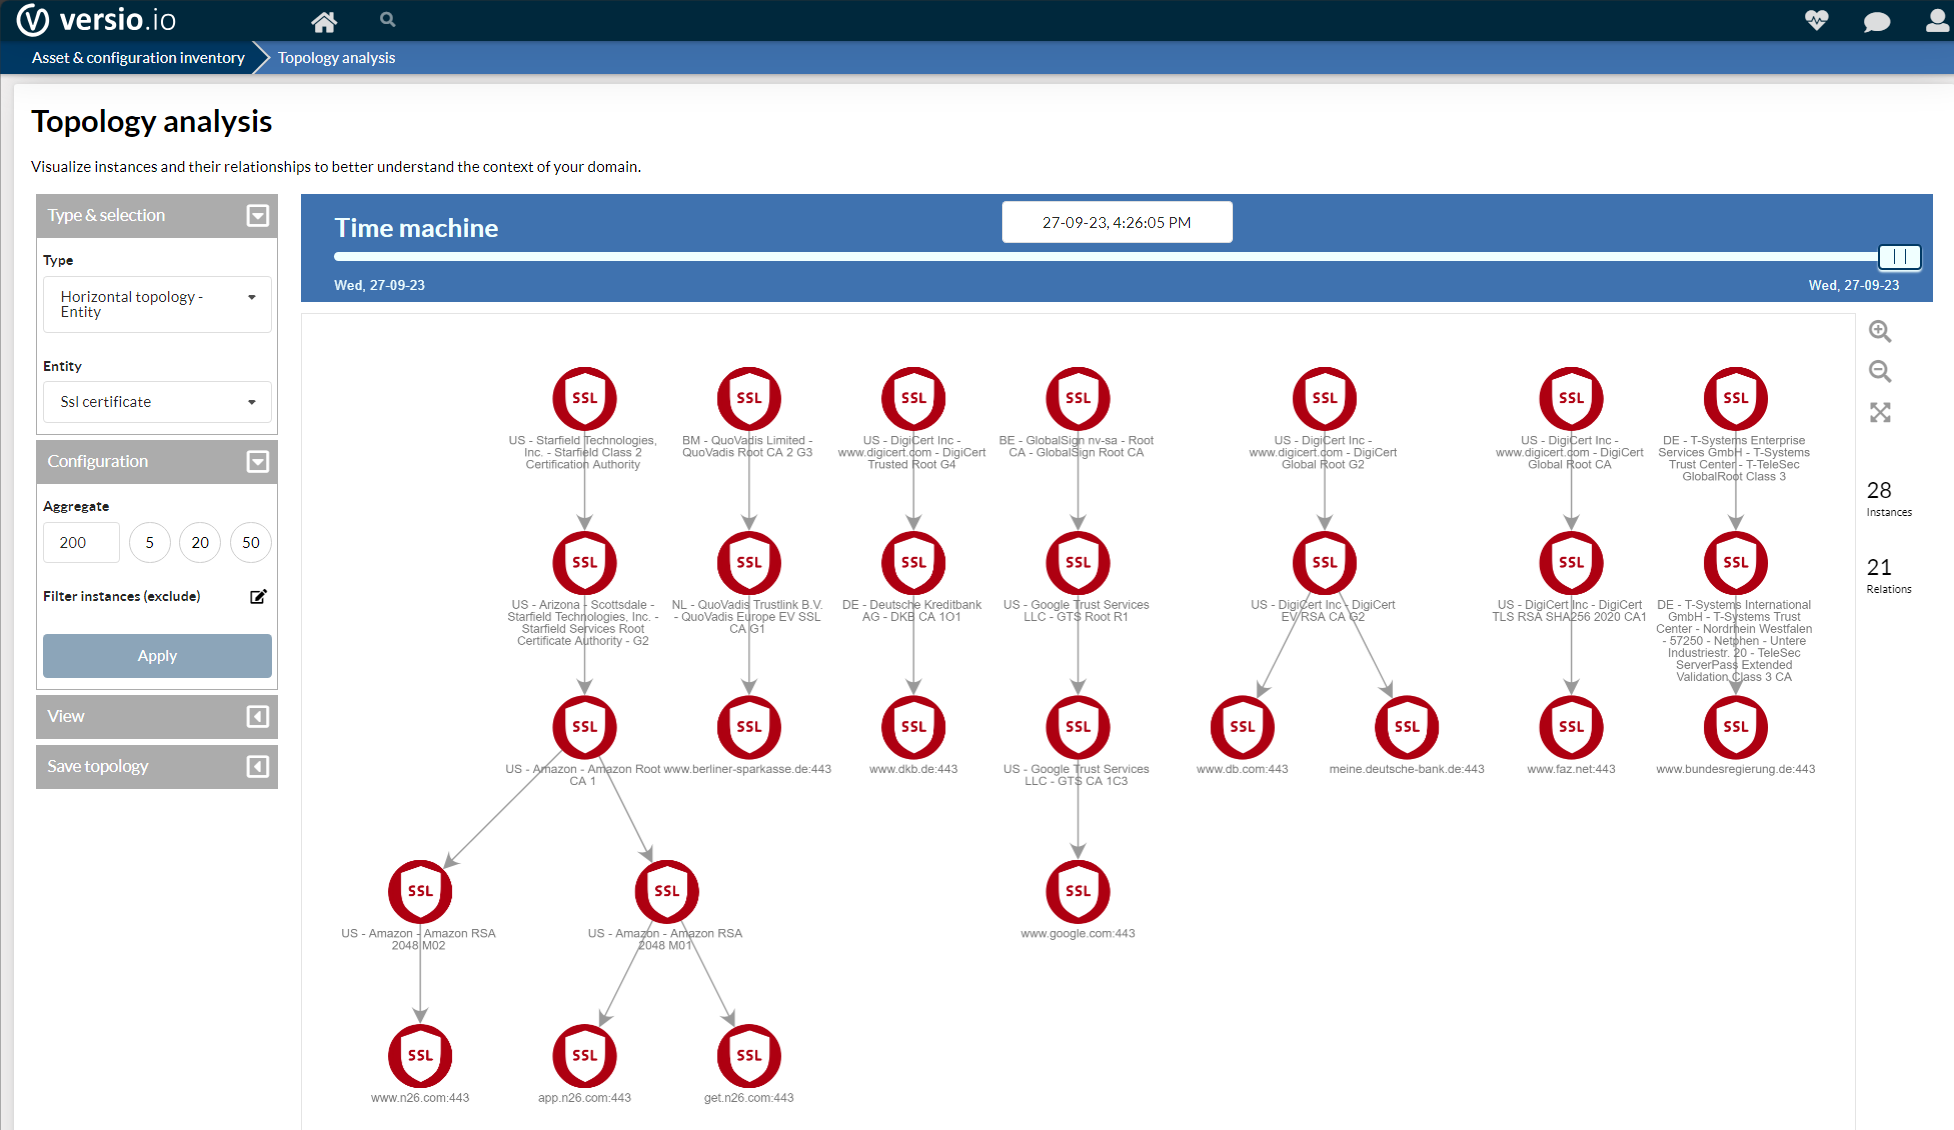
Catene di certificati complete
Versio.io mostra ogni certificato insieme ai relativi certificati CA intermedi e radice, consentendo così di individuare a colpo d’occhio eventuali certificati intermedi mancanti ed emittenti inattesi.
Monitoraggio e avvisi

Monitoraggio e avvisi
Le regole verificano costantemente la data di scadenza e lo stato di ogni certificato – ad esempio con un avviso 14 giorni prima della scadenza e un allarme 7 giorni prima, inoltrati via e-mail, chat o alla vostra soluzione ITSM. Se un rinnovo automatico non va a buon fine, ne sarete informati prima ancora dei vostri clienti.
Cronologia e conformità a prova di revisione

Cronologia e conformità a prova di revisione
Ogni rinnovo e ogni modifica alla catena dei certificati vengono registrati automaticamente: è possibile verificare in qualsiasi momento quale certificato fosse attivo su quale endpoint. Le regole verificano inoltre la lunghezza delle chiavi, gli algoritmi e le CA approvate; le violazioni vengono ponderate come rischi e segnalate come prove ai fini delle certificazioni ISO 27001, NIS2 e DORA.
Lista di controllo: preparazione per i certificati da 100 e 47 giorni
Domande frequenti
Quando diventeranno obbligatori i certificati SSL/TLS con validità di 47 giorni?
A partire da 15 marzo 2029, i certificati SSL/TLS di fiducia pubblica di nuova emissione potranno avere una validità massima di 47 giorni. Il limite è attualmente di 200 giorni e scenderà a 100 giorni a partire dal 15 marzo 2027.
I miei certificati attuali perderanno validità?
No. I nuovi limiti si applicano solo ai certificati di nuova emissione. I certificati già in essere rimangono validi fino alla data di scadenza originaria.
Le nuove norme si applicano anche ai certificati interni?
Non direttamente. I certificati emessi da un’autorità di certificazione (CA) interna e privata, i certificati autofirmati e i certificati S/MIME e di firma del codice non rientrano nell’ambito di applicazione di queste regole. Tuttavia, devono comunque essere inventariati e monitorati: spesso sono proprio i certificati interni a essere trascurati.
È ancora possibile utilizzare i certificati TLS pubblici per l'autenticazione del client (mTLS)?
Sempre meno. Nell'ambito del Chrome Root Program, le autorità di certificazione (CA) stanno gradualmente eliminando l'estensione di autenticazione del client dai certificati TLS pubblici tra giugno 2026 e marzo 2027. Per l'mTLS sono richiesti certificati client dedicati, solitamente emessi da una CA privata.
Versio.io sostituisce ACME o la mia autorità di certificazione?
No. Versio.io integra il processo di automazione dei rinnovi con un sistema indipendente di inventario, monitoraggio, avvisi e documentazione a prova di audit.
Per saperne di più

Gestione dei certificati SSL/TLS
Esegui l'inventario di tutti i certificati SSL/TLS, visualizza le catene di certificati con le CA intermedie e radice e ricevi un avviso prima della scadenza di un certificato.

ISO 27001 - Implementazione operativa efficiente dell'Operator
ISO 27001 spiegata: ISMS, triade CIA, processo di certificazione – e come Versio.io automatizza l'inventario degli Asset, il monitoraggio dei rischi e del Monitoraggio delle Policy ai fini della certificazione.

NIS2 - Esecuzione operativa efficiente e tempestiva
Soddisfa i requisiti NIS2 punto per punto: gestione dei rischi, gestione degli incidenti, sicurezza della catena di approvvigionamento e gestione delle vulnerabilità – il tutto automatizzato con Versio.io
Contattaci


Riferimenti